
身份认证与应用安全 / 系统课时
页面刷新后恢复用户状态
页面刷新后恢复用户状态
前端页面刷新后,内存里的用户对象会消失,但浏览器保存的 Token 可能仍然有效。本节把“本地有 Token”与“服务端仍认可会话”分开处理:启动时携带 Token 请求当前用户接口,只有后端确认成功后才恢复登录态。
学习目标
- 理解页面刷新后为什么不能只凭本地 Token 判定已登录
- 使用 Sa-Token 的登录校验接口确认会话仍然有效
- 在应用启动阶段重新获取当前用户并恢复前端状态
刷新真正丢失的是什么
刷新页面时,组件状态、状态管理仓库等内存数据会被重建;localStorage 中的 Token 通常不会因此消失。因此“Token 还在”只能说明浏览器保存过凭据,不能证明它没有过期、被注销或被踢下线。
正确的启动流程是:先读取 Token,再访问一个必须登录才能成功的 /api/auth/me 接口;接口成功就用返回的用户资料重建前端状态,返回 401 就清理失效 Token 并按未登录状态继续。
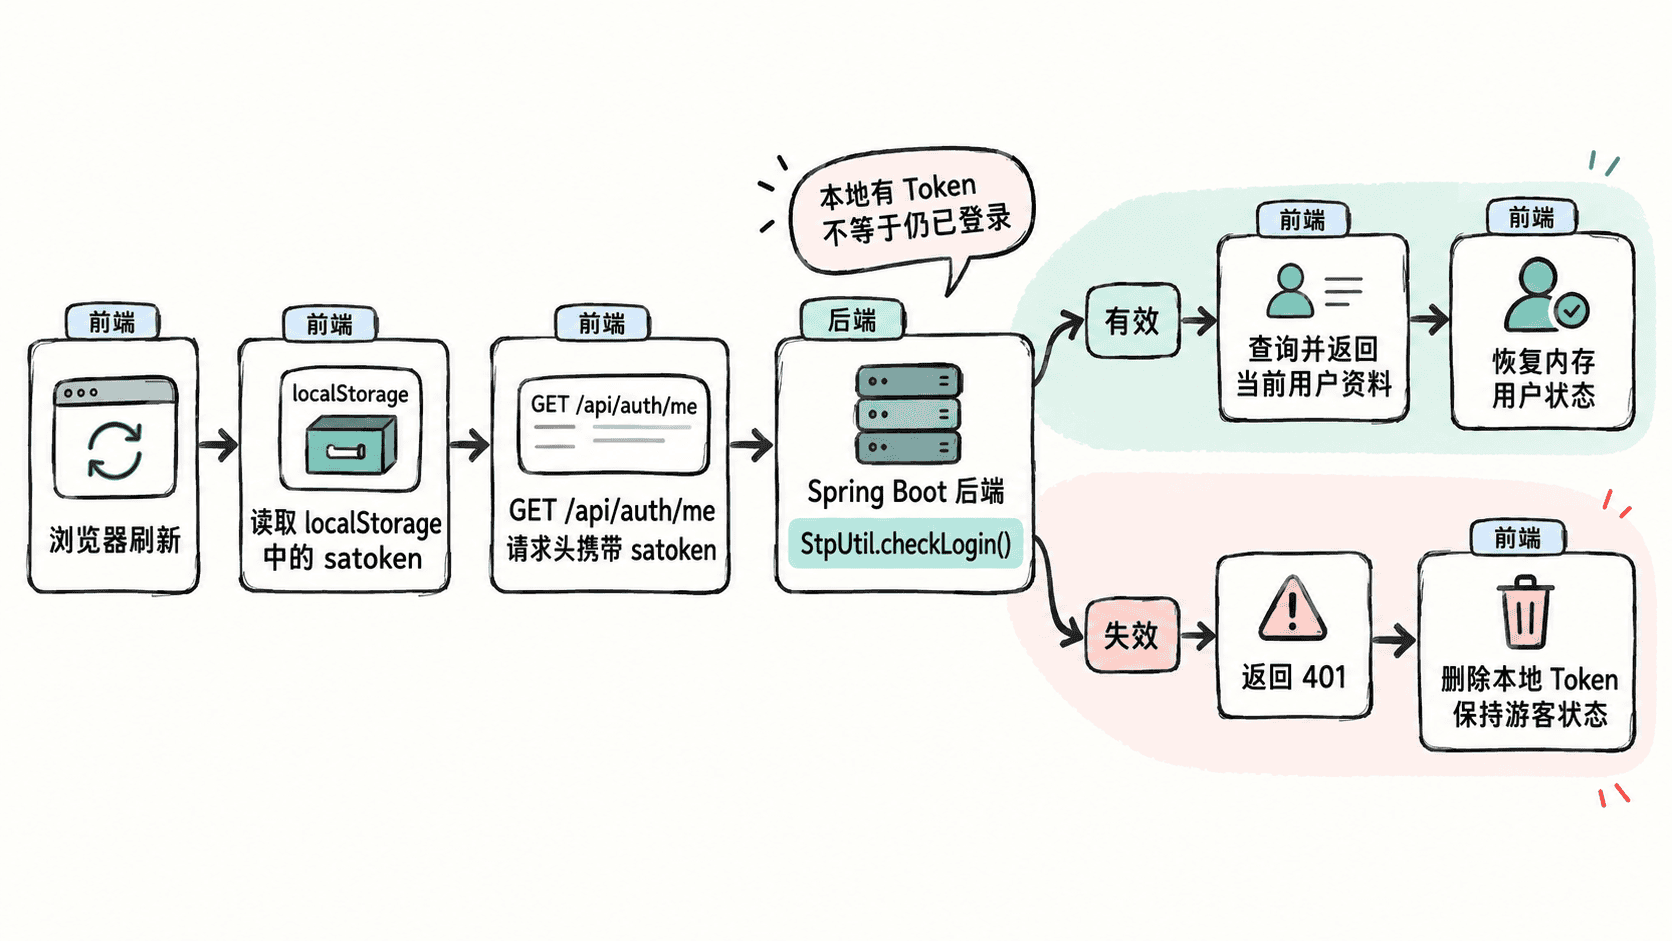
用后端接口重新确认会话
后端的“当前用户”接口必须以服务端会话状态为准。下面是片段示例,假定项目已有 UserService 与 UserProfile,并在统一异常处理中把 NotLoginException 转成 HTTP 401。
@GetMapping("/api/auth/me")
public UserProfile currentUser() {
    // Token 无效、过期或会话已失效时会抛出 NotLoginException。
    StpUtil.checkLogin();

    long userId = StpUtil.getLoginIdAsLong();
    return userService.findProfile(userId);
}
接口成功时返回当前登录账号的最新资料;如果昵称、角色或权限刚被修改,刷新后也能拿到服务端的当前值,而不是继续使用旧的前端缓存。
在应用启动时恢复状态
下面示例使用 Axios。项目需要已安装 axios,并约定 Sa-Token 的请求头名称为 satoken;如果后端修改了 token-name,前端必须使用相同名称。
import axios from 'axios';

type User = {
  id: number;
  username: string;
};

const TOKEN_KEY = 'satoken';

const api = axios.create({
  baseURL: '/api'
});

api.interceptors.request.use((config) => {
  const token = localStorage.getItem(TOKEN_KEY);
  if (token) {
    // Axios 1.x 的 headers 支持 set,用同一个入口统一附加 Token。
    config.headers.set('satoken', token);
  }
  return config;
});

export async function restoreAuth(): Promise<User | null> {
  const token = localStorage.getItem(TOKEN_KEY);
  if (!token) {
    return null;
  }

  try {
    const { data } = await api.get<User>('/auth/me');
    console.log(`restored:${data.id}`);
    return data;
  } catch (error) {
    if (axios.isAxiosError(error) && error.response?.status === 401) {
      localStorage.removeItem(TOKEN_KEY);
      console.log('anonymous');
      return null;
    }
    throw error;
  }
}
预期输出:Token 仍有效时,控制台中的账号 ID 会因实际用户而不同。
restored:<ID>Token 已失效时:
anonymous应用入口应在首次渲染受保护页面前调用 restoreAuth(),再把返回的用户写入 Pinia、Redux 或其他状态容器。这样可以避免页面先按“已登录”渲染,随后又因为接口失败突然跳回游客状态。
避免两个常见误区
不要把 localStorage.getItem('satoken') !== null 当作登录判断,它只能判断本地是否保存了字符串。也不要在刷新时直接恢复旧的用户 JSON,因为用户资料、角色和权限都可能已经在服务端变化。
如果应用允许多个标签页同时退出登录,还可以在认证状态稳定后再补充 storage 事件同步;但页面刷新恢复的核心始终只有一条:以服务端对当前 Token 的校验结果重新建立前端状态。