
身份认证与应用安全 / 系统课时
返回 Token 与登录信息
返回 Token 与登录信息
登录成功后,客户端真正需要的是一份稳定的认证响应:既能知道当前用户是谁,也能拿到后续请求要携带的 Token。本文把 StpUtil.getTokenInfo() 转成精简响应 DTO,并演示客户端如何使用返回的 Token 访问受保护接口。
学习目标
- 在
StpUtil.login之后读取当前会话的 Token 名称和值 - 设计只包含必要认证数据和用户基础资料的登录响应
- 使用返回的 Token 调用后续需要登录态的接口
设计登录响应契约
前后端分离场景下,客户端至少需要知道 Token 的名称和值。Token 名称不要硬编码,因为项目可能修改 Sa-Token 的 tokenName;服务端直接读取当前会话信息更可靠。
建议把框架对象转换成自己的响应 DTO,而不是把完整 SaTokenInfo 原样暴露出去。这样接口字段更稳定,也不会把客户端根本用不到的会话内部信息一起返回。
返回 Token 与用户资料
片段示例:以下控制器依赖已接入 Spring Boot、Sa-Token 和 spring-security-crypto 的项目环境。为了让示例可独立阅读,仍用内存账号代替数据库;生产环境应改为真实账户服务。
package com.example.auth;

import cn.dev33.satoken.stp.StpUtil;
import org.springframework.http.HttpStatus;
import org.springframework.security.crypto.bcrypt.BCryptPasswordEncoder;
import org.springframework.web.bind.annotation.GetMapping;
import org.springframework.web.bind.annotation.PostMapping;
import org.springframework.web.bind.annotation.RequestBody;
import org.springframework.web.bind.annotation.RequestMapping;
import org.springframework.web.bind.annotation.RestController;
import org.springframework.web.server.ResponseStatusException;

import java.util.Map;

@RestController
@RequestMapping("/api/auth")
public class TokenLoginController {

    private final BCryptPasswordEncoder passwordEncoder = new BCryptPasswordEncoder();
    private final Map<String, UserAccount> accounts;

    public TokenLoginController() {
        accounts = Map.of(
            "alice",
            new UserAccount(
                10001L,
                "alice",
                "Alice",
                passwordEncoder.encode("P@ssw0rd!")
            )
        );
    }

    @PostMapping("/login")
    public LoginResponse login(@RequestBody LoginRequest request) {
        if (request == null || request.username() == null || request.password() == null) {
            throw new ResponseStatusException(HttpStatus.UNAUTHORIZED, "账号或密码错误");
        }

        UserAccount account = accounts.get(request.username());
        if (account == null || !passwordEncoder.matches(request.password(), account.passwordHash())) {
            throw new ResponseStatusException(HttpStatus.UNAUTHORIZED, "账号或密码错误");
        }

        StpUtil.login(account.id());
        var tokenInfo = StpUtil.getTokenInfo();

        TokenPayload token = new TokenPayload(
            tokenInfo.getTokenName(),
            tokenInfo.getTokenValue()
        );
        UserProfile user = new UserProfile(
            account.id(),
            account.username(),
            account.displayName()
        );
        return new LoginResponse(token, user);
    }

    @GetMapping("/me")
    public UserProfile me() {
        long userId = StpUtil.getLoginIdAsLong();

        return accounts.values().stream()
            .filter(account -> account.id() == userId)
            .findFirst()
            .map(account -> new UserProfile(
                account.id(),
                account.username(),
                account.displayName()
            ))
            .orElseThrow(() -> new ResponseStatusException(
                HttpStatus.NOT_FOUND,
                "用户不存在"
            ));
    }

    public record LoginRequest(String username, String password) {}
    public record TokenPayload(String name, String value) {}
    public record UserProfile(long id, String username, String displayName) {}
    public record LoginResponse(TokenPayload token, UserProfile user) {}

    private record UserAccount(
        long id,
        String username,
        String displayName,
        String passwordHash
    ) {}
}
StpUtil.getTokenInfo() 必须在登录成功后读取,这样拿到的是当前请求刚建立的会话信息。响应 DTO 只保留 name、value 和用户基础资料,密码哈希等服务端字段不能返回给客户端。
验证登录响应
将 <PORT> 替换为应用实际端口。Token 值每次登录可能不同,因此预期结果用 <TOKEN> 表示;Token 名称取决于配置,用 <TOKEN_NAME> 表示。
curl -sS -X POST "http://localhost:<PORT>/api/auth/login" \
  -H "Content-Type: application/json" \
  -d '{"username":"alice","password":"P@ssw0rd!"}'
预期输出:
{"token":{"name":"<TOKEN_NAME>","value":"<TOKEN>"},"user":{"id":10001,"username":"alice","displayName":"Alice"}}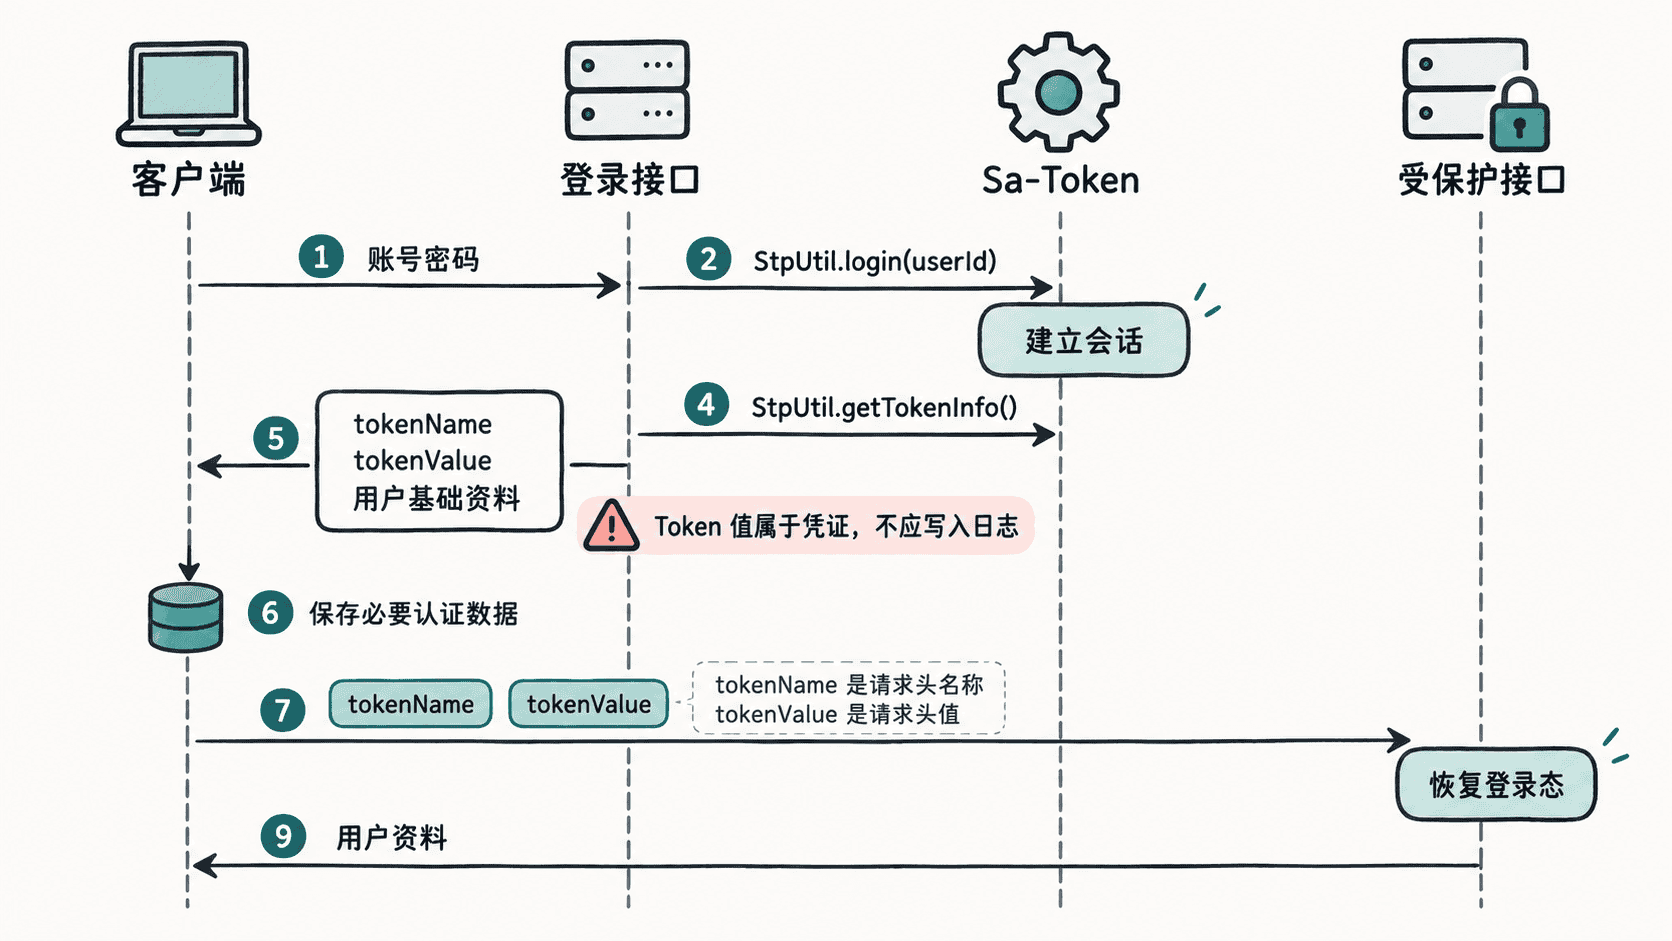
客户端携带 Token
在 Sa-Token 的常规前后端分离读取方式下,可以把返回的 Token 名称作为请求头名称、Token 值作为请求头值。若项目自定义过 Token 读取策略,则必须按自定义策略发送。
curl -sS "http://localhost:<PORT>/api/auth/me" \
  -H "<TOKEN_NAME>: <TOKEN>"
预期输出:
{"id":10001,"username":"alice","displayName":"Alice"}客户端保存的是认证凭证,不是用户权限本身。权限、角色和用户状态仍应由服务端在每次受保护请求中判断;不要因为登录响应里有 user 字段,就让前端自行决定接口是否有权访问。
控制返回数据的范围
Token 应像密码一样避免进入前端日志、埋点和错误上报。若浏览器项目采用 HttpOnly Cookie 等由浏览器自动携带的方案,就不应为了“统一格式”再把 Token 暴露给 JavaScript;而在 App、小程序或显式 Header 传递场景中,才需要客户端保存并主动发送。
登录响应的核心契约可以很小:Token 名称、Token 值和展示所需的用户基础资料。把会话内部状态留在服务端,既减少接口耦合,也让后续修改 Sa-Token 配置时更容易保持客户端协议稳定。