
身份认证与应用安全 / 系统课时
登录失效后统一回到登录页
登录失效后统一回到登录页
Token 过期、主动注销或被服务端踢下线后,任意受保护接口都可能首先暴露失效状态。本节把处理集中到 Axios 响应拦截层:识别统一的未登录响应、清理认证数据,并只执行一次跳转,避免每个页面重复处理。
学习目标
- 为登录失效定义稳定的前后端响应契约
- 在响应拦截器中统一清理 Token 与用户状态
- 处理并发
401、登录接口本身失败和重复跳转等边界
先统一登录失效的响应契约
前端不应该通过“请重新登录”之类的文案判断会话是否失效。更稳妥的做法是让后端把 Sa-Token 的 NotLoginException 统一映射成 HTTP 401,并返回固定业务码,例如 NOT_LOGIN。
下面是 Spring Boot 片段示例,可放入项目现有的全局异常处理类中。
@ExceptionHandler(NotLoginException.class)
@ResponseStatus(HttpStatus.UNAUTHORIZED)
public Map<String, Object> handleNotLogin(NotLoginException exception) {
    return Map.of(
        "code", "NOT_LOGIN",
        "message", "登录状态已失效"
    );
}
生效行为:任意受保护接口触发未登录异常时,前端都能依赖 401 与 NOT_LOGIN 这一稳定契约处理,而不需要识别 Sa-Token 的异常文案。
把失效处理集中到响应拦截器
多个请求可能在同一时刻发现 Token 已失效,例如页面并发加载用户信息、菜单和业务数据。如果每个失败请求都执行一次跳转,就会出现重复导航和重复提示,因此拦截器还需要一个“正在跳转”保护。
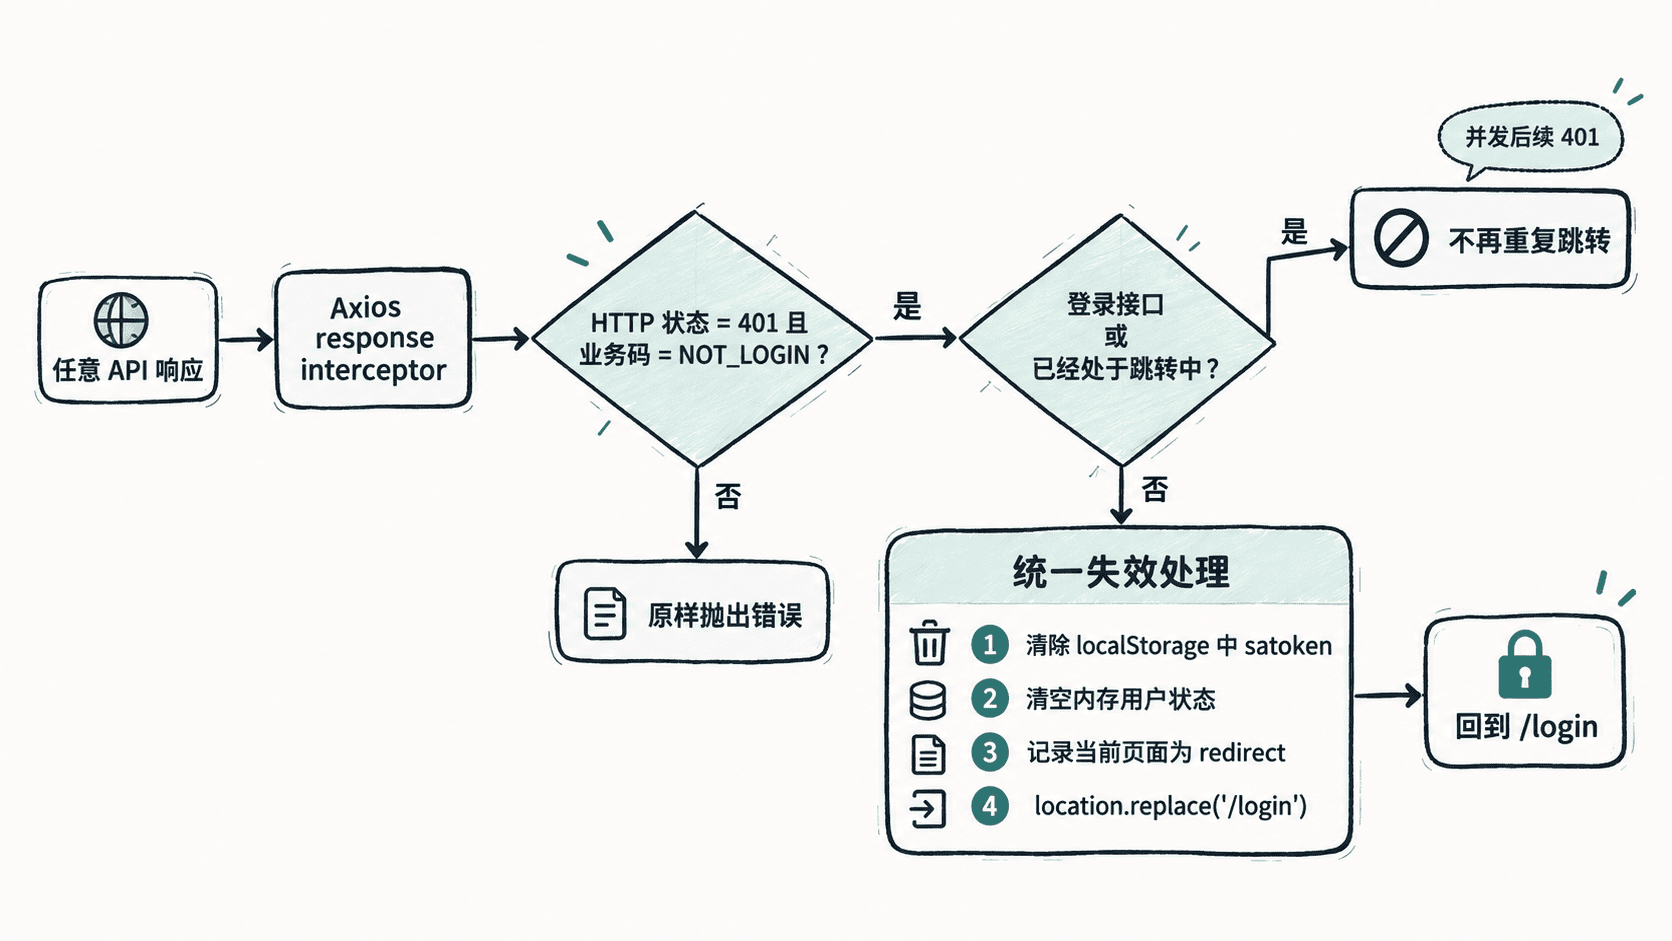
下面示例使用 Axios,并用一个简单对象代表内存认证状态。真实项目可以把 authState.user = null 替换成 Pinia、Redux 或其他状态管理调用。
import axios from 'axios';

type User = {
  id: number;
  username: string;
};

type ErrorBody = {
  code?: string;
  message?: string;
};

const TOKEN_KEY = 'satoken';
export const authState: { user: User | null } = { user: null };

export const api = axios.create({
  baseURL: '/api'
});

let redirectingToLogin = false;

api.interceptors.response.use(
  (response) => response,
  (error) => {
    if (!axios.isAxiosError<ErrorBody>(error)) {
      return Promise.reject(error);
    }

    const status = error.response?.status;
    const code = error.response?.data?.code;
    const isLoginRequest = error.config?.url === '/auth/login';
    const loginExpired = status === 401 && code === 'NOT_LOGIN';

    if (loginExpired && !isLoginRequest && !redirectingToLogin) {
      redirectingToLogin = true;

      // 持久化凭据与内存用户状态必须一起清理。
      localStorage.removeItem(TOKEN_KEY);
      authState.user = null;

      const current = window.location.pathname
        + window.location.search
        + window.location.hash;
      const redirect = encodeURIComponent(current);

      console.log('redirect:/login');
      window.location.replace(`/login?redirect=${redirect}`);
    }

    return Promise.reject(error);
  }
);
预期输出:当受保护接口返回约定的 401 + NOT_LOGIN 时,控制台只记录一次跳转;随后浏览器进入登录页。
redirect:/login登录页与并发请求的边界
登录接口输入错误时也可能使用 401。因此示例明确排除了 /auth/login,避免“密码错误”直接触发全局回登录页逻辑。若你的后端把登录失败设计成其他状态码,也应保持契约一致,而不是让前端猜测。
并发请求触发多个 401 时,redirectingToLogin 保证当前页面只发起一次导航。使用 location.replace() 而不是 location.href,还能避免用户按浏览器返回键再次回到已经失效的受保护页面。
跳转后如何回到原页面
示例把失效前的站内路径放进 redirect 查询参数。登录成功后,可以读取这个参数并导航回原页面;同时必须只接受站内相对路径,不能直接信任任意外部 URL,避免把登录流程变成开放重定向入口。
统一拦截的价值不只是少写几段代码,而是让“登录失效”成为一条确定的系统行为:后端统一发出未登录信号,前端统一清理状态并进入登录流程,业务页面不再各自维护一套失效处理。