
身份认证与应用安全 / 系统课时
限制账号最大登录数量
限制账号最大登录数量
当一个账号允许多端同时在线时,如果不限制会话数量,账号共享或异常登录可能持续累积 Token。本节通过 Sa-Token 的并发登录配置把同一账号的有效登录数限制在固定范围,并说明超限后旧会话如何退出以及怎样验证配置是否真正生效。
学习目标
- 配置同一账号允许同时存在的最大登录数量
- 解释
is-concurrent、is-share与max-login-count的联动条件 - 用连续登录验证超限会话的处理结果
先满足限量登录的生效条件
max-login-count 限制的是同一账号同时存在的登录会话数量,不是 Token 的过期时间。要让它按“每次登录产生独立 Token”的方式计数,应同时开启并发登录并关闭 Token 共享,也就是 is-concurrent: true、is-share: false。
如果把 is-concurrent 设为 false,系统进入互斥登录逻辑,新登录会按顶人策略处理旧登录;如果把 is-share 设为 true,同一账号的多次登录可能复用 Token,都不属于本节要控制的“多个独立登录会话”场景。
配置最大登录数量
下面把同一账号的最大登录数量设为 2,并使用默认语义相同的 LOGOUT 方式处理溢出的旧会话:
sa-token:
  is-concurrent: true
  is-share: false
  max-login-count: 2
  overflow-logout-mode: LOGOUT
max-login-count: 2 表示最多保留两个有效登录。overflow-logout-mode 决定被清退会话的下线状态;除 LOGOUT 外还可以按业务需要选择 KICKOUT 或 REPLACED,让后续鉴权呈现不同的下线语义。
看懂第三次登录发生的处理
假设同一账号依次在 A、B、C 三个客户端登录。A、B 登录后已经达到上限 2;C 再登录时,新会话仍会建立,同时最早的 A 会话被按配置的溢出模式清退,最终保留 B、C 两个有效会话。
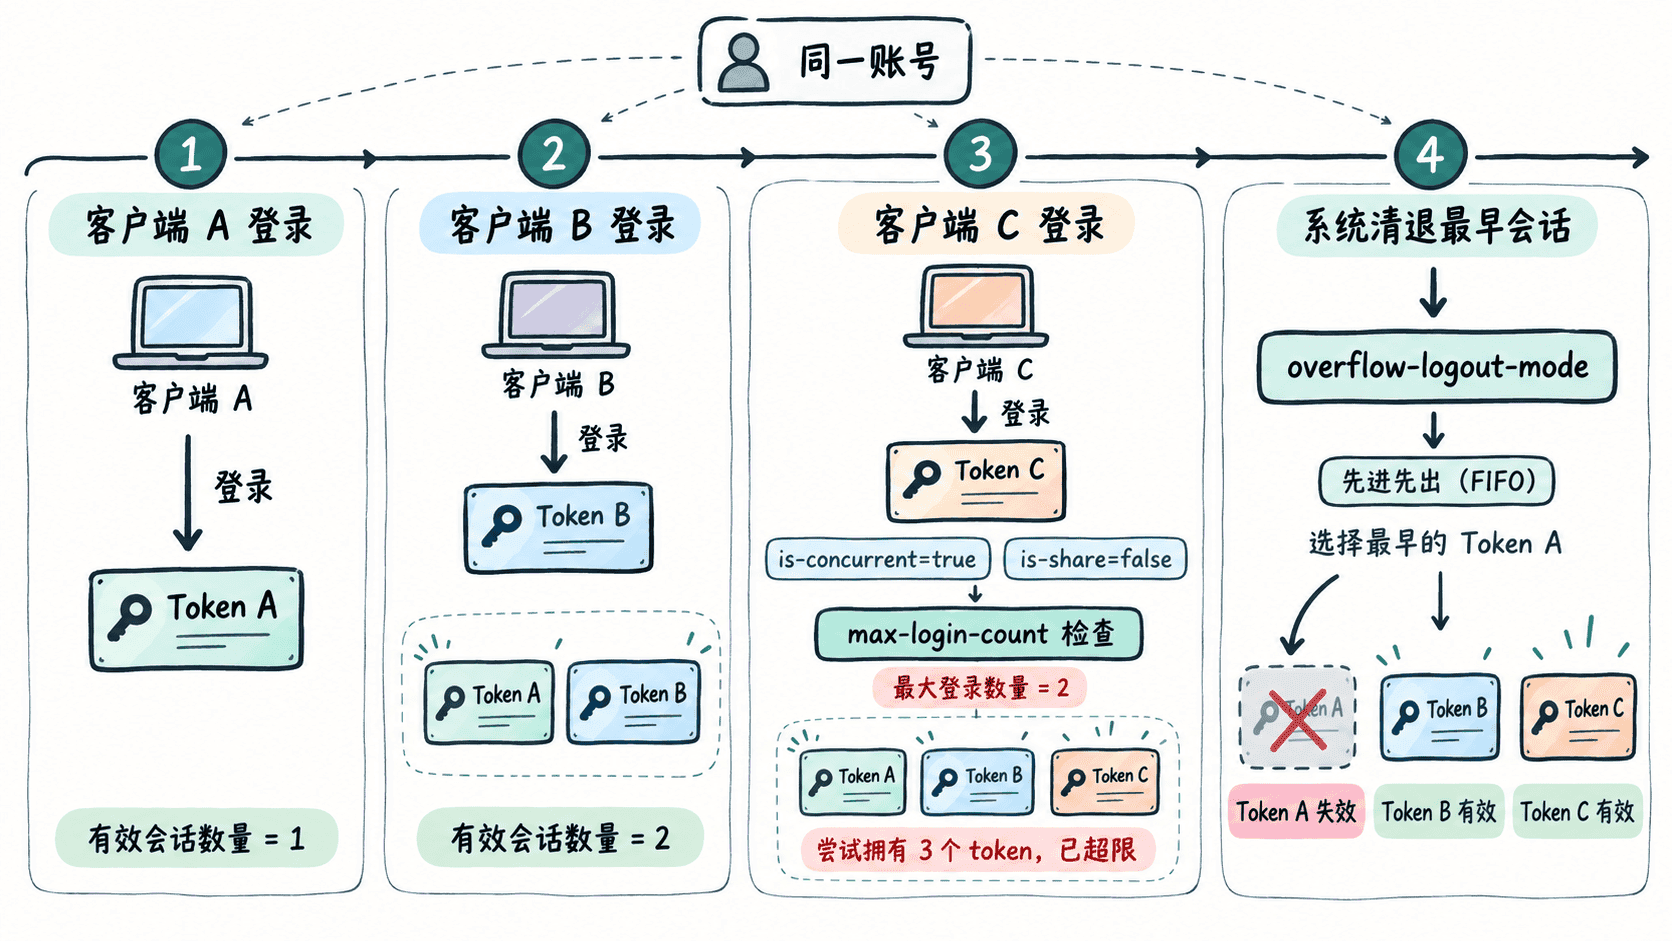
这里的关键不是“拒绝第三次登录”,而是建立新登录后把超出上限的旧会话清理掉。因此用户在 C 登录成功后,A 端通常要等到下一次访问受保护接口时,才会感知自己已经不再处于有效登录状态。
验证限制是否生效
可以准备三个互不共享存储的浏览器环境或测试客户端,使用同一账号依次完成三次登录。因为关闭了 Token 共享,三次登录应取得三个不同 Token。
第三次登录完成后,再分别访问一个已经接入 StpUtil.checkLogin() 的受保护接口:A 的旧 Token 应无法继续通过登录校验,B 与 C 的 Token 应仍可正常访问。如果 A 仍然有效,优先检查实际生效的配置文件、当前 Profile,以及是否有代码配置覆盖了 application.yml。