
身份认证与应用安全 / 系统课时
处理权限数据变更
处理权限数据变更
角色或权限一旦被管理员调整,下一次鉴权是否立即生效取决于授权数据的加载方式。本节比较实时查询、Session 缓存和主动失效三种方案,并给出更新后的同步边界,避免用户继续拿旧角色或旧权限访问接口。
学习目标
- 判断实时查询、Session 缓存分别适合什么一致性要求
- 使用 Account-Session 缓存角色与权限,并在数据变更后主动清理
- 识别角色权限变更时批量清理用户缓存带来的放大问题
先明确需要同步的是什么
Sa-Token 的 Token 主要回答“当前请求属于哪个登录账号”,角色和权限则由 StpInterface 提供。调用角色或权限鉴权 API 时,框架会读取 getRoleList 或 getPermissionList 的结果;如果这两个方法每次都查数据库,数据库提交后的新数据会在下一次鉴权时自然生效。
真正容易产生“权限改了却没生效”的情况,通常是业务自己增加了缓存。例如把角色列表、权限列表写进 Account-Session,后续鉴权只读 Session。这样能减少数据库压力,但缓存生命周期就必须由业务负责,不能把“登录仍然有效”和“授权数据仍然最新”混为一件事。
选择实时查询还是缓存
| 方案 | 变更生效速度 | 读取成本 | 适合场景 |
|---|---|---|---|
| 每次鉴权实时查询 | 数据提交后下一次鉴权即可读取新值 | 数据库压力最高 | 低并发、权限变更少但要求强一致 |
| Account-Session 缓存 | 取决于缓存失效时机 | 单用户读取成本低 | 角色与权限查询较重、能可靠发送失效动作 |
| 角色级共享缓存 | 清理对应角色缓存后生效 | 适合大量用户共享角色 | 标准 RBAC,角色到权限关系复用度高 |
用 Account-Session 缓存并主动失效
下面是片段示例,假设项目已经实现 AuthRepository,它能按账号查询角色码和权限码;示例使用单账号体系的 StpUtil。第一次读取时把结果写入 Account-Session,后台修改授权数据后调用 clearAuthorizationCache 删除两个键。
import cn.dev33.satoken.session.SaSession;
import cn.dev33.satoken.stp.StpInterface;
import cn.dev33.satoken.stp.StpUtil;
import org.springframework.stereotype.Component;

import java.util.List;

@Component
public class StpInterfaceImpl implements StpInterface {

    private static final String ROLE_KEY = "auth:roles";
    private static final String PERMISSION_KEY = "auth:permissions";

    private final AuthRepository authRepository;

    public StpInterfaceImpl(AuthRepository authRepository) {
        this.authRepository = authRepository;
    }

    @Override
    @SuppressWarnings("unchecked")
    public List<String> getRoleList(Object loginId, String loginType) {
        // Account-Session 以账号为维度,适合保存该账号共享的授权缓存。
        SaSession session = StpUtil.getSessionByLoginId(loginId, true);
        return (List<String>) session.get(
                ROLE_KEY,
                () -> List.copyOf(authRepository.findRoleCodes(loginId))
        );
    }

    @Override
    @SuppressWarnings("unchecked")
    public List<String> getPermissionList(Object loginId, String loginType) {
        SaSession session = StpUtil.getSessionByLoginId(loginId, true);
        // Supplier 只在缓存键不存在时执行,避免每次鉴权都访问数据库。
        return (List<String>) session.get(
                PERMISSION_KEY,
                () -> List.copyOf(authRepository.findPermissionCodes(loginId))
        );
    }

    public void clearAuthorizationCache(Object loginId) {
        // 应在授权数据事务成功提交后调用,避免旧数据被并发请求重新回填。
        SaSession session = StpUtil.getSessionByLoginId(loginId, false);
        if (session != null) {
            session.delete(ROLE_KEY);
            session.delete(PERMISSION_KEY);
        }
    }
}

interface AuthRepository {
    List<String> findRoleCodes(Object loginId);
    List<String> findPermissionCodes(Object loginId);
}
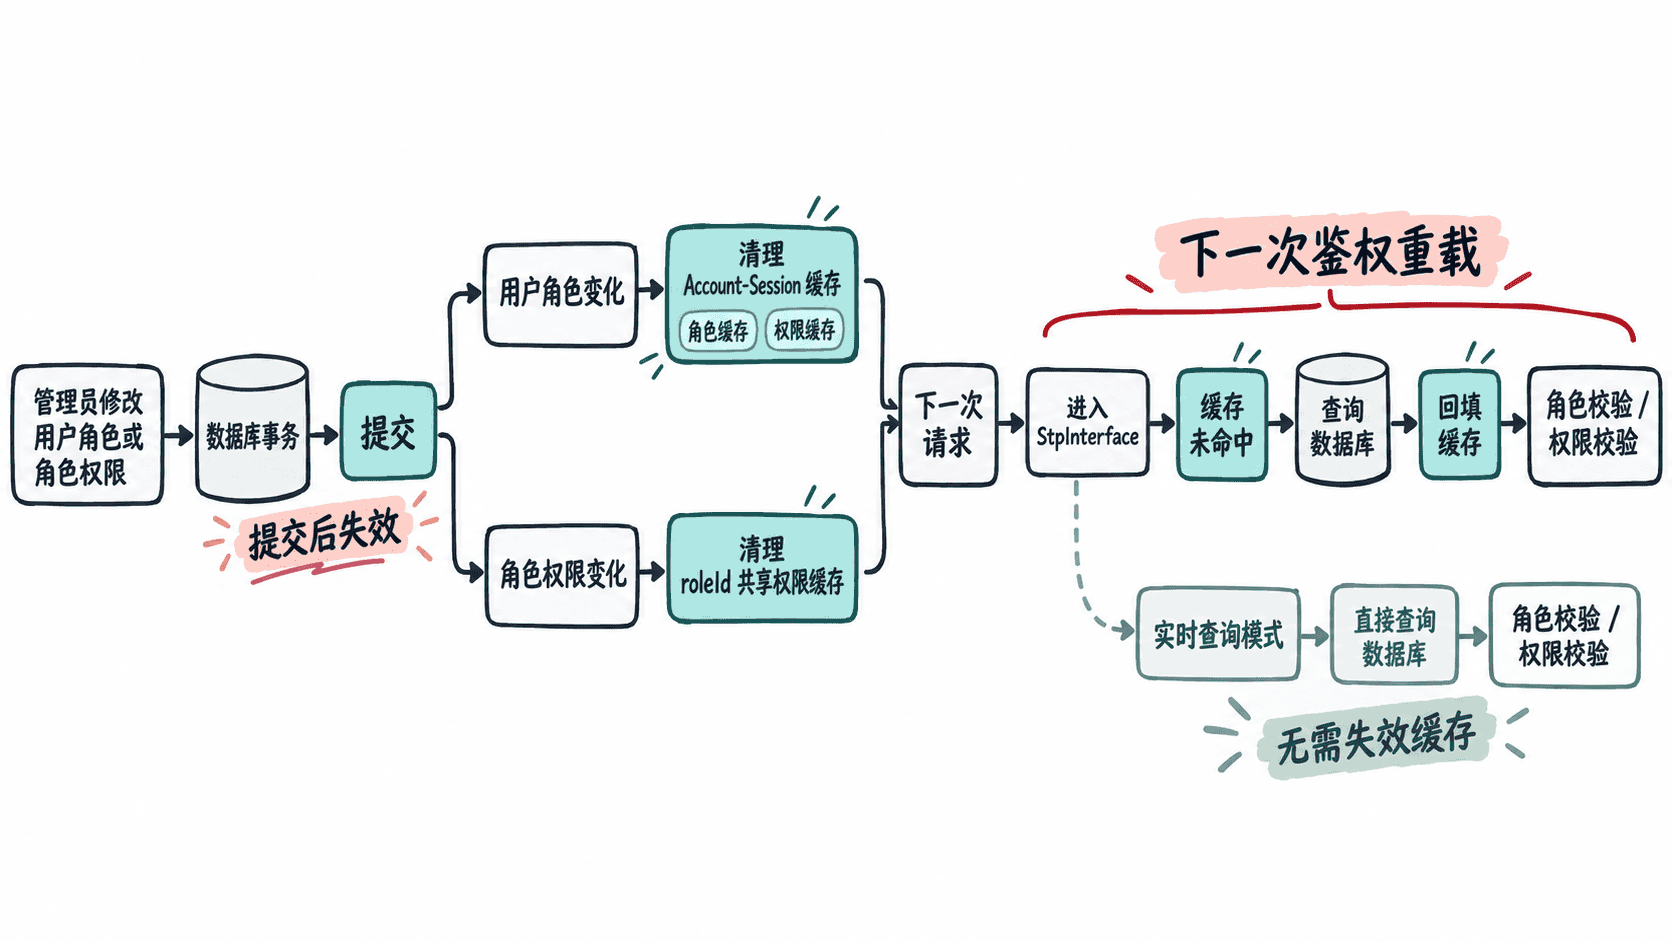
生效行为是:缓存存在时鉴权继续使用旧列表;调用 clearAuthorizationCache 后,下一次角色或权限读取发生缓存未命中,重新执行仓储查询并回填。验证时可先让账号完成一次鉴权以建立缓存,再修改数据库并清理缓存,随后调用 StpUtil.hasRole 或 StpUtil.hasPermission 检查新结果。
把失效动作放在事务提交之后
不要在数据库事务尚未提交时先删缓存。否则并发请求可能在旧事务提交前看到缓存未命中,又把旧数据查询出来并重新写回,形成“刚清掉就被旧值回填”的竞态。
更稳妥的顺序是“修改授权关系 → 事务成功提交 → 发布变更事件 → 清理缓存”。单体应用可以在事务提交后执行失效;多实例服务则应通过共享 Redis、消息队列或其他可靠事件机制,让所有读取节点观察到同一失效结果。
避免角色权限变更触发海量用户清理
如果十万个账号都属于同一个角色,而每个账号的 Session 都缓存了一份“最终权限列表”,修改这个角色时就要批量清理十万个账号缓存。更合理的 RBAC 缓存结构是把“账号 → 角色”和“角色 → 权限”分开缓存:用户角色变化只清用户键,角色权限变化只清对应角色键。
因此,缓存模型应跟着权限模型走。实时查询最省同步逻辑;Account-Session 缓存适合用户级授权数据;共享角色缓存适合角色到权限高度复用的系统。无论选哪一种,最终验收标准都只有一个:授权数据提交后,下一次需要生效的鉴权必须读取到确定的新版本。