
身份认证与应用安全 / 系统课时
设计角色与权限标识
设计角色与权限标识
角色和权限如果都用随意字符串表示,项目很快会出现同义名、粒度混乱和难以审计的问题。本节先确定一套稳定的标识规则:角色描述“用户属于哪类身份”,权限描述“用户能执行哪个业务动作”,再把这些标识交给 Sa-Token 校验。
学习目标
- 区分角色标识与权限标识在授权模型中的职责
- 设计可扩展、可读且稳定的角色与权限命名规则
- 用代码集中定义
admin、user:add等标识,避免业务代码散落魔法字符串
角色负责分组,权限负责动作
角色适合表达较粗的业务身份,例如 admin、user;权限适合表达具体操作,例如 user:add、order:delete。一个角色可以拥有多项权限,一个账号也可以拥有多个角色,因此不要把“角色名”和“动作权限”混成同一套字符串。
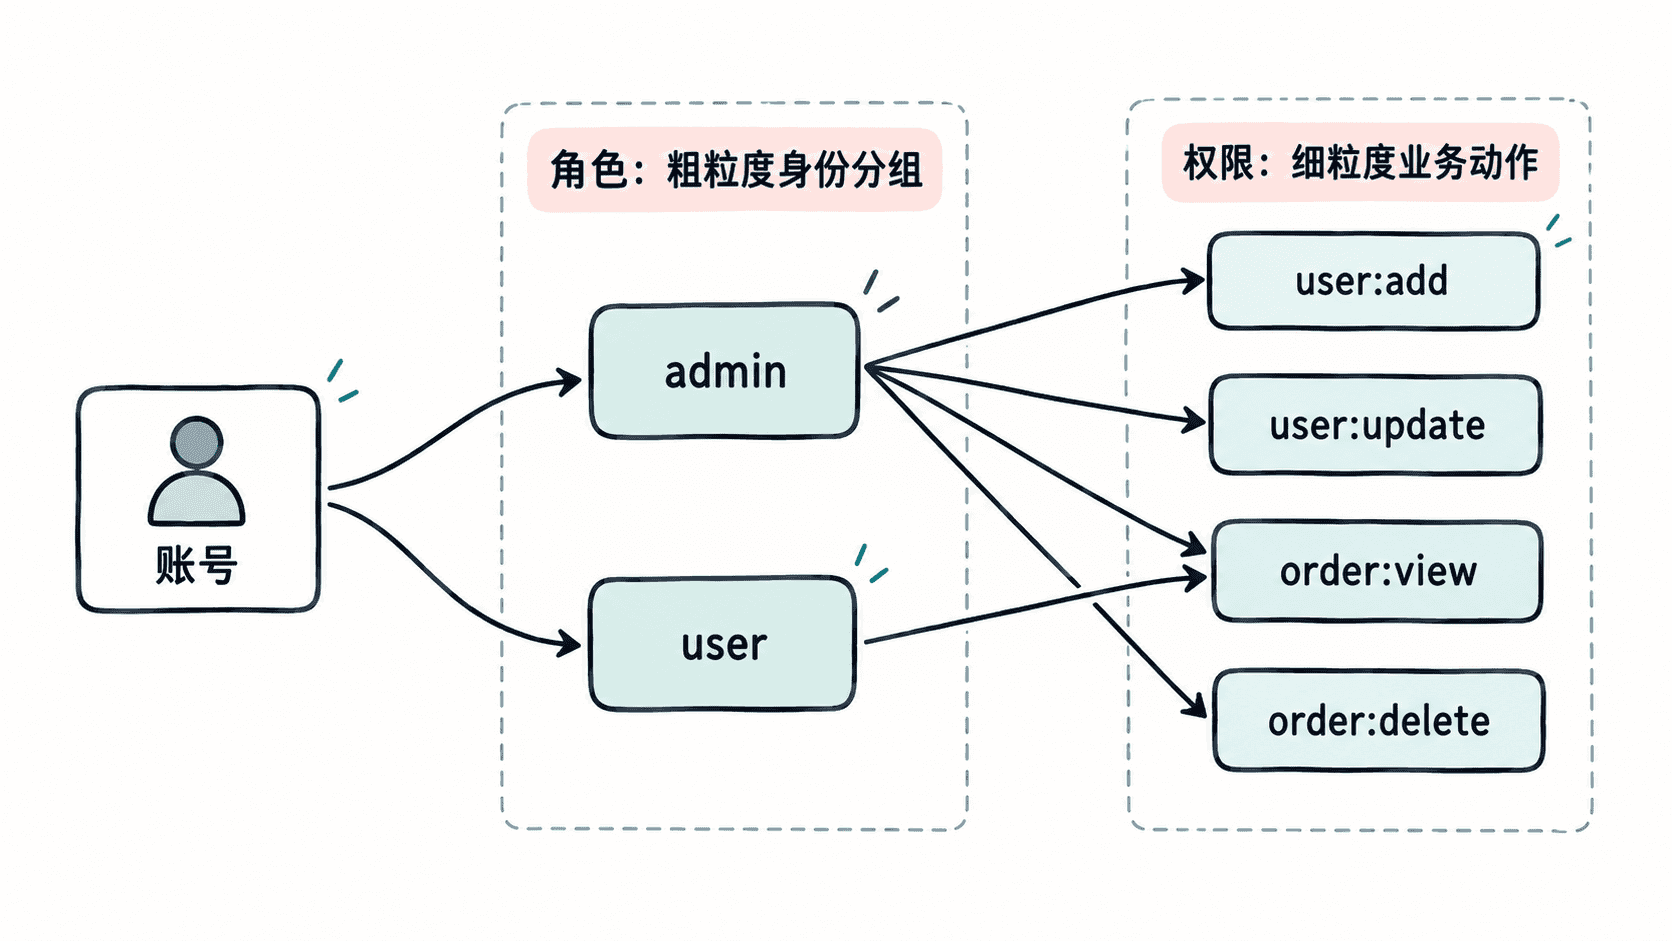
例如“管理员可以删除订单”应该拆成两层事实:账号拥有 admin 角色,admin 角色被授予 order:delete 权限。这样以后增加“运营人员也可以删除测试订单”时,不必把接口写死为只能由管理员访问。
先确定命名规则
权限推荐使用“资源:动作”的稳定格式,并统一小写。资源对应业务对象,动作对应可授权行为。角色则使用短而稳定的业务身份名,不把页面名称、用户 ID 或环境名称编码进去。
| 类型 | 示例 | 适合表达 |
|---|---|---|
| 角色 | admin、user |
身份、岗位或业务分组 |
| 权限 | user:add |
新增用户 |
| 权限 | order:delete |
删除订单 |
权限粒度要落在真正需要独立授权的动作上。若“查看订单”和“删除订单”由不同岗位控制,就拆成 order:view 与 order:delete;如果两个动作永远同时授予,继续细分只会增加维护成本。
用代码固化标识
即使 Sa-Token 最终接收的是字符串,也不应该在控制器和服务中反复手写。下面的完整 Java 示例集中定义标识并输出清单,便于后续把同一组值接入数据库、StpInterface 和鉴权代码。
import java.util.List;

public class AuthCodeDemo {

    public static final String ROLE_ADMIN = "admin";
    public static final String ROLE_USER = "user";

    public static final String PERMISSION_USER_ADD = "user:add";
    public static final String PERMISSION_ORDER_DELETE = "order:delete";

    public static void main(String[] args) {
        List<String> roles = List.of(ROLE_ADMIN, ROLE_USER);
        List<String> permissions = List.of(
                PERMISSION_USER_ADD,
                PERMISSION_ORDER_DELETE
        );

        System.out.println("roles=" + roles);
        System.out.println("permissions=" + permissions);
    }
}
预期输出:
roles=[admin, user]
permissions=[user:add, order:delete]
集中定义的价值不只是减少拼写错误。以后如果权限标识需要迁移,可以通过代码搜索、数据库脚本和接口契约统一追踪,而不是在大量业务方法里寻找散落字符串。
让 Sa-Token 使用同一套标识
Sa-Token 的角色与权限数据最终分别由 StpInterface#getRoleList 和 StpInterface#getPermissionList 提供。鉴权时,StpUtil.checkRole("admin") 校验角色,StpUtil.checkPermission("user:add") 校验权限;两边必须使用完全一致的字符串。
不要把角色当成细粒度权限的替代品。角色适合快速表达一组身份,真正与业务操作绑定的接口更适合检查权限标识。这样角色结构调整时,接口授权规则仍可以保持稳定。
设计完成后,至少维护一份角色到权限的明确映射,并确保角色名、权限名、数据库记录和代码常量使用同一命名规范。稳定的标识体系会直接降低后续接入权限数据、排查越权和审计授权变更的成本。