
身份认证与应用安全 / 系统课时
前端保存并携带 Token
前端保存并携带 Token
前后端分离项目中,后端登录成功并不等于后续请求会自动带上认证信息。前端需要保存 Sa-Token 返回的 tokenName 与 tokenValue,再在统一请求层把它们写入请求头,这样业务代码无需为每个接口重复拼接凭证。
学习目标
- 理解登录响应、前端存储、请求拦截器与后端鉴权之间的 Token 流转
- 保存
tokenName与tokenValue,避免把请求头名称写死 - 在统一请求层自动携带 Token,并验证请求头是否正确
先看清前后端分离的认证链路
Sa-Token 登录后可以返回 TokenInfo,其中最关键的是 tokenName 和 tokenValue。前端保存这两个值;之后每次发出需要认证的请求,请求层按照 {tokenName: tokenValue} 的形式写入 Header,后端再从请求中读取 Token 完成登录校验。
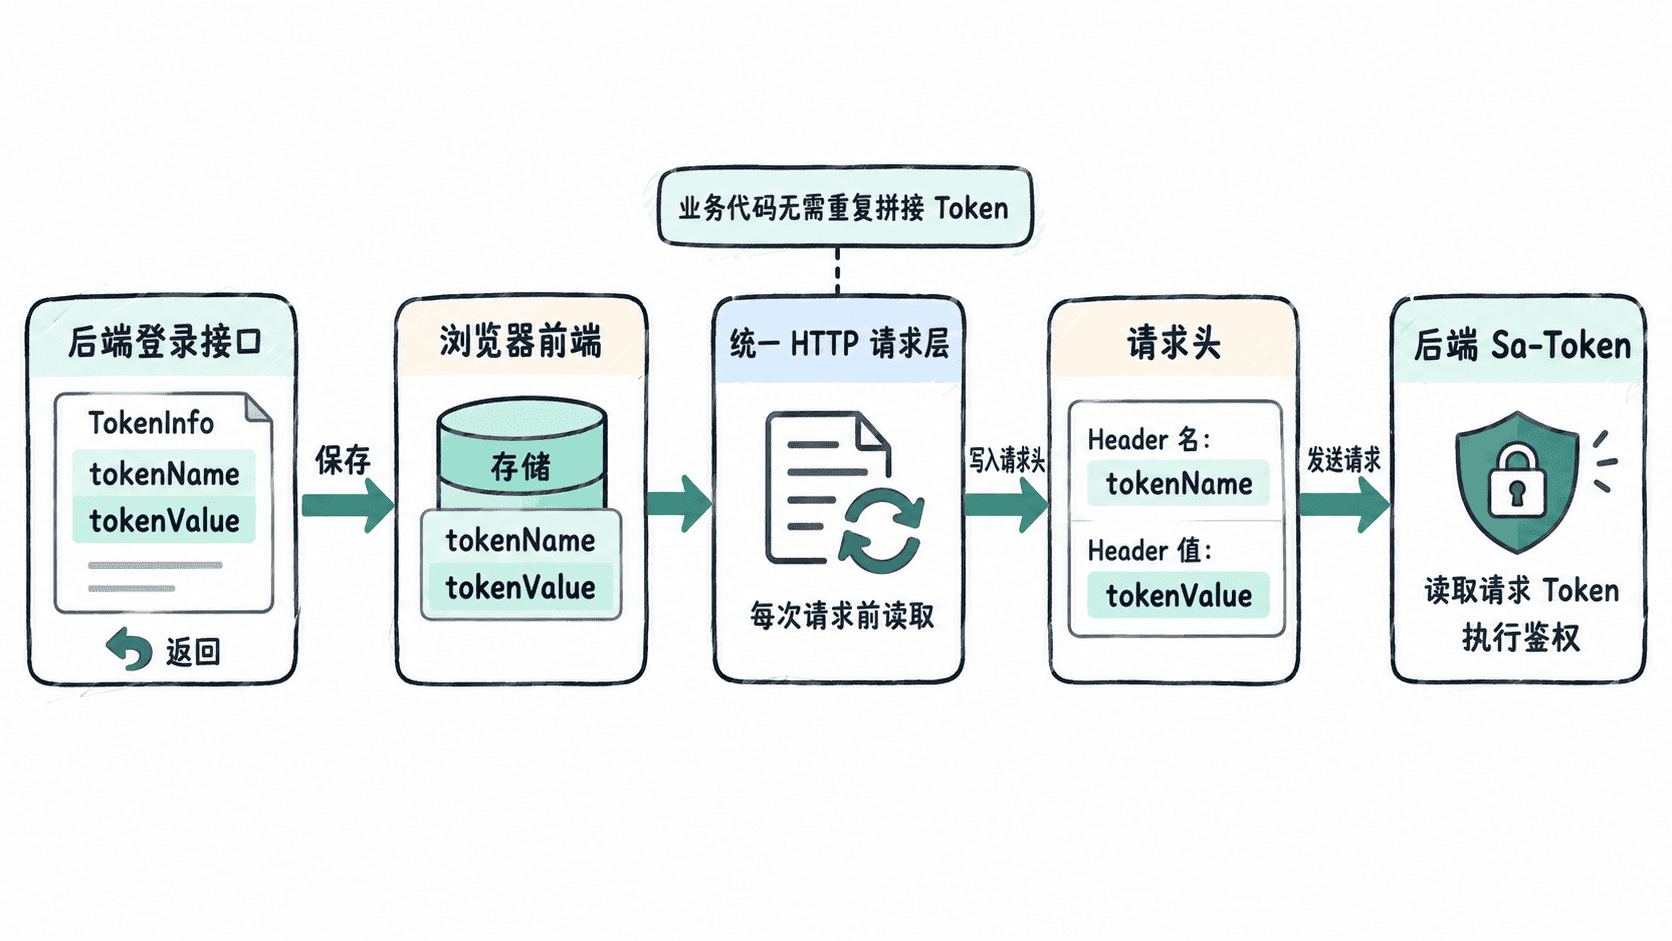
不要默认把 Header 名写死为 satoken。项目可能修改 token-name,因此前端最好直接保存后端返回的 tokenName,让请求层与服务端配置保持一致。
保存 Token 并统一注入请求头
下面是一个 Axios 请求模块的片段示例。它依赖现有前端工程已经安装 axios,并假设登录接口成功后会把 Sa-Token 的 TokenInfo 交给 saveToken();接口地址和登录表单仍由业务项目自己定义。
import axios from 'axios';

const TOKEN_NAME_KEY = 'sa-token-name';
const TOKEN_VALUE_KEY = 'sa-token-value';

export function saveToken(tokenInfo) {
  localStorage.setItem(TOKEN_NAME_KEY, tokenInfo.tokenName);
  localStorage.setItem(TOKEN_VALUE_KEY, tokenInfo.tokenValue);
}

export function clearToken() {
  localStorage.removeItem(TOKEN_NAME_KEY);
  localStorage.removeItem(TOKEN_VALUE_KEY);
}

export const http = axios.create();

http.interceptors.request.use((config) => {
  const tokenName = localStorage.getItem(TOKEN_NAME_KEY);
  const tokenValue = localStorage.getItem(TOKEN_VALUE_KEY);

  if (tokenName && tokenValue) {
    config.headers[tokenName] = tokenValue;
  }

  return config;
});
使用这个模块后,业务请求只需要通过导出的 http 实例发送。例如用户资料、订单或权限接口都不再手动读取本地 Token,认证凭证由请求拦截器统一补齐。
预期结果是:只要本地已经保存 Token,任意通过该 http 实例发出的请求都会自动出现对应认证 Header。例如后端返回 tokenName 为 satoken 时,请求头会包含:
satoken: <TOKEN>其中 <TOKEN> 是本次登录得到的真实 tokenValue,每次登录可能不同。
处理前缀、失效与存储边界
如果后端额外配置了 Token 前缀,例如 token-prefix: Bearer,请求头的值也必须按服务端约定带上前缀,即 Bearer <TOKEN>;不能只发送原始 Token。没有配置前缀时,则直接发送 tokenValue。
当后端判定会话已经注销、过期、被踢下线或被顶下线时,前端应依据项目统一的“未登录”响应约定执行 clearToken(),再进入登录流程。不要在请求拦截器里擅自猜测所有异常都是 Token 失效,否则业务错误也可能被误判为登录失效。
localStorage 便于跨刷新保留 Token,但它可被页面 JavaScript 读取,因此必须认真防范 XSS。若业务不需要浏览器关闭后继续保持登录,可以改用 sessionStorage 或内存状态;真正采用哪一种存储方式,应由登录时长和安全要求决定。
验证请求是否真的带上 Token
完成登录后,先确认本地保存了成对的 tokenName、tokenValue,再发起一个受保护请求。在浏览器开发者工具的 Network 请求详情中检查 Request Headers:Header 名应与后端返回的 tokenName 一致,值应与当前 tokenValue 一致。
如果本地明明有 Token 但后端仍判定未登录,优先核对三个位置:请求是否确实经过统一 http 实例、Header 名是否被写死或改错、服务端是否配置了 Token 前缀而前端没有携带。把这三处对齐后,前后端分离场景中的认证凭证就能稳定地从登录响应贯穿到后续业务请求。