
身份认证与应用安全 / 系统课时
实现权限数据加载接口
实现权限数据加载接口
权限校验真正落地时,关键不是把权限码写死在代码里,而是让 Sa-Token 能按当前 loginId 查询业务库。本节用 StpInterface 接入用户、角色与权限关系表,并验证 hasPermission 能基于真实数据返回结果。
学习目标
- 理解
StpInterface.getPermissionList在权限校验中的职责 - 根据
loginId从业务关系表查询并返回权限码集合 - 用 Sa-Token API 验证权限数据是否已经正确接入
权限数据从哪里进入 Sa-Token
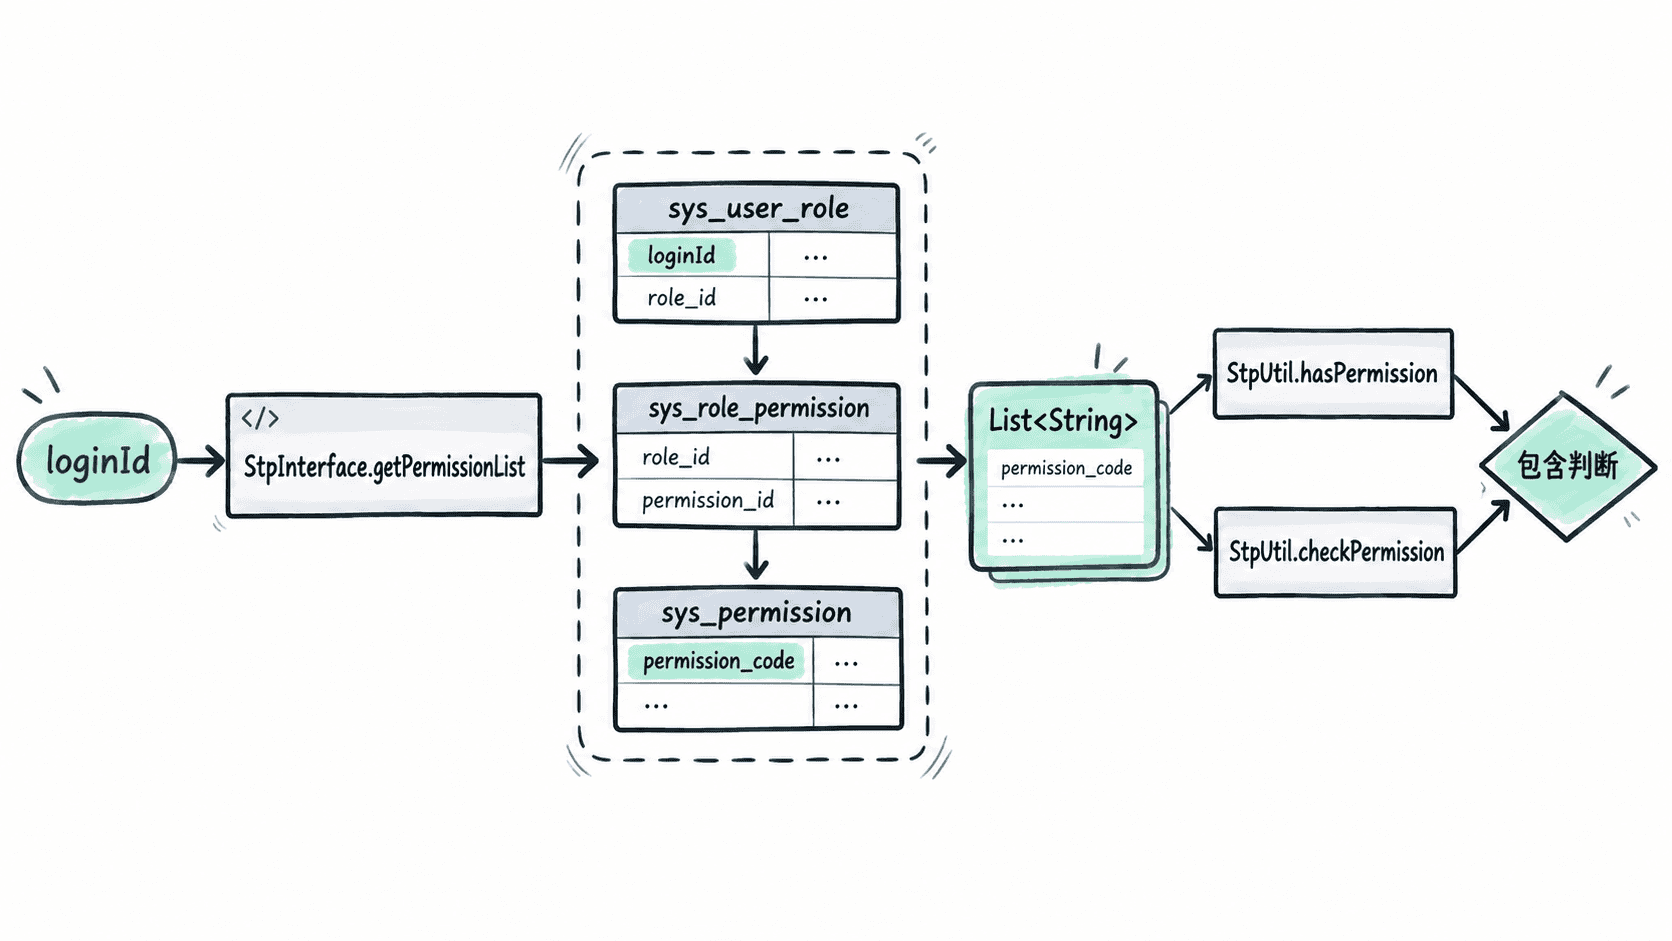
Sa-Token 把“权限码从哪里来”交给应用实现。StpInterface 的 getPermissionList(Object loginId, String loginType) 用于返回指定账号的权限码集合;loginId 就是登录时写入的账号标识,方法通常在实际鉴权时被调用,而不是应用启动时预加载。([Sa-Token][1])
因此,业务侧只需保证两件事:根据 loginId 能查到稳定的权限码,并把结果作为 List<String> 返回。后续 StpUtil.hasPermission(...)、checkPermission(...) 等校验会使用这组数据。
从业务表查询权限码
下面假设业务库使用 sys_user_role、sys_role_permission、sys_permission 三张表,并以 permission_code 保存类似 user:list、user:update 的权限标识。表名可以替换,但查询结果应只返回当前用户有效且去重后的权限码。
片段示例:代码依赖 Spring JDBC、已有数据源配置,以及上述三张业务表;它可以直接放入 Spring 容器中的 StpInterface 实现类。
import cn.dev33.satoken.stp.StpInterface;
import org.springframework.jdbc.core.JdbcTemplate;
import org.springframework.stereotype.Component;

import java.util.Collections;
import java.util.List;

@Component
public class StpInterfaceImpl implements StpInterface {

    private final JdbcTemplate jdbcTemplate;

    public StpInterfaceImpl(JdbcTemplate jdbcTemplate) {
        this.jdbcTemplate = jdbcTemplate;
    }

    @Override
    public List<String> getPermissionList(Object loginId, String loginType) {
        long userId = Long.parseLong(loginId.toString());

        String sql =
                "SELECT DISTINCT p.permission_code " +
                "FROM sys_user_role ur " +
                "JOIN sys_role_permission rp ON rp.role_id = ur.role_id " +
                "JOIN sys_permission p ON p.id = rp.permission_id " +
                "WHERE ur.user_id = ? AND p.enabled = 1 " +
                "ORDER BY p.permission_code";

        return jdbcTemplate.queryForList(sql, String.class, userId);
    }

    @Override
    public List<String> getRoleList(Object loginId, String loginType) {
        return Collections.emptyList();
    }
}
这里保留 getRoleList 的空实现只是为了让当前类完整实现接口;角色数据应在角色加载逻辑中独立接入。权限查询使用 DISTINCT,可以避免用户通过多个角色获得同一权限时出现重复值。
验证权限集合和校验结果
准备一条测试数据:用户 1001 最终拥有 user:list 与 user:update。在该用户已经登录的请求线程中执行下面的片段即可验证。
片段示例:依赖当前请求已经通过 StpUtil.login(1001L) 建立登录态。
System.out.println(StpUtil.getPermissionList());
System.out.println(StpUtil.hasPermission("user:update"));
预期输出
[user:list, user:update]
true
实际集合取决于数据库测试数据。若列表为空,优先检查 loginId 类型转换、用户与角色关系、角色与权限关系以及 enabled 条件;若能查到权限但校验仍失败,再确认业务中使用的权限码是否与校验参数完全一致。
权限码设计的边界
权限码应表达“可执行的业务动作”,例如 order:refund,而不是页面中文名。显示名称会变化,稳定标识不应跟着文案变化。查询时也应排除已禁用权限,避免数据库中的历史关系继续产生授权。
StpInterface 负责把业务授权数据交给框架,不负责替你设计数据模型。只要最终能稳定返回当前账号真实拥有的权限码集合,Sa-Token 的权限判断就能与业务数据保持一致。