
身份认证与应用安全 / 系统课时
接入 Redis 保存登录状态
接入 Redis 保存登录状态
单机内存可以让 Sa-Token 快速工作,但服务重启会丢失登录状态,多实例之间也无法共享同一份会话数据。本篇把持久层切换到 Redis,并用重启与多实例场景验证登录状态是否真正脱离单机内存。
学习目标
- 说明内存持久层在重启和多实例部署下为什么会失效
- 在 Spring Boot 项目中接入 Sa-Token 的 RedisTemplate 持久层
- 验证登录状态已写入 Redis,并识别版本与 Redis 兼容边界
为什么单机内存在生产环境不够用
默认内存存储把会话状态放在当前 JVM 中。服务一旦重启,这部分状态随进程消失;部署两个实例时,用户在实例 A 登录后,请求若被负载均衡转到实例 B,B 也看不到 A 的内存数据。
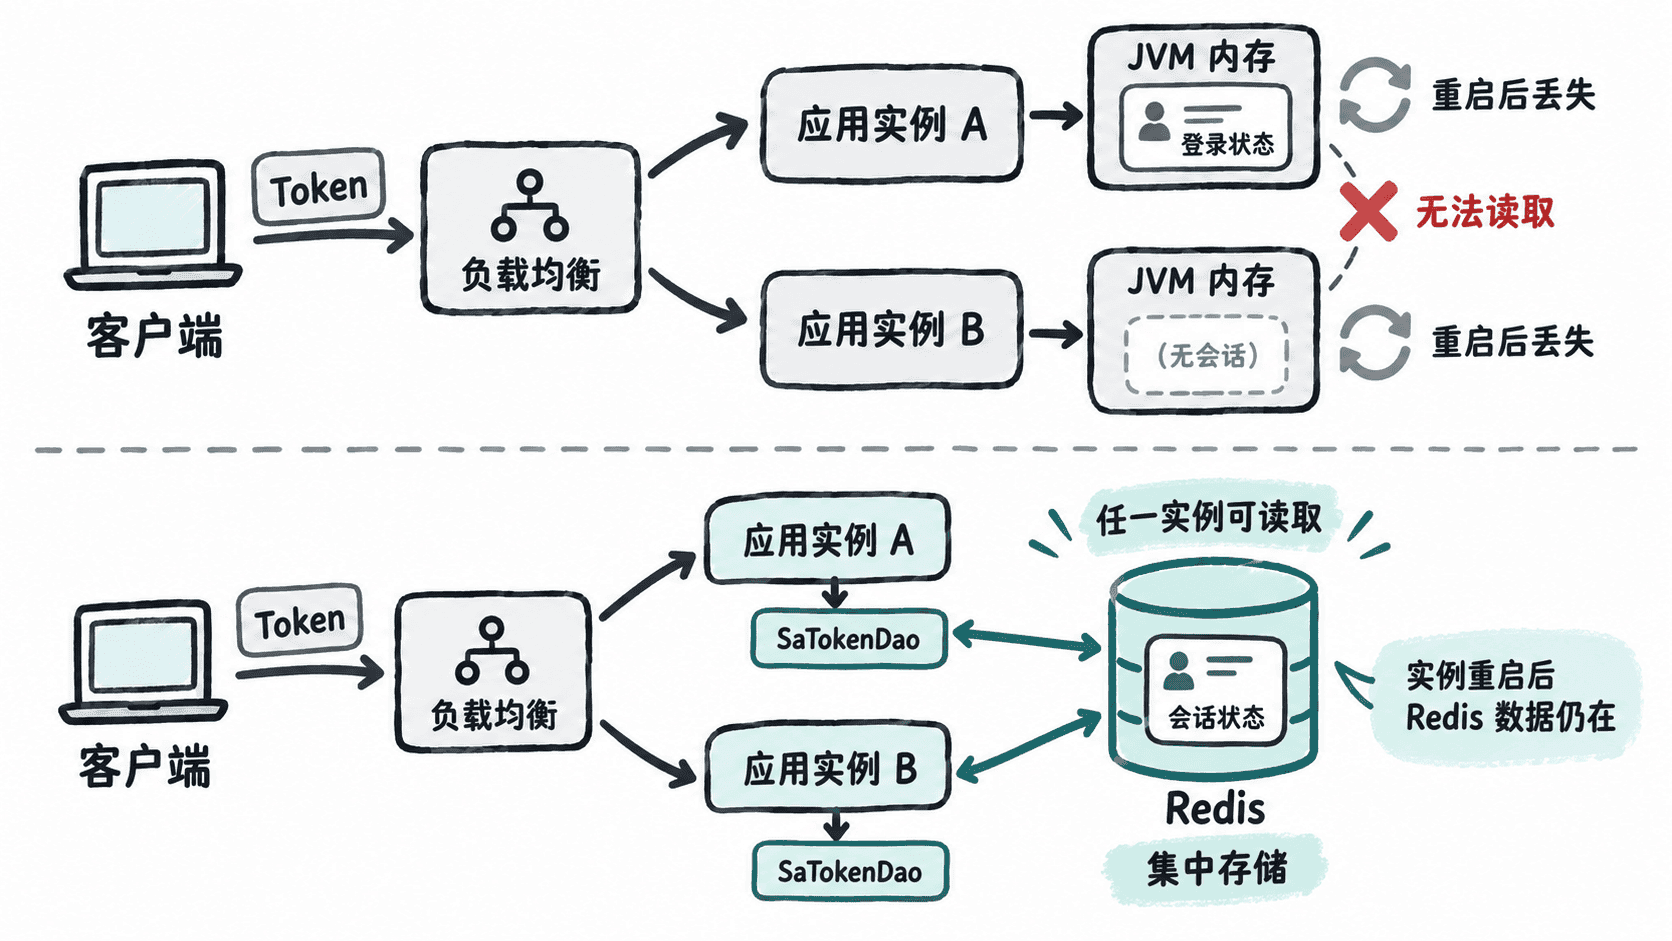
接入 Redis 后,上层的 StpUtil.login()、鉴权和注销 API 不需要改写,变化发生在 Sa-Token 的数据访问层:会话数据不再只属于某个 JVM,而由 Redis 统一保存。因此它解决的是“共享与持久化位置”问题,并不替代 Redis 自身的高可用、备份和访问控制设计。
添加 Redis 持久层依赖
下面以已有 Sa-Token Spring Boot 项目为前提,使用官方推荐的 RedisTemplate 集成方案。示例按 Sa-Token 1.46.0 编写;实际项目应让 Redis 集成包与现有 Sa-Token Starter 保持相同版本。([Sa-Token][1])
片段示例,加入现有 pom.xml 的 <dependencies> 中:
<dependency>
    <groupId>cn.dev33</groupId>
    <artifactId>sa-token-redis-template</artifactId>
    <version>1.46.0</version>
</dependency>

<dependency>
    <groupId>org.apache.commons</groupId>
    <artifactId>commons-pool2</artifactId>
</dependency>
sa-token-redis-template 提供基于 Spring RedisTemplate 的 SaTokenDao 实现,接入后框架会自动通过 Redis 保存上层认证数据,不需要在登录代码中手动写 Redis。
配置 Redis 连接
Spring Boot 3.x 使用 spring.data.redis 前缀。下面配置连接本机 Redis,并把 Sa-Token 数据放在 1 号库;生产环境应通过环境变量或密钥管理系统提供密码,不要把真实密码提交到仓库。
spring:
  data:
    redis:
      host: 127.0.0.1
      port: 6379
      database: 1
      timeout: 10s
      lettuce:
        pool:
          max-active: 20
          max-idle: 10
          min-idle: 1
          max-wait: 2s
该配置生效后,应用启动时应能创建 Redis 连接,Sa-Token 的登录、鉴权和注销 API 保持原样。若项目使用 Spring Boot 2.x,则 Redis 配置前缀通常为 spring.redis,不要把两个前缀混用。
验证登录状态是否真的进入 Redis
先确认 Redis 服务可访问。端口按实际环境替换;这里使用默认 6379:
redis-cli -h 127.0.0.1 -p 6379 PING预期输出
PONG随后启动应用并完成一次真实登录,再扫描 Sa-Token 默认前缀的键。由于上一步配置使用 1 号库,需要显式选择该库:
redis-cli -h 127.0.0.1 -p 6379 -n 1 --scan --pattern 'satoken:*'预期输出
satoken:login:token:<ID>实际键数量和后缀会随登录状态、会话类型与配置不同而变化,<ID> 代表动态值。验证重点不是某个固定键名数量,而是登录后能够看到 satoken: 前缀数据。
更关键的验收是重启:登录后保留客户端 Token,重启应用但不要清空 Redis,再访问原本需要登录的接口。如果仍能通过登录校验,说明登录状态已经脱离单机内存。多实例环境还应让同一个 Token 轮流访问不同实例,确认它们读取的是同一份 Redis 状态。
处理版本、Redis 与隔离边界
Sa-Token 1.46.0 的 sa-token-redis-template 使用 Redis 6.0+ 的 SET KEEPTTL 能力,因此 Redis 低于 6.0 时可能出现 ERR syntax error。([Sa-Token][1]) 遇到这类错误时,先核对 Redis 服务版本,再按照所用 Sa-Token 版本的官方兼容说明处理,不要把它误判成密码或网络问题。
多个项目共用 Redis 时还要避免键冲突。最直接的做法是使用不同 Redis database;也可以通过不同的 sa-token.token-name 隔离前缀,但修改它会同时影响前端提交 Token 时使用的参数名或 Header 名,因此不能只把它当作 Redis 命名空间配置。
完成接入后,真正的验收标准是“应用重启不丢登录、多实例读取一致、Redis 故障可被监控”,而不是仅仅看到项目成功启动。