
身份认证与应用安全 / 系统课时
理解 Token 与 Session 关系
理解 Token 与 Session 关系
Sa-Token 既向客户端发放 Token,又能在服务端保存 Session 状态。要避免把两者理解成同一个东西,需要分清三个对象:Token 用于定位登录上下文,Account-Session 以账号为中心共享状态,Token-Session 则以某个 Token 为中心保存该令牌自己的状态。
学习目标
- 区分 Token、Account-Session 与 Token-Session 的职责
- 理解同一账号存在多个 Token 时两类 Session 的共享范围
- 根据数据是“账号级”还是“令牌级”选择正确的 Session
三个对象解决三个问题
Token 是客户端携带的凭证值。服务器收到它后,可以识别当前登录上下文并得到 loginId。Token 本身不等于业务用户对象,也不等于 Session。
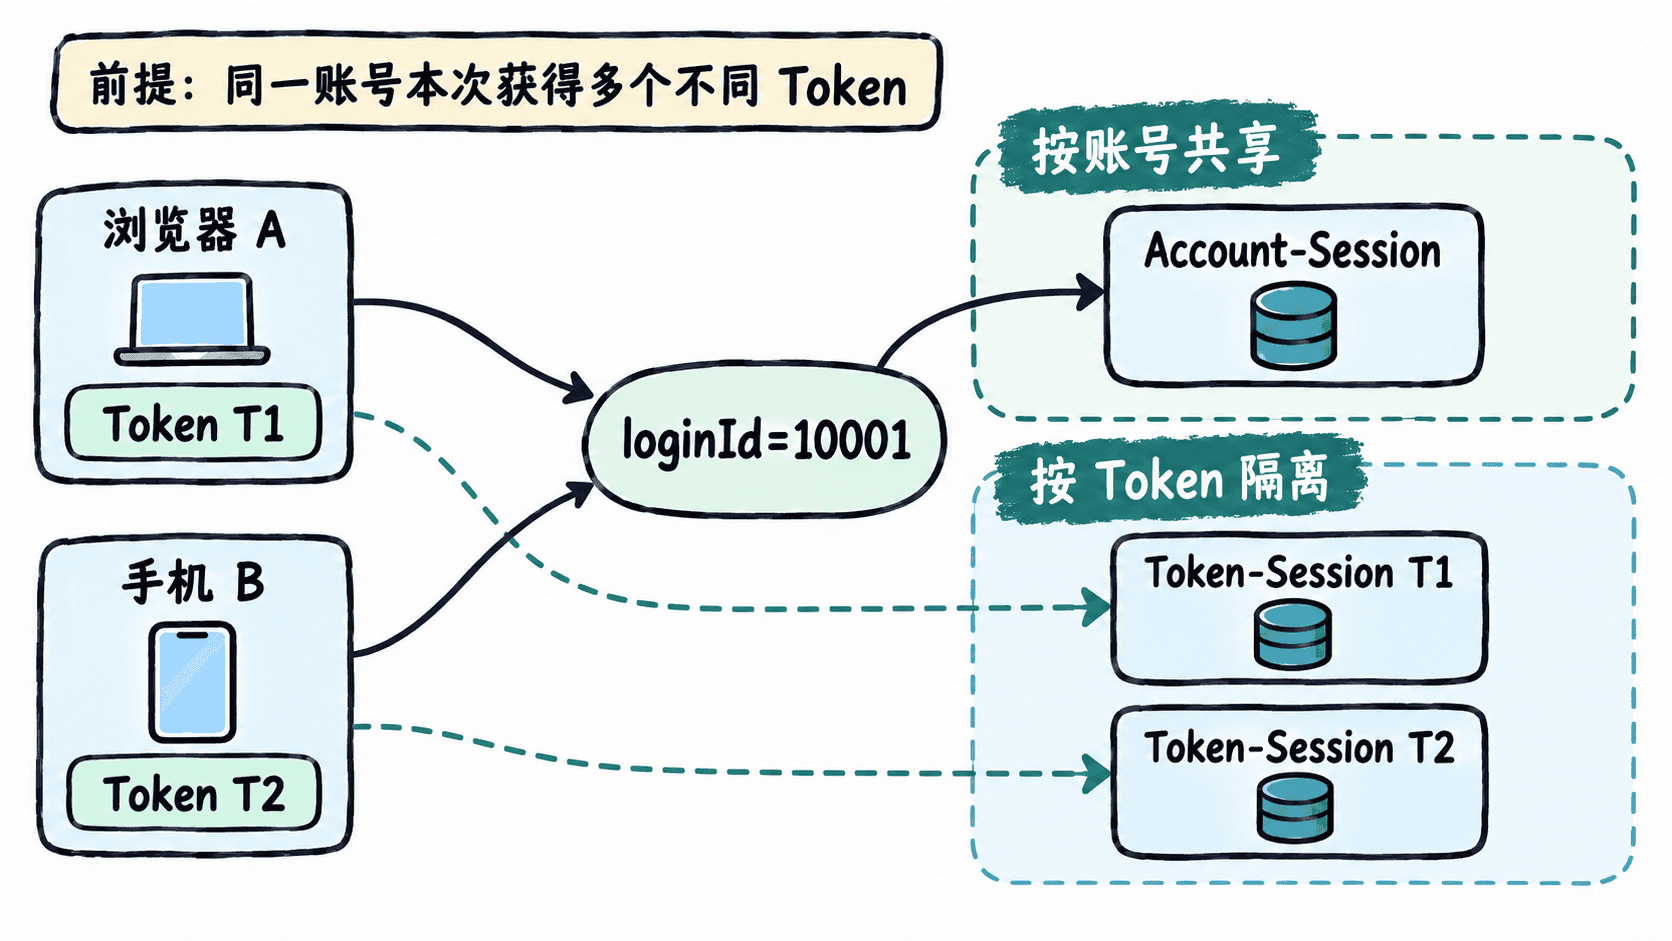
Account-Session 以账号标识为中心。多个有效 Token 如果都指向同一个 loginId,它们访问的是同一份账号级 Session,适合保存需要跨端共享的临时状态。
Token-Session 以 Token 为中心。两个不同 Token 即使属于同一账号,也各自拥有独立的 Token-Session,更适合保存设备端、单次登录或某个令牌独有的数据。
用 API 对照两类 Session
下面是片段示例,依赖已经完成登录的 Sa-Token 请求上下文。它不负责创建登录态,只展示两类 Session 应该分别存什么。
import cn.dev33.satoken.stp.StpUtil;

// 账号级数据:同一 loginId 的多个 Token 可共享。
StpUtil.getSession().set("profileVersion", 7);

// Token 级数据:只属于当前这个 Token。
StpUtil.getTokenSession().set("clientName", "Chrome");

Object loginId = StpUtil.getLoginId();
Object profileVersion = StpUtil.getSession().get("profileVersion");
Object clientName = StpUtil.getTokenSession().get("clientName");
StpUtil.getSession() 获取当前账号的 Account-Session;StpUtil.getTokenSession() 获取当前 Token 的 Token-Session。默认安全语义下,获取当前 Token-Session 时会校验登录状态,因此不要把它误当成任意匿名请求都可使用的普通缓存。
多端登录时最容易看清差异
假设账号 10001 在浏览器和手机分别拿到两个不同 Token:T1 与 T2。两者都能解析到同一个 loginId=10001,所以账号级 Session 是共享的;但 Token-Session 分别绑定 T1 和 T2,彼此隔离。
这意味着“用户已经完成新手引导”更像账号级状态,而“当前设备选择了哪种临时展示模式”更像 Token 级状态。真正长期且关键的业务数据仍应落在数据库等权威存储中,Session 更适合会话期缓存和临时上下文。
选择 Session 的判断方法
判断数据应该放在哪里时,只问一个问题:同一账号换一个 Token 后,这份数据是否应该继续共享? 如果答案是“应该”,优先考虑 Account-Session;如果答案是“每个 Token 应独立”,使用 Token-Session。
还要注意,Token 是否共享、是否允许并发登录会影响“一个账号有几个 Token”的实际形态,但不会改变两类 Session 的核心边界:Account-Session 按账号组织,Token-Session 按 Token 组织。先确定数据的共享范围,再选择存储位置,比记 API 名称更可靠。