
身份认证与应用安全 / 系统课时
配置同端互斥登录规则
配置同端互斥登录规则
同端互斥解决的是“同一账号允许手机和电脑同时在线,但同类终端只能保留一个登录”的问题。关键不是简单禁止并发,而是把并发限制和设备类型组合起来,让新登录只替换同类型的旧会话。
学习目标
- 配置同一账号的非并发登录规则
- 理解设备类型如何限定“顶人”范围
- 能判断旧登录被替换后应出现的状态
先确定互斥边界
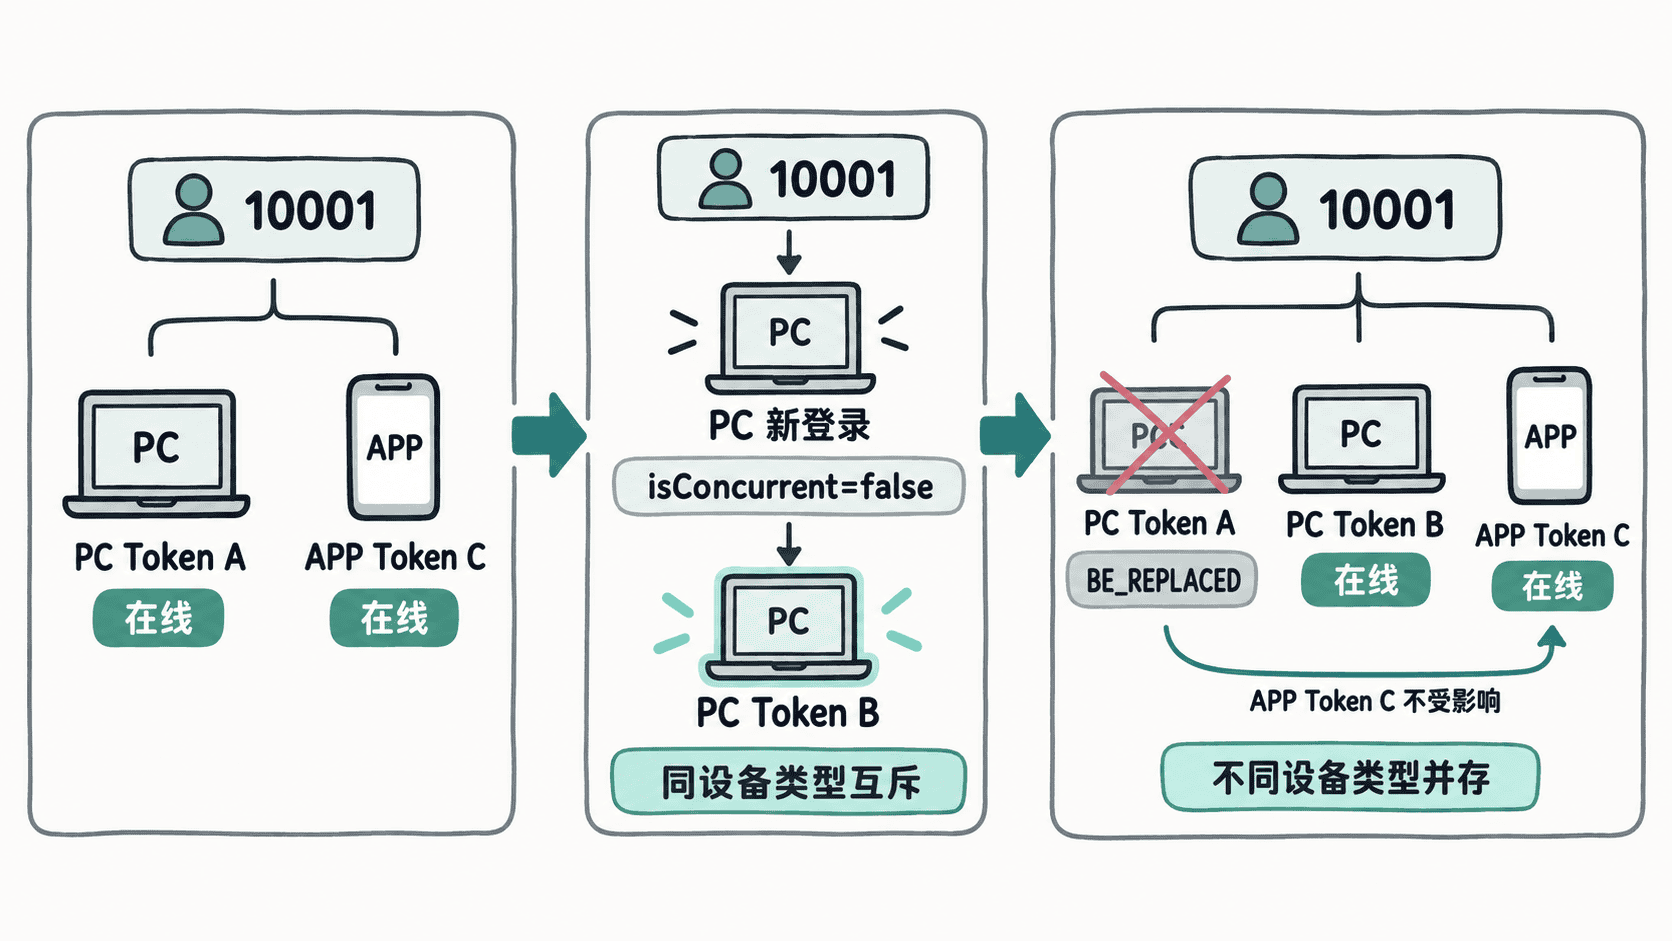
Sa-Token 的 isConcurrent 决定同一账号是否允许并发登录。要实现同端互斥,需要把它设为 false,并且登录时始终传入稳定的设备类型,例如 PC、APP。这样框架才能把“同一个账号的两个 PC 登录”识别为冲突,而把 PC 与 APP 视为不同端。
sa-token:
  is-concurrent: false
生效行为:同一账号再次以相同设备类型登录时会触发替换;不同设备类型可以分别保持登录状态。当前版本默认的替换范围是当前设备类型;如果项目曾把 replacedRange 改成全部设备类型,应先恢复为当前设备类型范围,否则会变成跨端互斥。
登录时必须声明设备类型
仅配置 is-concurrent: false 还不够。如果登录时不传设备类型,多个终端都会落到默认设备类型中,浏览器和移动端也会互相挤掉。
片段示例:以下代码放在凭据校验成功后的登录处理逻辑中,项目已经接入 Sa-Token 并处于正常请求上下文。
long userId = 10001L;

// 设备类型必须来自服务端可控的终端分类,不要让客户端随意制造新类型。
StpUtil.login(userId, "PC");
预期结果:若账号 10001 已有一个 PC 会话,再次以 PC 登录时,默认策略会让旧 PC 会话进入被替换状态,新 PC 会话登录成功;该账号已有的 APP 会话不受影响。
观察旧登录为什么失效
旧端再次访问需要登录的接口时,Sa-Token 会把它识别为已被顶下线,而不是普通的 Token 过期。常见处理方式是在统一异常处理中识别 NotLoginException.BE_REPLACED,向客户端提示“账号已在同类型设备重新登录”,再引导用户重新认证。
这里要区分三个状态:新端登录成功、同类型旧端失效、其他设备类型保持不变。若新登录后 APP 也掉线,优先检查项目是否把替换范围改成了全部设备;若两个 PC 都继续在线,则检查 is-concurrent 是否真正生效,以及两次登录传入的设备类型是否一致。
什么时候要改默认替换策略
默认行为是“新登录成功,旧设备下线”。较新的 Sa-Token 版本还允许通过 replacedLoginExitMode 改成拒绝新登录、保留旧会话。两种策略解决的是不同业务问题:共享账号场景通常更适合阻止新登录,个人账号更常见的是让最新一次登录接管。
无论选择哪种策略,设备类型必须稳定且由服务端约束。如果今天写 PC、明天写 WEB,框架会把它们当成两个不同类型,同端互斥就失去业务意义。