
FPGA 与数字 IC 设计 / 系统课时
阅读 STA 报告的建立时间违例
阅读 STA 报告的建立时间违例
当 RTL 综合后出现 setup violation,仅看负 slack 无法确定该修改哪段逻辑。本课使用一份具体的寄存器到寄存器时序报告,拆解数据到达时间、数据要求时间和裕量,沿关键路径定位延迟最大的单元,并验证修复是否有效。
学习目标
- 读懂 STA 报告中的 Startpoint、Endpoint、data arrival time、data required time 和 slack。
- 根据逐级单元延迟与时钟约束,区分组合路径过长和时钟路径问题。
- 使用实际 STA 命令检查关键路径,并判断 RTL 修改是否真正消除了建立时间违例。
建立时间检查究竟比较什么
静态时序分析(STA)不需要运行功能仿真,而是根据网表、单元时序库、互连寄生参数和时序约束,检查数据能否在目标寄存器的采样边沿前稳定。
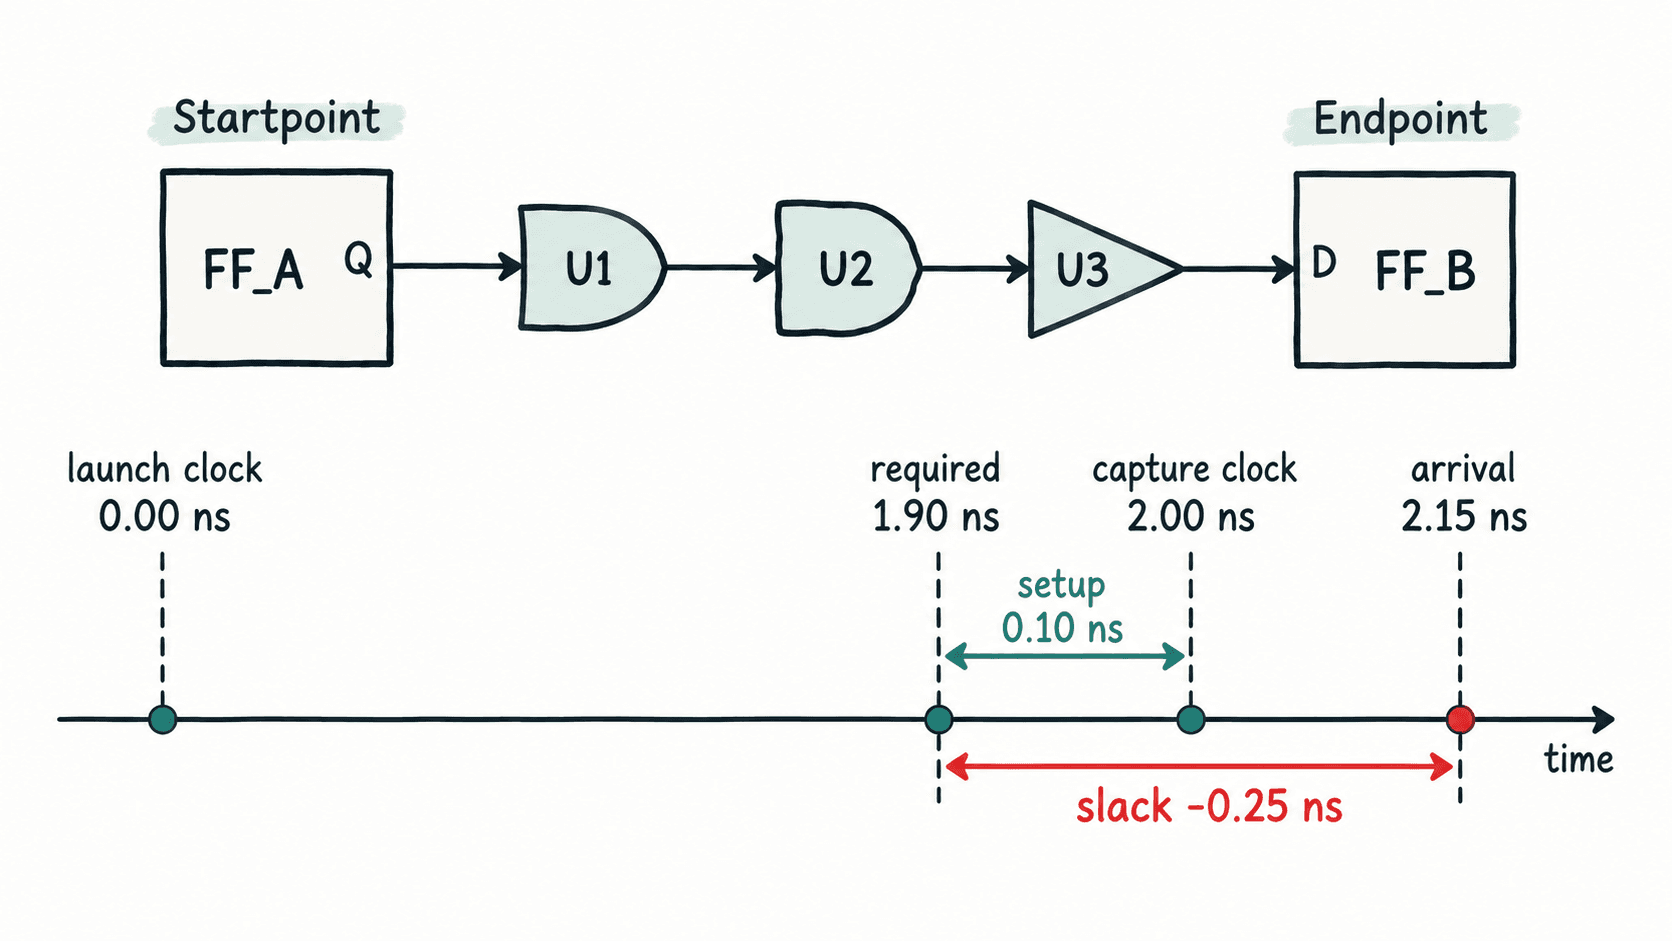
以两个同属 clk 时钟域的寄存器为例:FF_A 在当前上升沿发射数据,数据经过组合逻辑到达 FF_B,FF_B 在下一次上升沿采样。若时钟周期为 2.00 ns,FF_B 的建立时间为 0.10 ns,且先忽略时钟偏斜和不确定度,则数据最迟需要在 1.90 ns 到达。
建立时间分析关注三个量:
data arrival time:数据从发射参考边沿出发,经过发射时钟网络、源寄存器和数据路径后,到达捕获寄存器 D 引脚的时间。data required time:捕获参考边沿时间,计入捕获时钟路径、建立时间和时钟不确定度等约束后,数据必须到达的截止时间。slack:要求时间减去到达时间。负数表示违例,正数表示尚有裕量。
对于普通单周期 setup 检查,可以写成以下关系:
逐行拆解一条失败路径
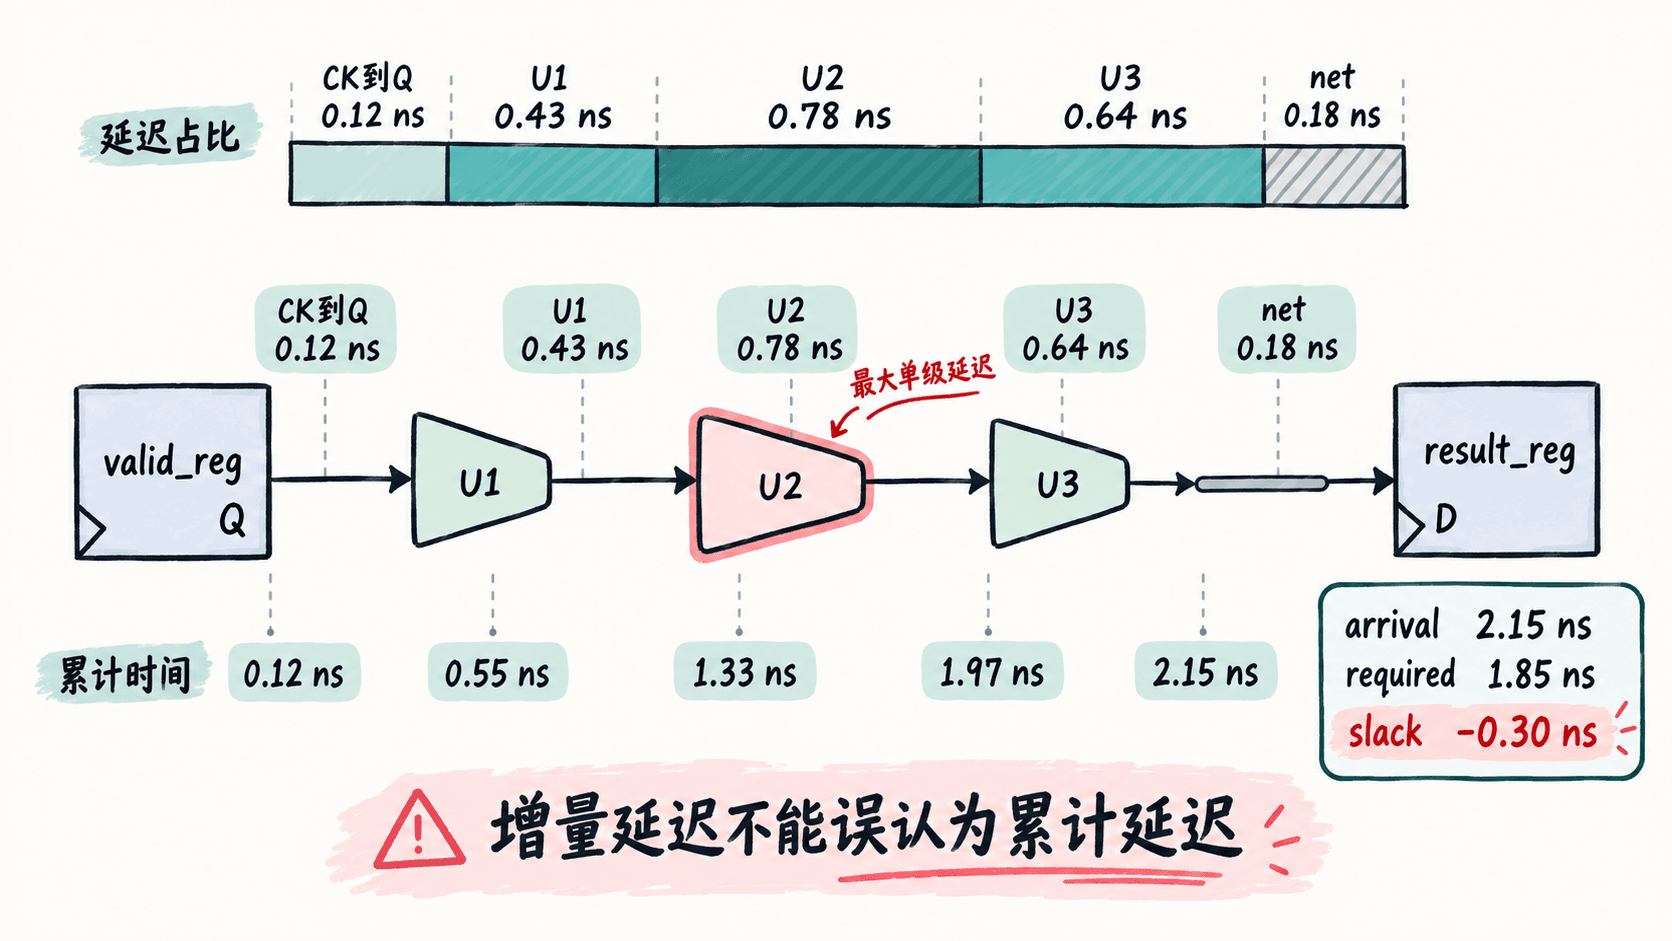
下面是一份简化的单周期、最大延迟 setup 路径报告。假设时钟网络采用理想时钟模型,时钟周期 2.00 ns,uncertainty 为 0.05 ns,建立时间为 0.10 ns,寄存器发射时钟到 Q 的延迟为 0.12 ns。示例保留关键计算项,不代表某个工具未经加工的原始打印格式。
Startpoint: u_pipe/valid_reg (rising-edge FF)
Endpoint:   u_pipe/result_reg (rising-edge FF)
Path Type:  max

Point                         Incr      Path
clock clk (rise edge)        0.00      0.00
u_pipe/valid_reg/CK->Q       0.12      0.12
u_logic/U1                   0.43      0.55
u_logic/U2                   0.78      1.33
u_logic/U3                   0.64      1.97
net to result_reg/D          0.18      2.15
data arrival time                      2.15

clock clk (next rise)                  2.00
clock uncertainty           -0.05      1.95
library setup time          -0.10      1.85
data required time                     1.85

data required time                     1.85
data arrival time                     -2.15
slack (VIOLATED)                      -0.30
这是示例报告数据,并非执行命令的控制台输出。读它时按下面的顺序进行:
- 查看
Startpoint和Endpoint,确认违例从valid_reg的 Q 路径传到result_reg的 D 引脚,而不是输入端口到寄存器的路径。 - 查看
Path Type: max,确认当前为最大延迟检查,对应 setup 分析。最小延迟路径一般用于 hold 检查。 - 从
Incr列检查每一级增量延迟,再从Path列确认累计延迟。0.12 + 0.43 + 0.78 + 0.64 + 0.18 = 2.15 ns。 - 查看 required 的计算:2.00 - 0.05 - 0.10 = 1.85 ns。
- 最后计算 slack:1.85 - 2.15 = -0.30 ns,说明数据晚到了 0.30 ns。
Incr 是局部增量,Path 是累计值。看到 U2 的累计时间 1.33 ns,不能认为 U2 自己耗时 1.33 ns。真正用于比较该级开销的是增量 0.78 ns。
不同 STA 工具对时钟路径、单元引脚、连线和修正项的展示方式不完全相同。真实报告还应关注路径组、工作角、时钟路径和数据转换方向,避免只截取末尾 slack 一行判断设计。
沿数据路径追踪真正的延迟来源
示例中三个组合单元的延迟分别为 0.43、0.78、0.64 ns,末端连线为 0.18 ns。U2 是最大的单级组合延迟,但这并不自动证明 U2 的 RTL 表达式写错了。
在真实综合网表中,先检查 U2 的单元类型、输入转换时间、输出负载及与相邻单元的连线情况。比如 U2 若处于连续加法或多级选择链中,它可能只是整个长组合锥的中间节点;如果输出驱动大量负载,主要原因也可能是扇出或布线而非布尔逻辑本身。
定位时可使用下面的检查表:
| 观察结果 | 优先验证 | 可能的修正 |
|---|---|---|
| 多级算术单元连续串接 | 是否存在跨多个运算的组合依赖 | 重新安排运算或分级流水线 |
| 单级缓冲器或门延迟异常大 | 输入 slew、输出电容和扇出 | 降低扇出、复制驱动或优化布局 |
| net delay 占路径比例很高 | 物理距离、拥塞和寄生参数 | 调整布局、连接关系或物理约束 |
| required time 明显偏紧 | 周期、uncertainty、时钟偏斜 | 核实约束及真实时钟实现 |
用 STA 命令取得可追踪的报告
以下命令适用于 Synopsys PrimeTime 的 Tcl 环境,前提是已经加载综合网表、目标工艺时序库、SDC 约束,并完成链接和时序更新。实例中的层级名称应替换为实际综合网表里的对象名称。
# 更新时序计算后查看最差的10条最大延迟路径
update_timing
report_timing -delay_type max -max_paths 10 -nworst 1 \
    -path_type full_clock_expanded \
    -input_pins -nets -transition_time -capacitance

# 精确检查示例中的发射与捕获寄存器
report_timing -delay_type max \
    -from [get_pins u_pipe/valid_reg/Q] \
    -to [get_pins u_pipe/result_reg/D] \
    -max_paths 1 -path_type full_clock_expanded
这是依赖已加载设计和 PrimeTime 会话的命令片段,不是可在普通系统 Shell 中独立运行的脚本。
预期结果:第一条命令列出被分析路径的发射点、捕获点、时钟路径、单元与连线延迟以及 slack;第二条命令在指定的 Q 到 D 路径确实存在且受到有效时序约束时,给出该路径的最大延迟分析。具体延迟数值、路径排序与对象名称由网表、库、约束和工作角决定,不能预设一定得到前面示例的 -0.30 ns。
如果工具报告没有匹配路径,首先确认综合网表中寄存器是否被优化、重命名,或对象引脚名是否正确。若出现 unconstrained 路径,还需要检查 create_clock、generated clock、输入输出延迟和异常路径设置。没有被正确约束的路径,即使没有负 slack,也不代表通过了时序验收。
修改 RTL 后怎样证明违例消失
对于前述路径,要求时间保持 1.85 ns,若想获得至少 0.10 ns 的正裕量,新的 arrival 必须不大于 1.75 ns。因此需要把当前 2.15 ns 的到达时间至少减少 0.40 ns。
假设 U1、U2、U3 来自连续的计算链,可以考虑在允许增加延迟周期的接口协议下插入流水线寄存器。但增加寄存器会改变数据有效时刻,必须同步处理 valid、数据和标签,并重新验证时序与功能。若协议明确规定当前周期必须输出,则不能直接用增加流水线级数解决。
另一种情况是 U2 的大部分延迟来自高扇出或长互连,此时单纯修改 RTL 运算顺序可能收益很小,需要结合物理综合、缓冲插入和布局优化处理。
建议固定同一个工作角和约束条件,对比优化前后的关键指标:
| 检查项 | 修改前示例 | 验收要求 |
|---|---|---|
| Setup slack | -0.30 ns | 至少 0.00 ns,建议保留额外裕量 |
| Data arrival | 2.15 ns | 在原 required 不变时不大于 1.85 ns |
| 逻辑行为 | 原始周期行为 | 与接口时序规范一致 |
| Hold 检查 | 尚未检查 | 无未解决的 hold 违例 |
| 其他时序路径 | 尚未检查 | 全部相关时钟组满足约束 |
重新综合后,需要在目标工艺角下执行 STA,确认原始路径不再违例,同时检查新的最差路径、总负裕量和违例路径数量。如果仅在综合前理想连线模型下通过,布局布线后仍可能因为实际互连寄生而再次失败。
最终验收不能仅凭某一条路径的 slack 转正:必须同时确认时钟约束真实、没有错误屏蔽路径、全局 setup 和 hold 检查通过,而且 RTL 的周期级功能与修改前预期一致。