
FPGA 与数字 IC 设计 / 系统课时
为非法状态设置恢复路径
为非法状态设置恢复路径
状态机受到软错误、复位异常或状态寄存器故障影响时,可能进入设计之外的编码。本课用一个三状态控制器实现非法状态检测、安全输出和自动恢复,并通过故障注入测试验证恢复周期与输出行为。
学习目标
- 区分合法状态、非法编码与合法但不符合预期的状态迁移。
- 使用 SystemVerilog 为非法状态定义确定的安全输出和恢复路径。
- 编写可重复的故障注入测试,验证状态机在异常后的恢复能力。
确定非法状态的安全行为
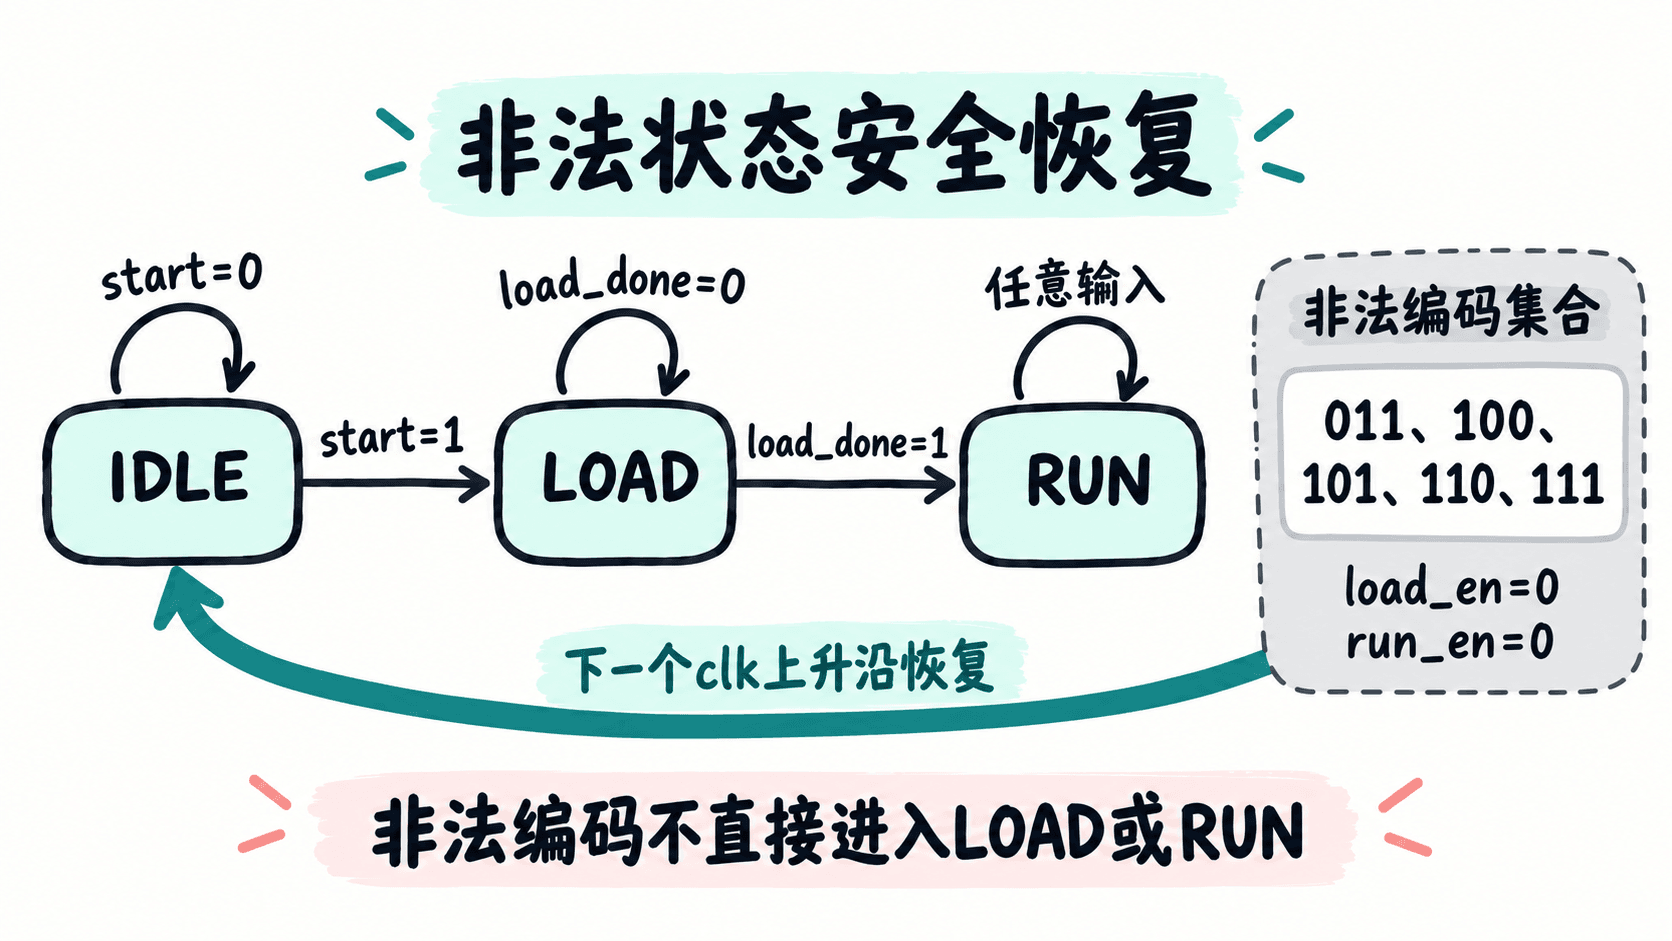
假设一个同步控制器有三个状态:IDLE(空闲)、LOAD(装载)和 RUN(运行)。控制器接收 start 和 load_done,输出 load_en 与 run_en。复位后进入 IDLE,收到启动请求后进入 LOAD,装载完成后进入 RUN。
使用三位状态编码,合法值定义为 3'b000、3'b001 和 3'b010。其余五个编码均为非法值。为了演示硬件非法编码检测,本例显式规定状态位宽,而不依赖综合工具自动选择状态编码。
| 当前状态 | 条件 | 下一状态 | load_en | run_en |
|---|---|---|---|---|
| IDLE | start=0 | IDLE | 0 | 0 |
| IDLE | start=1 | LOAD | 0 | 0 |
| LOAD | load_done=0 | LOAD | 1 | 0 |
| LOAD | load_done=1 | RUN | 1 | 0 |
| RUN | 任意输入 | RUN | 0 | 1 |
| 非法编码 | 任意输入 | IDLE | 0 | 0 |
这里规定两个明确的安全要求:发现非法编码时组合控制输出立即取零;在下一个有效时钟上升沿把状态寄存器恢复为 IDLE。恢复后不会自动重新执行启动命令,必须重新满足正常启动条件。
编写默认安全输出与恢复逻辑
下面的模块使用独立的状态寄存器、下一状态组合逻辑和输出组合逻辑。两个组合过程都提供默认赋值,避免遗漏分支推断锁存器。非法编码使用 default 统一处理。
module safe_fsm (
    input  logic clk,
    input  logic rst_n,
    input  logic start,
    input  logic load_done,
    output logic load_en,
    output logic run_en
);
    typedef enum logic [2:0] {
        IDLE = 3'b000,
        LOAD = 3'b001,
        RUN  = 3'b010
    } state_t;

    state_t state, next_state;

    // 状态寄存器只在时钟沿更新;复位强制进入空闲态。
    always_ff @(posedge clk or negedge rst_n) begin
        if (!rst_n)
            state <= IDLE;
        else
            state <= next_state;
    end

    // 非法编码在下一个时钟沿恢复到IDLE。
    always_comb begin
        next_state = IDLE;
        case (state)
            IDLE: next_state = start ? LOAD : IDLE;
            LOAD: next_state = load_done ? RUN : LOAD;
            RUN:  next_state = RUN;
            default: next_state = IDLE;
        endcase
    end

    // 非法状态默认关闭所有执行使能。
    always_comb begin
        load_en = 1'b0;
        run_en  = 1'b0;
        case (state)
            LOAD: load_en = 1'b1;
            RUN:  run_en  = 1'b1;
            default: ;
        endcase
    end
endmodule
这是完整的 SystemVerilog 模块,可保存为 safe_fsm.sv。推荐使用支持 SystemVerilog 的仿真器,并将状态寄存器视为本模块的唯一状态来源。
预期结果:正常启动后控制器按 IDLE、LOAD、RUN 的顺序转换;检测到非法编码时 load_en=0 且 run_en=0,下一个上升沿恢复 IDLE。这里的输出属于 Moore 型控制输出,随当前状态改变,而非随 next_state 提前改变。
注入非法编码并验证恢复周期
只做正常状态跳转仿真无法证明恢复逻辑有效。测试应主动把内部状态改成非法编码,然后分别检查组合输出和下一拍状态。本例使用测试平台的层次化 force/release,这是仿真故障注入手段,不是可综合逻辑。
下面的测试平台与 safe_fsm.sv 配合运行。先复位并启动,再注入 3'b111;通过下降沿注入避免恰好与上升沿状态更新竞争,并在恢复沿后等待一个时间精度检查结果。
`timescale 1ns/1ps
module tb_safe_fsm;
    logic clk = 0;
    logic rst_n = 0;
    logic start = 0;
    logic load_done = 0;
    logic load_en, run_en;

    always #5 clk = ~clk;

    safe_fsm dut (
        .clk(clk), .rst_n(rst_n),
        .start(start), .load_done(load_done),
        .load_en(load_en), .run_en(run_en)
    );

    initial begin
        repeat (2) @(negedge clk);
        rst_n = 1;
        start = 1;
        @(posedge clk);
        #1;
        if (!load_en || run_en) $fatal(1, "LOAD failed");
        start = 0;

        // 在非采样沿注入非法编码,检查故障期间的安全输出。
        @(negedge clk);
        force dut.state = 3'b111;
        #1;
        if (load_en !== 0 || run_en !== 0)
            $fatal(1, "Unsafe outputs");
        if (dut.next_state !== 3'b000)
            $fatal(1, "Recovery target incorrect");

        // 先释放强制值,再由下一个时钟沿完成恢复。
        release dut.state;
        @(posedge clk);
        #1;
        if (dut.state !== 3'b000)
            $fatal(1, "Recovery failed");
        if (load_en !== 0 || run_en !== 0)
            $fatal(1, "Outputs not safe after recovery");
        $display("PASS: illegal state recovered to IDLE");
        $finish;
    end
endmodule
该测试依赖仿真器支持对内部状态变量执行层次化 force/release。可使用支持该语义的商业 SystemVerilog 仿真器运行两个源文件。部分工具对枚举变量强制赋值或释放行为有限制,应先进行兼容性确认;不应将本测试无条件视为跨仿真器可移植的脚本。
预期输出:
PASS: illegal state recovered to IDLE如果任一检查不通过,仿真会由 $fatal 终止。由于注入值在时钟下降沿写入,预期输出立即关闭;释放强制值后,到下一个上升沿才恢复到 IDLE。这里的立即是指组合逻辑传播完成后的仿真观察点,不代表真实硬件具有零延迟。
区分编码恢复与功能恢复
非法编码恢复只解决状态寄存器落在未定义编码的问题,不能检测所有控制故障。例如 RUN 的编码本身合法,但控制器因单粒子翻转从 LOAD 错误跳到 RUN,单纯的 default 分支不会触发。
对三位编码可以进一步制定覆盖矩阵:
| 注入场景 | 预期处理 | 检查重点 |
|---|---|---|
| 111、110、101、100、011 | 下一拍回 IDLE | 输出全零、恢复周期 |
| LOAD 编码翻转到 RUN | 可能被当作合法 RUN | 增加转移合法性或冗余检测 |
| 复位期间状态异常 | 复位优先 | rst_n 有效时状态被清零 |
| 非法状态且 start=1 | 仍优先恢复 IDLE | 不在同一恢复沿重新进入 LOAD |
对要求可审计的项目,建议把五个非法编码逐一注入,并记录故障注入时刻、安全输出生效时刻、恢复时钟沿及最终状态。覆盖率目标至少应包含五个非法编码全部命中,以及恢复过程中执行使能从未同时为高。
最后需要核查综合是否保留恢复逻辑。某些综合优化会将不可达非法编码视为无需实现的情况,或重新编码状态寄存器。如果实现目标要求非法编码后确定恢复,就应结合工具支持的安全状态机设置、综合后网表检查与门级故障注入验证,而不是只依赖 RTL 中写出的 default。