
FPGA 与数字 IC 设计 / 系统课时
异步复位释放时如何避免亚稳态
异步复位释放时如何避免亚稳态
异步复位可以不等待时钟就将寄存器置于初始状态,但复位释放若靠近时钟有效沿,可能违反寄存器的恢复时间或移除时间约束。本课使用 SystemVerilog 搭建两级复位释放同步链,让复位立即生效、释放经过时钟同步,并明确它能解决和不能解决的风险。
学习目标
- 理解异步复位释放引发亚稳态的原因,以及恢复时间和移除时间的含义。
- 编写可综合的两级复位释放同步模块,并验证释放时序。
- 掌握同步链的使用边界、静态时序约束和常见错误排查方法。
识别异步复位释放的时序风险
以低有效复位 rst_n 和上升沿时钟 clk 为例。rst_n=0 时,异步复位寄存器无需等待时钟即可清零;rst_n 从 0 变为 1 后,寄存器重新允许在时钟沿更新。
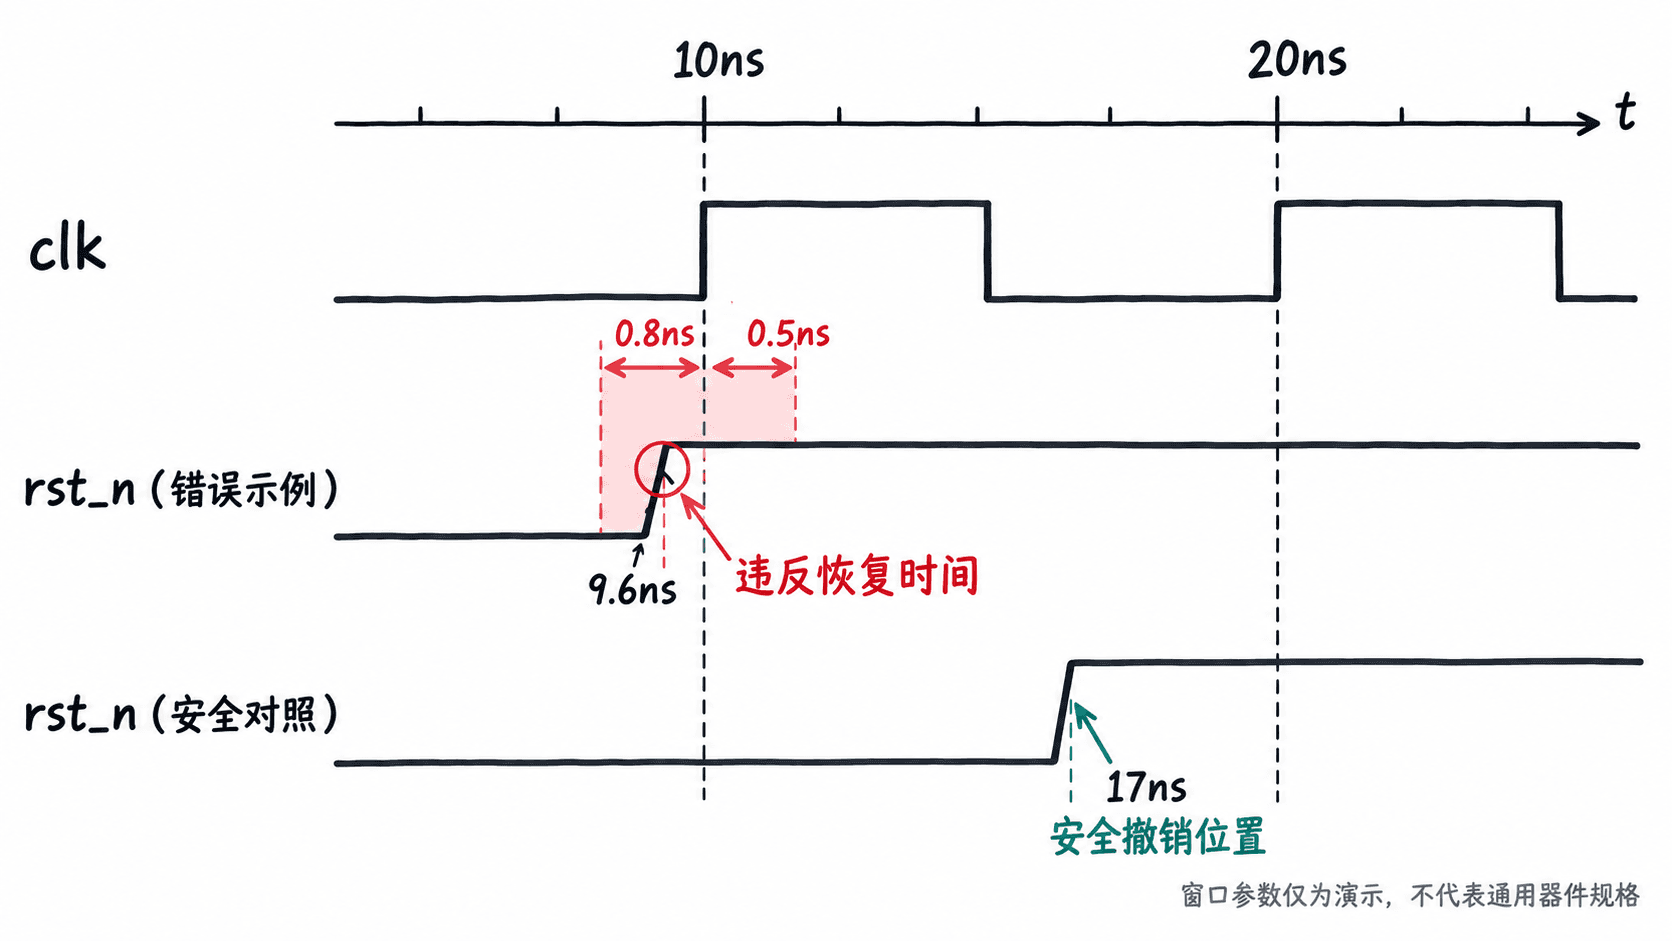
问题在于:如果复位恰好在时钟上升沿附近撤销,寄存器内部状态可能无法及时稳定,从而违反两类时序要求。
- 恢复时间(Recovery Time):复位撤销到后续有效时钟沿之间必须保留的最小时间。
- 移除时间(Removal Time):有效时钟沿之后,复位撤销必须再等待的最小时间。
例如,假设器件要求恢复时间为 0.8 ns、移除时间为 0.5 ns。当时钟上升沿发生于 10 ns,复位在 9.6 ns 撤销时,距离时钟沿只有 0.4 ns,不满足恢复时间。该数值仅用于演示,实际约束应以目标 FPGA 或标准单元库的时序模型为准。
违反约束可能使寄存器进入亚稳态,也可能造成不同寄存器在不同周期退出复位。后者会破坏状态机、计数器和流水线之间的周期一致性。
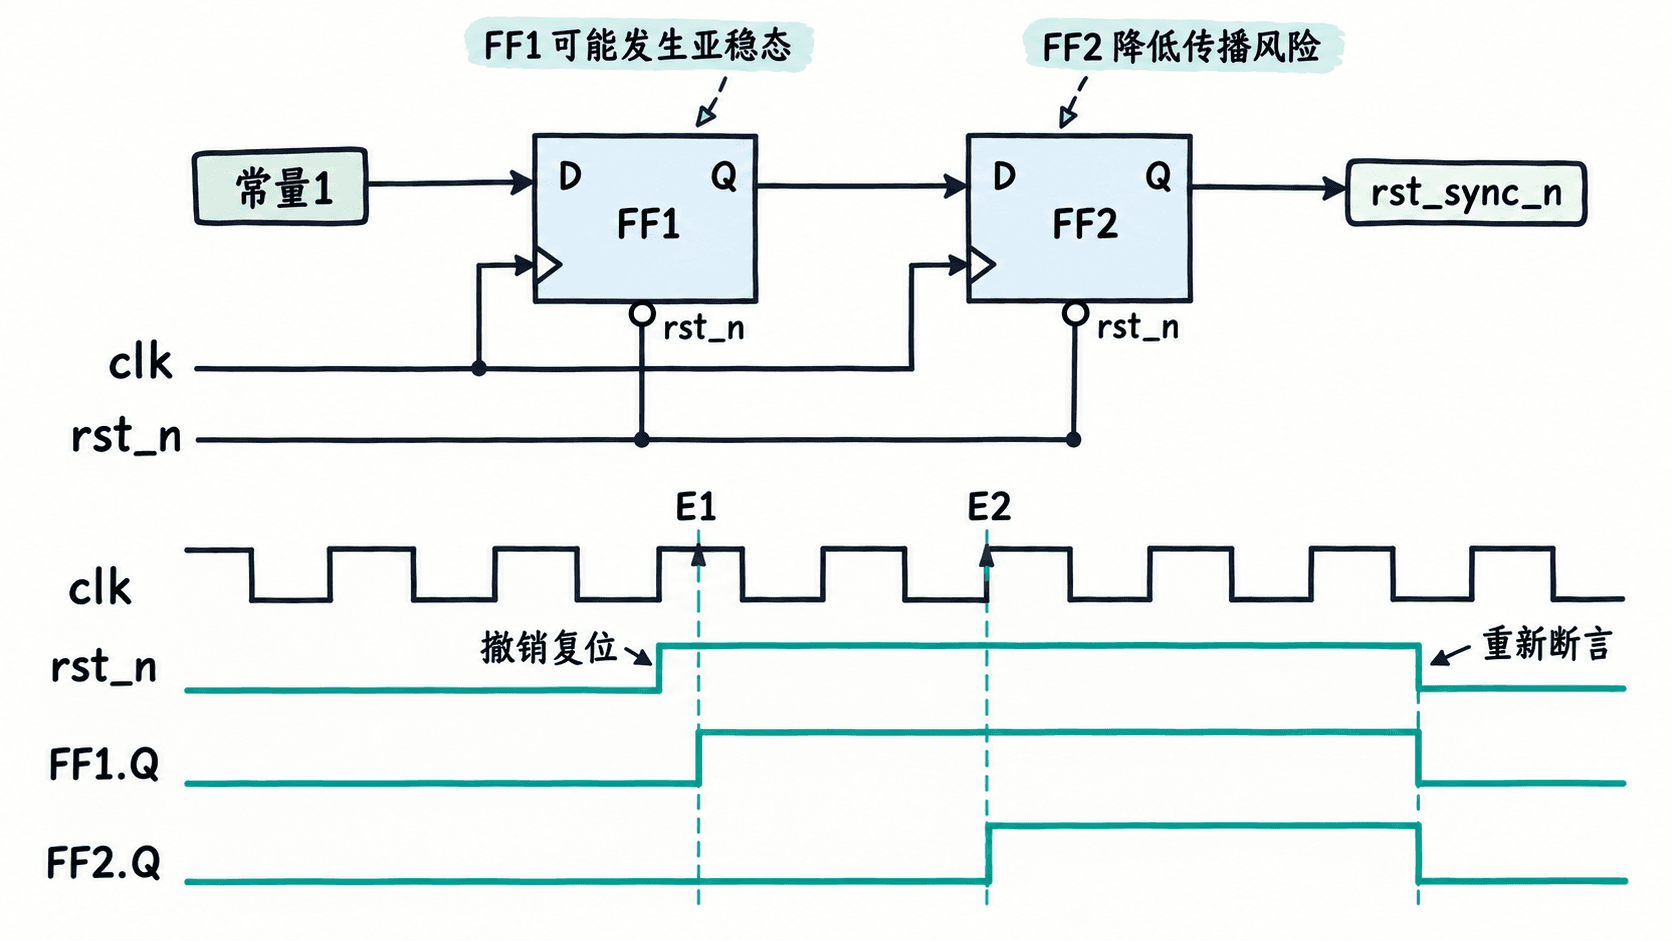
用两级寄存器实现异步置位复位、同步释放
常用方案称为 异步断言、同步释放(Asynchronous Assert, Synchronous Deassert)。在复位链中放置两个同一时钟驱动的寄存器,两个寄存器都使用原始异步复位,并把第一级的输出送入第二级。
当 rst_n=0 时,两级寄存器立即清零;当 rst_n=1 时,第一个时钟上升沿让第一级变为 1,第二级仍读取第一级的旧值 0;第二个时钟上升沿之后,第二级才输出 1。
下面是可综合的 SystemVerilog 模块,适用于支持异步低有效复位触发器的 FPGA 或 ASIC 工艺。
module reset_sync (
    input  logic clk,
    input  logic rst_n,
    output logic rst_sync_n
);
    (* async_reg = "true" *) logic sync_ff1;
    (* async_reg = "true" *) logic sync_ff2;

    // 异步断言使两级立即清零,输出保持复位有效
    always_ff @(posedge clk or negedge rst_n) begin
        if (!rst_n) begin
            sync_ff1 <= 1'b0;
            sync_ff2 <= 1'b0;
        end else begin
            // 非阻塞赋值保证第二级采样第一级的旧值
            sync_ff1 <= 1'b1;
            sync_ff2 <= sync_ff1;
        end
    end

    assign rst_sync_n = sync_ff2;
endmodule
这里的 async_reg 是常见的综合工具属性,但具体识别方式和布局处理规则依赖工具链。它用于提示两级触发器属于同步链,不能代替正确的时序分析。
如果原始复位在时钟沿附近撤销,第一级仍可能发生亚稳态;第二级提供一个时钟周期供其恢复稳定,从而降低亚稳态传播概率,而非数学意义上消除亚稳态。
使用仿真验证释放和再次复位
建立 tb_reset_sync.sv,与前面的 reset_sync.sv 放在同一目录。本例使用 10 ns 时钟周期,复位分别在 12 ns 和 37 ns 撤销,检查同步输出是否只在第二个有效时钟沿之后释放。
`timescale 1ns/1ps
module tb_reset_sync;
    logic clk = 1'b0;
    logic rst_n = 1'b0;
    logic rst_sync_n;

    always #5 clk = ~clk;

    reset_sync dut (
        .clk(clk),
        .rst_n(rst_n),
        .rst_sync_n(rst_sync_n)
    );

    initial begin
        #12 rst_n = 1'b1;
        #1 assert (rst_sync_n === 1'b0) else $fatal(1, "early release");
        #13 assert (rst_sync_n === 1'b1) else $fatal(1, "release failed");

        // 再次断言复位时,不需要等待下一个时钟沿
        #4 rst_n = 1'b0;
        #1 assert (rst_sync_n === 1'b0) else $fatal(1, "async reset failed");
        #6 rst_n = 1'b1;
        #9 assert (rst_sync_n === 1'b0) else $fatal(1, "early second release");
        #1 assert (rst_sync_n === 1'b1) else $fatal(1, "second release failed");
        $display("RESET_SYNC_PASS");
        $finish;
    end
endmodule
使用支持 SystemVerilog 的 Icarus Verilog 执行:
iverilog -g2012 -s tb_reset_sync -o reset_sim reset_sync.sv tb_reset_sync.sv
vvp reset_sim
预期输出:
RESET_SYNC_PASS这组检查对应以下时刻:第一次复位在 12 ns 撤销,rst_sync_n 在 25 ns 上升沿后变为 1;30 ns 再次断言复位时立即变为 0;第二次复位在 37 ns 撤销,输出在 45 ns 后仍为 0,并在 55 ns 上升沿后变为 1。
在真实设计中约束同步链
两级复位同步器应按时钟域分别实例化。若设计包含 100 MHz 的 clk_a 和 50 MHz 的 clk_b,应分别使用对应时钟的同步链,不能让两个时钟域直接共享同一个同步释放输出。
同步输出应送往同一时钟域内需要复位的寄存器,例如:
// 片段示例:位于clk时钟域的下游计数器,依赖前面的reset_sync模块
logic rst_local_n;
logic [7:0] count;

reset_sync u_reset_sync (
    .clk(clk),
    .rst_n(rst_n),
    .rst_sync_n(rst_local_n)
);

always_ff @(posedge clk or negedge rst_local_n) begin
    if (!rst_local_n)
        count <= 8'd0;
    else
        count <= count + 8'd1;
end生效行为:rst_n 断言时,下游计数器异步清零;复位撤销后,经过同步链的两个时钟上升沿才允许计数器离开复位。计数器在释放复位的同一时钟沿仍不计数,从后续时钟沿开始递增。需要在完整模块中声明 clk、rst_n 的输入端口后才能使用此片段。
综合与布局布线时重点检查:
- 两级触发器使用相同的时钟,综合器没有将它们优化合并、重定时或识别为普通移位寄存器资源。
- 同步链第一级到第二级的路径尽量短,并保持正常的时钟时序检查,使第一级拥有更多亚稳态恢复时间。
- 原始异步复位到同步链触发器的复位端需要按器件和工具的复位架构处理;不要简单地对所有复位路径设置假路径。
- 同步输出到下游寄存器的复位释放路径需要检查恢复和移除时序,不能因为信号名叫
rst_sync_n就假设自动安全。
避免同步链使用中的典型错误
错误一:只同步第一级,把它直接作为系统复位输出。 第一级是最可能发生亚稳态的位置。正确做法是使用第二级输出,并在时序报告中确认两个寄存器及其连接。
错误二:把同步链输出作为跨时钟域的公共复位。 不同域的时钟沿不一致,会重新引入释放时序风险。正确做法是每个独立时钟域都拥有自己的复位释放链。
错误三:认为两级链足以保证任何频率都安全。 亚稳态平均故障间隔与时钟频率、复位事件频率、器件特性和可用恢复时间有关。提高时钟频率或缩短级间路径的可用稳定时间,都会影响可靠性;高可靠性场景可能需要三级链并结合厂商提供的 MTBF 评估方法。
错误四:在时钟尚未稳定时就假定复位已经释放。 如果 PLL 尚未锁定或时钟停止,同步链无法按预期完成释放。常见做法是将外部复位条件与可靠的时钟就绪信号共同纳入复位控制,并对时钟就绪信号的撤销和重新有效进行专门设计,避免组合毛刺造成错误释放。
可以用三个检查项验收设计:复位断言不依赖时钟、释放需要两个本域有效上升沿、STA 没有未处理的下游复位释放违例。两级链能够显著降低亚稳态传播概率,但最终可靠性仍取决于器件、布局、时钟和完整的时序约束。