
FPGA 与数字 IC 设计 / 系统课时
分别复位两个时钟域并检查恢复
分别复位两个时钟域并检查恢复
异步 FIFO 的写时钟域和读时钟域可能在不同时间复位。如果只清空本地指针,却立即允许读写,旧数据就可能被误判为有效数据。本课用独立复位、同步释放和恢复握手建立安全的读写门控,并通过仿真检查复位期间及复位后的行为。
学习目标
- 区分本地复位完成与跨时钟域通信恢复完成,明确读写禁止条件。
- 实现两个时钟域独立复位后的恢复握手与 FIFO 访问门控。
- 验证单侧复位、错峰释放和旧数据失效等边界情况。
明确独立复位的风险与恢复条件
假设异步 FIFO 深度为 8,写时钟为 100 MHz,读时钟为 75 MHz。写指针在写时钟域更新,读指针在读时钟域更新,两侧通过双触发器同步对方的 Gray 编码指针。
普通异步 FIFO 可以通过指针相等判断空,通过扩展指针关系判断满,但这些判断依赖双方指针属于同一轮有效的 FIFO 生命周期。
如果写侧单独复位,写指针立即回到 0,而读侧仍保留旧读指针和旧同步值,就可能产生错误的空满判断。即使 RAM 中的数据没有清零,也不能把它们视为复位后可读取的新数据。
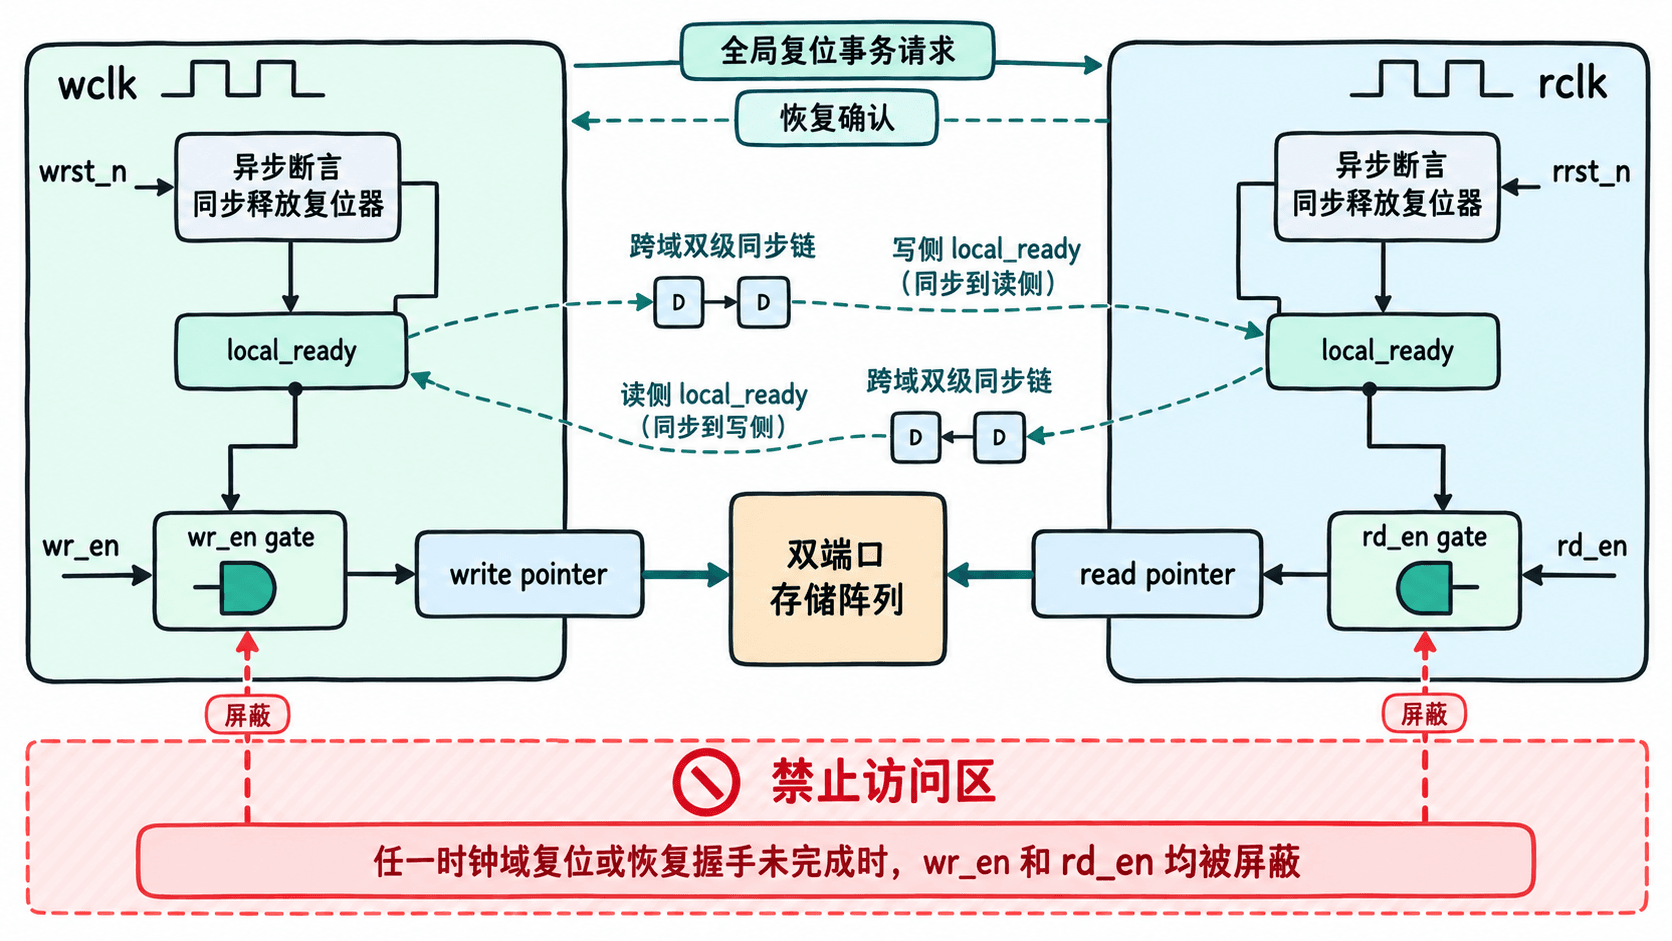
必须先定义复位契约。这里采用一种便于验证的设计:任一侧请求复位,都使整个 FIFO 进入新的事务世代。两侧指针均归零,已有数据全部失效,完成双侧恢复握手后才允许重新访问。
| 条件 | 写侧许可 | 读侧许可 |
|---|---|---|
| 任一复位请求有效 | 禁止 | 禁止 |
| 本地复位刚释放,等待同步器恢复 | 禁止 | 禁止 |
| 仅一侧报告就绪 | 禁止 | 禁止 |
| 双侧确认同一轮恢复完成 | 依据full判断 | 依据empty判断 |
实现复位同步释放和就绪门控
复位信号可以异步断言,以便停止异常时钟域的状态更新;释放必须分别经过各自时钟域的同步器,避免复位释放时违反恢复时间和移除时间要求。
以下是单个时钟域的复位同步器,可分别用于写侧和读侧。示例假定器件支持触发器异步清零,实际综合时需对复位同步链添加工具支持的识别属性和时序约束。
module reset_release_sync (
    input  logic clk,
    input  logic arst_n,
    output logic srst_n
);
    (* async_reg = "true" *) logic [1:0] reset_pipe;

    // 异步拉低,随后等待两个本地时钟上升沿释放
    always_ff @(posedge clk or negedge arst_n) begin
        if (!arst_n)
            reset_pipe <= 2'b00;
        else
            reset_pipe <= {reset_pipe[0], 1'b1};
    end

    assign srst_n = reset_pipe[1];
endmodule预期结果:arst_n 拉低时,srst_n 立即为 0;arst_n 拉高后,经历两个本地时钟上升沿,srst_n 才变为 1。写侧和读侧应分别实例化该模块,不得用写时钟同步后的复位直接驱动读时钟域。
下面给出访问许可的核心片段示例。它依赖已实现的异步 FIFO 指针、空满判断、复位同步器,以及能够识别双方同一轮恢复的握手控制器。
// 片段示例:以下信号均由外围FIFO及恢复控制器提供
// w_epoch_ready/r_epoch_ready只在本轮恢复握手确认后置位
assign w_fire = w_valid && w_ready;
assign r_fire = r_valid && r_ready;

assign w_ready = w_epoch_ready && !w_full;
assign r_valid = r_epoch_ready && !r_empty;

// 只有真正握手时才移动指针或访问RAM
assign wptr_advance = w_fire;
assign rptr_advance = r_fire;
这里的 w_epoch_ready 和 r_epoch_ready 不能简单定义为本地复位已释放且对侧 ready 为高。因为对侧同步器可能暂时保存上一个事务世代的高电平,形成假就绪。
可实现的恢复控制策略是:
- 任一侧检测到复位请求后,通过始终运行的复位协调逻辑向双方发出冲刷请求;该请求必须保持到两侧确认接收。
- 双方禁止读写,复位本地指针、有效标志及对侧指针同步链,并使本轮
ready失效。 - 每侧完成本地同步释放后,向对侧发送带有事务世代信息的就绪确认;跨域单比特控制信号通过两级同步器传输。
- 双方确认冲刷请求已被处理、指针为初始值且确认属于同一事务世代后,才置位各自的
epoch_ready。
事务世代信息不能只用一个随意翻转的位处理无限次复位。若连续复位可能发生,必须保证握手完成前不接受下一轮请求,或采用足够宽的世代计数及明确的请求应答协议,避免旧确认被当成新确认。
设计错峰释放的时序测试
测试不能只在两个复位同时拉低后检查空标志。至少要覆盖写侧先恢复、读侧先恢复和运行过程中单侧复位三种情况。
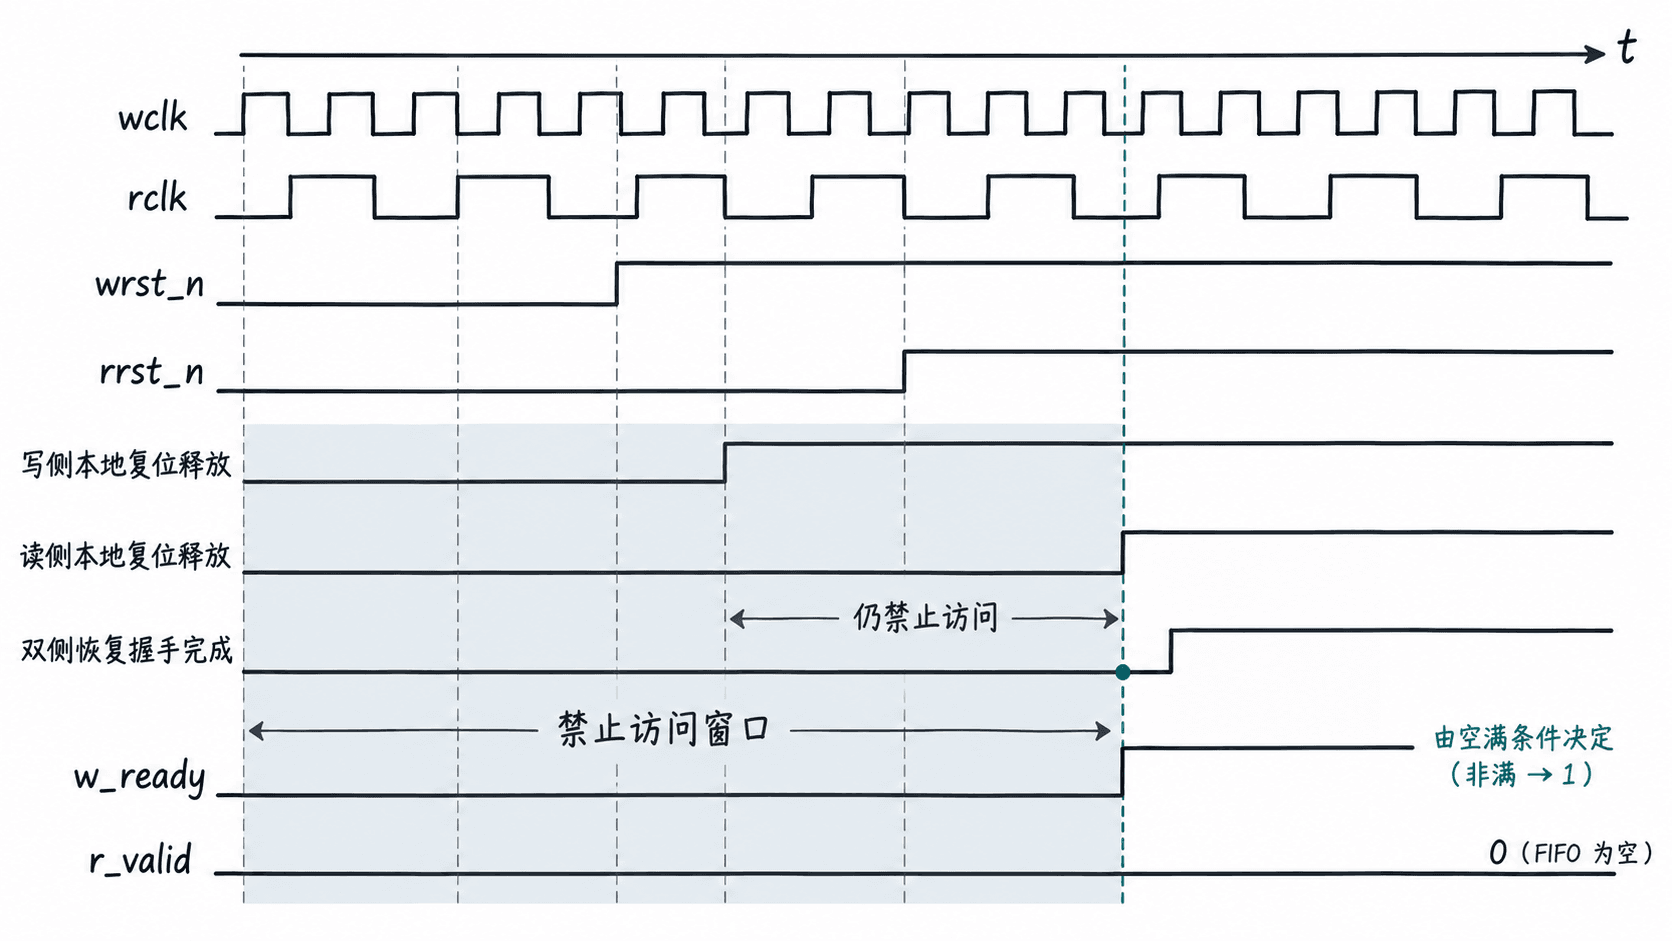
建议采用如下测试序列,时间单位为 ns;每次改变异步复位的时刻刻意避开时钟边沿。恢复等待采用握手完成条件,而不是固定等待几个周期就默认成功。
| 测试阶段 | 驱动动作 | 验收条件 |
|---|---|---|
| 初始复位 | 两侧复位均拉低 | 双侧指针与有效标志清零 |
| 错峰释放 | 20 ns释放写侧,53 ns释放读侧 | 握手完成前禁止读写 |
| 正常传输 | 连续写入11、22、33 | 读出顺序保持11、22、33 |
| 写侧单独复位 | 写入旧数据后拉低wrst_n | 全局冲刷生效,旧数据不可读 |
| 读侧单独复位 | 再次写入数据后拉低rrst_n | 不得继续提交旧写入事务 |
| 恢复后重启 | 双侧重新确认就绪 | FIFO为空,允许写入新数据 |
对于不支持复位期间立即取消上游请求的接口,必须在外围增加事务取消或完成确认机制。FIFO 内部阻止写指针前进,并不代表外部系统已经正确处理被拒绝的数据。
用断言检查数据失效与恢复行为
除了比对读出的数值,还应检查复位边界附近是否发生了不允许的握手。下面是 SystemVerilog Assertions 片段示例,依赖测试环境提供的 wclk、rclk、w_fire、r_fire、w_epoch_ready、r_epoch_ready 和经过可靠复位协调的 flush_active 信号。
// 片段示例:flush_active须在对应时钟域可靠可见
ap_no_write_before_ready: assert property (
    @(posedge wclk)
    !w_epoch_ready || flush_active |-> !w_fire
);

ap_no_read_before_ready: assert property (
    @(posedge rclk)
    !r_epoch_ready || flush_active |-> !r_fire
);

// 恢复确认后,FIFO不得直接暴露旧数据为有效输出
ap_empty_after_recovery: assert property (
    @(posedge rclk) disable iff (!rrst_n)
    $rose(r_epoch_ready) |-> !r_valid
);
预期结果:在具备完整协调握手的设计中,复位及恢复等待期间两侧均没有成功传输;读侧首次恢复就绪时,FIFO 仍为空,r_valid 为 0。断言检查的是采样时刻的逻辑条件,异步复位断言到访问被屏蔽之间的传播延迟,还需要通过实现约束和时序分析验证。
仅检查这些断言仍不够。测试平台应维护一个参考队列:成功写入时追加元素,成功读取时检查队首;发生全局冲刷时清空参考队列。恢复后写入新数据,再确认读取结果仅来自新队列。
例如复位前写入 8'hA1、8'hB2,随后触发冲刷;复位完成后写入 8'hC3。第一次合法读取必须得到 8'hC3,不能出现 8'hA1 或 8'hB2。若输出端在空状态仍保留旧数据位值,只要 r_valid=0 且不会被外部作为有效事务接收,就不构成协议错误。
排查复位后偶发的假有效数据
如果仿真表现为复位后偶尔读出旧数据,优先查看复位请求传播、恢复确认与数据有效标志,而不是立即修改 RAM 内容。
- 如果读侧复位已释放,但
r_valid提前拉高,检查读使能是否仅受empty控制,遗漏了r_epoch_ready。 - 如果对侧仍在复位而本侧已启动,检查是否将本地同步释放误认为双方恢复完成,或旧的同步
ready被复用。 - 如果连续复位后出现偶发错误,检查恢复请求和确认是否具有事务世代对应关系,是否在上一轮完成前允许下一轮复位。
- 如果指针已经归零仍读出旧数据,检查参考队列是否在全局冲刷时失效,以及外部消费端是否忽略了
r_valid。
最后做一次重点验收:任意一侧复位都必须使旧事务整体失效;两个时钟域分别完成同步释放和同轮确认后才能恢复访问;恢复后的首次有效读取必须来自新事务世代。若系统无法保证复位请求跨域送达,或一侧时钟可能长期停止,就必须把复位协调器设计成能等待确认的常开控制逻辑,不能依赖固定延迟放行。