
React / 系统课时
关键流程集成测试
关键流程集成测试
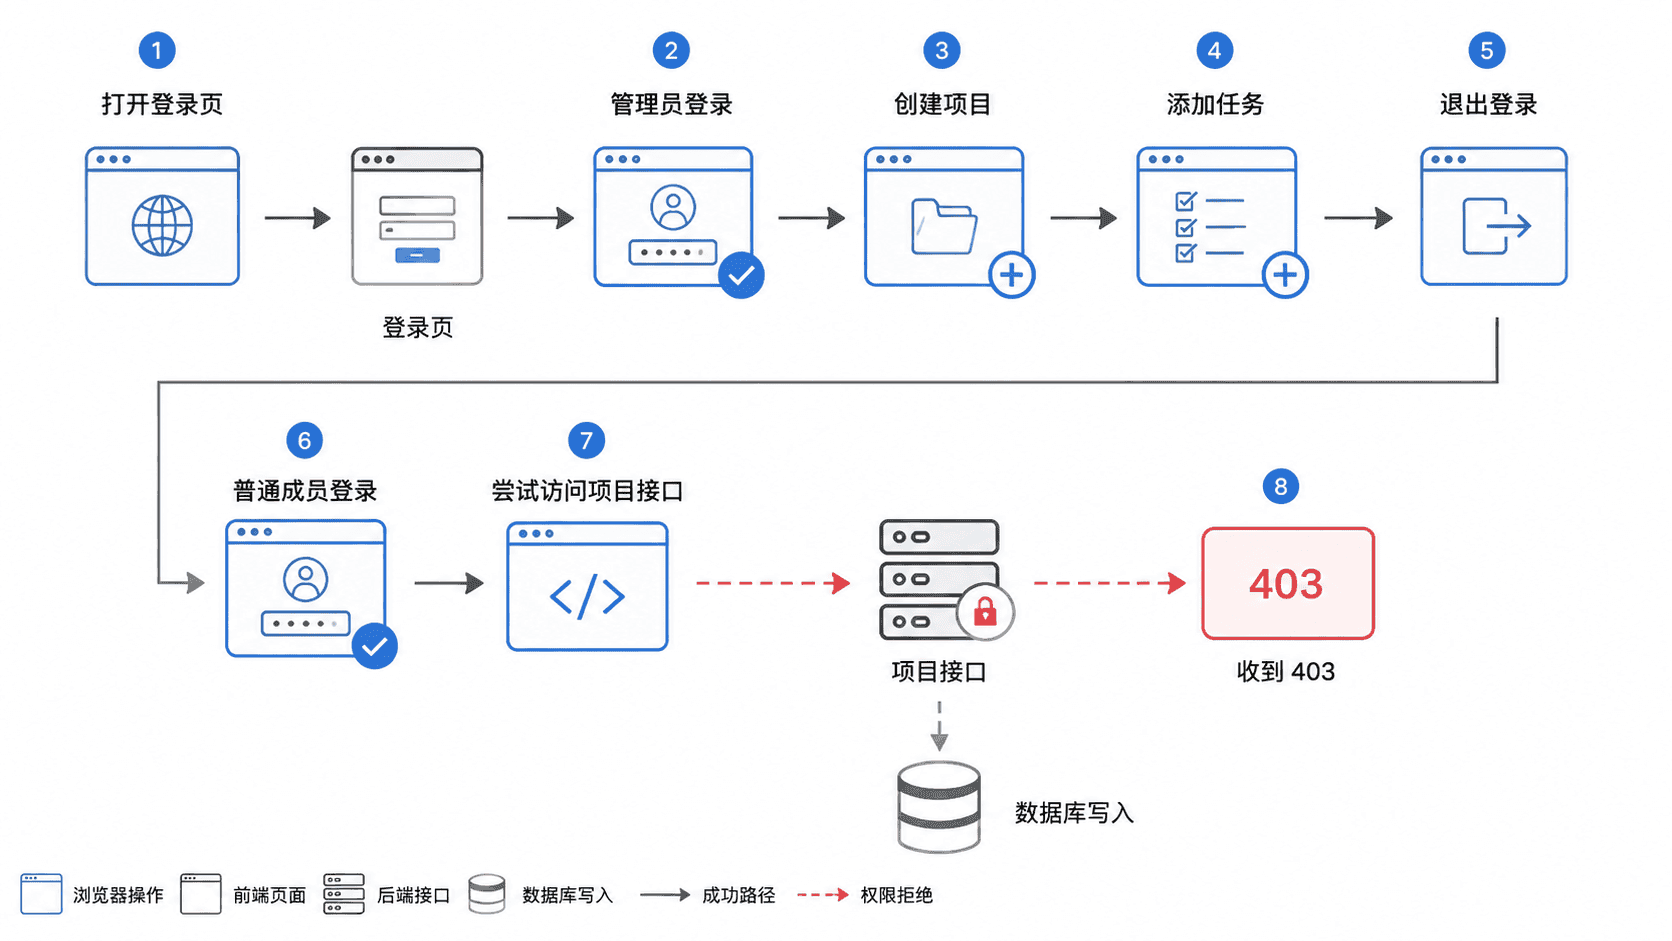
本课把登录、创建项目、添加任务和权限校验串成一条可重复执行的集成测试。完成后,你将得到一套基于 Playwright 的端到端用例,并能用稳定的测试数据验证前后端关键流程是否真正连通。
学习目标
- 使用 Playwright 覆盖登录、项目创建和任务新增流程
- 为测试准备可重复使用的账号、数据和选择器
- 验证无权限用户无法访问受保护资源
明确测试边界
集成测试关注多个模块协作后的结果,不逐个验证函数内部实现。本课假设前端运行在 http://127.0.0.1:5173,后端运行在 http://127.0.0.1:3000,并预置两个账号:项目管理员 owner@example.com 和普通成员 member@example.com。
测试前应重置数据库或使用专用测试库,保证项目名称、任务标题和账号权限处于已知状态。不要直接连接开发库或生产库,否则测试可能因历史数据而失败,也可能误删真实数据。
配置 Playwright
在项目根目录安装 Playwright,并创建测试配置。下面的命令会安装测试框架和 Chromium 浏览器。
npm install -D @playwright/test
npx playwright install chromium
预期输出
Downloading Chromium <VERSION>
Chromium <VERSION> downloaded
<VERSION> 会随 Playwright 版本变化。接着创建 playwright.config.ts,让测试自动启动前端和后端服务。
import { defineConfig, devices } from '@playwright/test';

export default defineConfig({
  testDir: './tests/e2e',
  fullyParallel: false,
  retries: process.env.CI ? 2 : 0,
  use: {
    baseURL: 'http://127.0.0.1:5173',
    trace: 'on-first-retry',
    ...devices['Desktop Chrome'],
  },
  webServer: [
    {
      command: 'npm run dev -- --host 127.0.0.1',
      url: 'http://127.0.0.1:5173',
      reuseExistingServer: !process.env.CI,
    },
    {
      command: 'npm run server:test',
      url: 'http://127.0.0.1:3000/health',
      reuseExistingServer: !process.env.CI,
    },
  ],
});
预期结果。运行测试时,Playwright 会依次等待前端页面和后端健康接口可用,再启动 Chromium;服务未就绪时测试不会提前执行。
该配置要求项目已经提供 npm run dev 和 npm run server:test。后端测试脚本应连接专用测试数据库,并在启动时写入两个测试账号。
编写关键流程用例
为关键控件添加稳定的 data-testid,避免测试依赖易变化的文本或 CSS 类名。下面的测试完整覆盖管理员操作和普通成员越权访问。
import { expect, test } from '@playwright/test';

const owner = {
  email: 'owner@example.com',
  password: 'OwnerPass123!',
};

const member = {
  email: 'member@example.com',
  password: 'MemberPass123!',
};

test('登录、创建项目、添加任务并拒绝越权访问', async ({ page, request }) => {
  const projectName = `集成测试项目-${Date.now()}`;
  const taskTitle = '完成关键流程验收';

  await page.goto('/login');
  await page.getByTestId('login-email').fill(owner.email);
  await page.getByTestId('login-password').fill(owner.password);
  await page.getByTestId('login-submit').click();
  await expect(page).toHaveURL(/\/projects$/);

  await page.getByTestId('create-project').click();
  await page.getByTestId('project-name').fill(projectName);
  await page.getByTestId('project-submit').click();
  await expect(page.getByText(projectName)).toBeVisible();

  await page.getByRole('link', { name: projectName }).click();
  await page.getByTestId('create-task').click();
  await page.getByTestId('task-title').fill(taskTitle);
  await page.getByTestId('task-submit').click();
  await expect(page.getByText(taskTitle)).toBeVisible();

  const projectId = await page.getByTestId('project-id').getAttribute('data-value');
  expect(projectId).not.toBeNull();

  const loginResponse = await request.post('http://127.0.0.1:3000/api/auth/login', {
    data: member,
  });
  expect(loginResponse.status()).toBe(200);
  const { accessToken } = await loginResponse.json();

  const forbiddenResponse = await request.get(
    `http://127.0.0.1:3000/api/projects/${projectId}`,
    { headers: { Authorization: `Bearer ${accessToken}` } },
  );
  expect(forbiddenResponse.status()).toBe(403);
});
预期结果。管理员可以创建项目和任务,普通成员使用自己的令牌读取该项目时得到 403,整条用例通过。
这是项目上下文依赖的完整用例:页面需要存在示例中的测试标识,接口需要返回 accessToken,项目详情页需要在 data-testid="project-id" 元素的 data-value 中暴露项目 ID。若项目命名不同,应统一修改测试标识和路由,而不是降低断言强度。
运行并核对结果
执行单个测试文件,先确认主流程稳定,再接入持续集成。
npx playwright test tests/e2e/critical-flow.spec.ts预期输出
Running 1 test using 1 worker
  1 passed
若失败,优先查看第一条失败断言和 Playwright 保存的 trace。登录失败通常来自测试账号未初始化;元素找不到通常来自选择器变化;权限断言得到 200 则说明后端只隐藏了前端入口,却没有真正校验资源权限。
让测试长期稳定
测试数据必须可清理、可重复创建。可以在测试环境启动时重建数据库,也可以提供仅测试环境可用的重置脚本。禁止在生产环境暴露重置接口。
权限测试必须直接请求后端接口。仅检查按钮是否隐藏只能证明前端展示正确,不能证明数据安全。真正的验收标准是无权限令牌访问受保护项目时返回 403,且响应中不包含项目数据。