
React / 系统课时
引用与上下文类型
引用与上下文类型
本课解决两个容易被类型断言掩盖的问题:DOM 引用在挂载前为何必须允许 null,以及 Context 没有默认业务值时如何避免伪造对象。完成后,你可以安全访问节点,并让 Provider 缺失问题尽早暴露。
学习目标
- 为 DOM 引用和普通可变引用定义准确类型
- 使用可空判断安全访问
ref.current - 为 Context 默认值和消费 Hook 建立可靠约束
定义 DOM 引用与可空值
DOM 元素在组件首次渲染时还没有挂载,卸载后也会消失,因此引用必须允许 null。输入框引用应写成 useRef<HTMLInputElement>(null),访问时使用可选链或显式判断。
const inputRef = useRef<HTMLInputElement>(null);

inputRef.current?.focus();
这是片段示例,需要位于 React 函数组件中并导入 useRef。HTMLInputElement 决定可调用 focus()、读取 value 等属性,null 则准确描述节点尚不可用的阶段。
普通可变值同样应根据初始状态建模。例如定时器引用可以写成 useRef<ReturnType<typeof setTimeout> | null>(null),这样既兼容浏览器类型,也能明确“尚未创建定时器”。
用 undefined 表示缺少 Context
当 Context 没有合理默认业务值时,不要用空对象加类型断言,例如 createContext({} as AuthContextValue)。这种写法只是关闭检查,组件位于 Provider 外部时仍会在更晚的位置出错。
更安全的方式是把默认值设为 undefined,并通过自定义 Hook 统一检查。这样所有正常消费者拿到的都是完整 AuthContextValue,而错误的组件层级会立即抛出清晰异常。
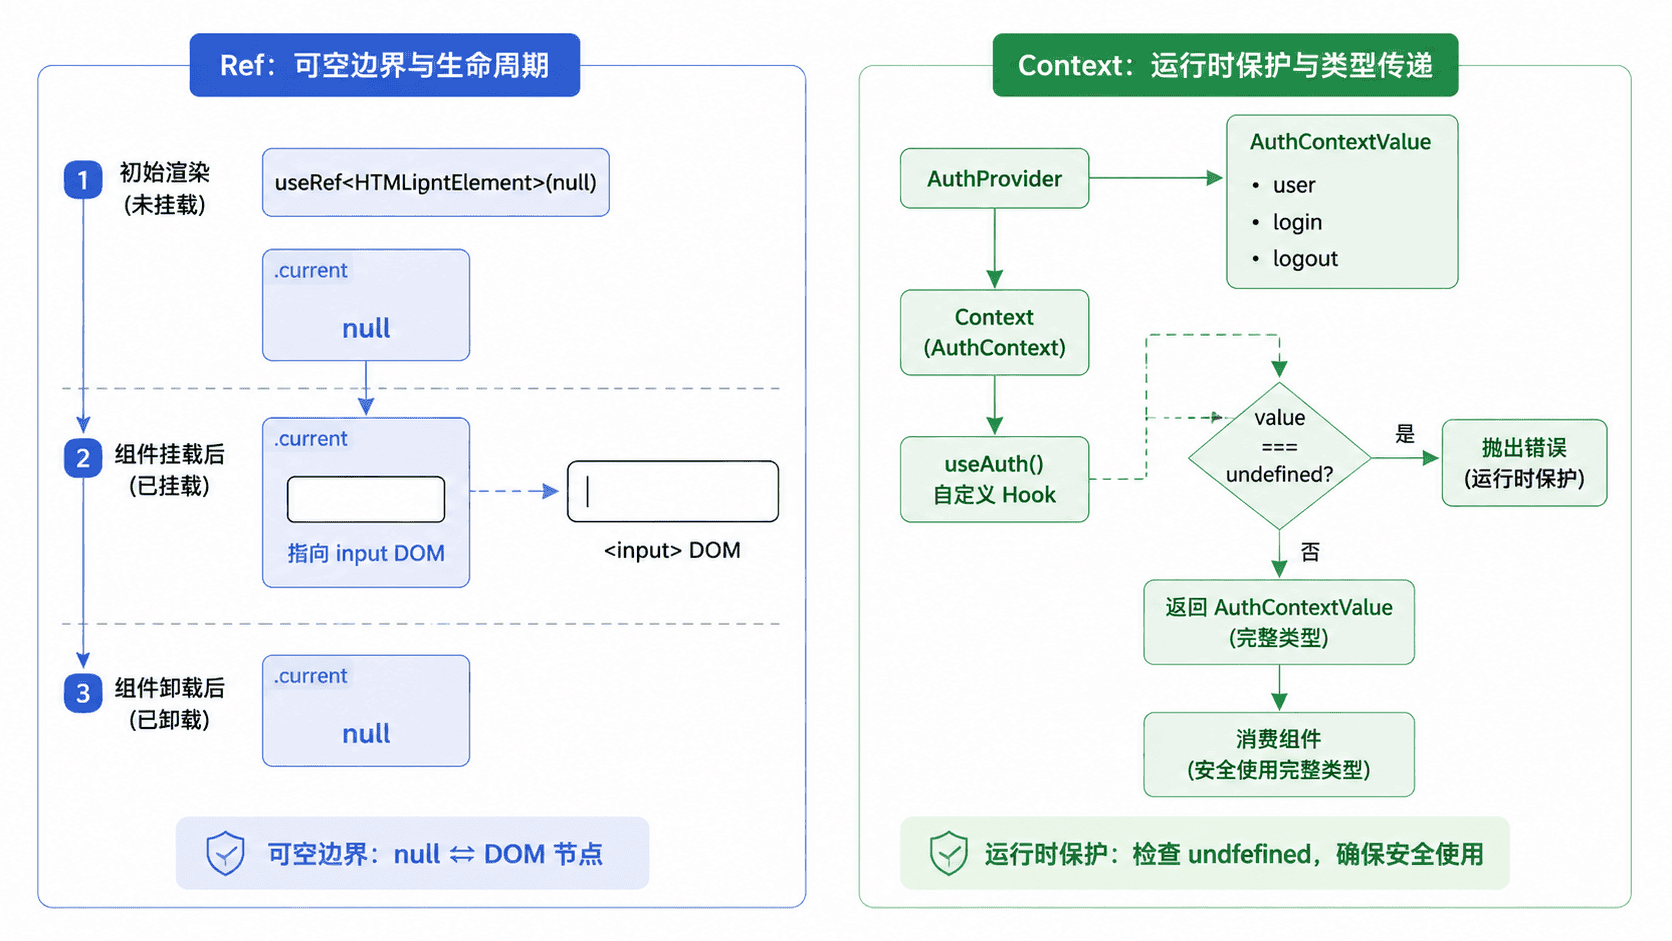
这套结构把两类“不存在”区分得很清楚:ref.current === null 表示节点当前不可访问,Context 值为 undefined 表示组件没有处在对应 Provider 内。
完整登录上下文示例
下面的 App.tsx 同时演示 DOM 引用、可空访问、Context 默认值和自定义消费 Hook,可直接用于 React 18 与 TypeScript 项目。
import {
  createContext,
  useContext,
  useRef,
  useState,
  type ReactNode,
} from "react";

type AuthContextValue = {
  user: string | null;
  login: (name: string) => void;
  logout: () => void;
};

const AuthContext = createContext<AuthContextValue | undefined>(undefined);

function useAuth(): AuthContextValue {
  const context = useContext(AuthContext);

  // Provider 缺失属于组件结构错误,应立即报告
  if (context === undefined) {
    throw new Error("useAuth 必须在 AuthProvider 内使用");
  }

  return context;
}

function AuthProvider({ children }: { children: ReactNode }) {
  const [user, setUser] = useState<string | null>(null);

  const value: AuthContextValue = {
    user,
    login: setUser,
    logout: () => setUser(null),
  };

  return (
    <AuthContext.Provider value={value}>
      {children}
    </AuthContext.Provider>
  );
}

function LoginPanel() {
  const inputRef = useRef<HTMLInputElement>(null);
  const { user, login, logout } = useAuth();

  const handleLogin = () => {
    // current 可能仍为 null,因此先安全读取并清理空白
    const name = inputRef.current?.value.trim() ?? "";
    if (name) {
      login(name);
    }
  };

  return (
    <section>
      <input ref={inputRef} placeholder="请输入用户名" />
      <button type="button" onClick={() => inputRef.current?.focus()}>
        聚焦输入框
      </button>
      <button type="button" onClick={handleLogin}>
        登录
      </button>
      <button type="button" onClick={logout}>
        退出
      </button>
      <p>{user ? `当前用户:${user}` : "尚未登录"}</p>
    </section>
  );
}

export default function App() {
  return (
    <AuthProvider>
      <LoginPanel />
    </AuthProvider>
  );
}
预期结果
初始页面显示“尚未登录”
点击“聚焦输入框”后,光标进入用户名输入框
输入“Lin”并点击“登录”后,页面显示“当前用户:Lin”
点击“退出”后,页面恢复为“尚未登录”
若把 LoginPanel 移到 AuthProvider 外部,页面会抛出 useAuth 必须在 AuthProvider 内使用,这正是自定义 Hook 提供的保护。
常见错误与边界
不要写 inputRef.current!.focus() 来长期忽略空值。非空断言只适合已经由程序流程严格保证节点存在的局部位置,否则组件条件渲染后可能出现运行时错误。
不要为 Context 编造“看似完整”的默认对象。默认函数即使写成空函数,也可能让缺少 Provider 的问题静默发生,导致操作没有效果却不报错。
ReactNode 适合描述 Provider 的 children。如果 Context 值对象较复杂且消费者较多,可以再评估 useMemo,但类型正确性不依赖它。