
React / 系统课时
用户注册与密码存储
用户注册与密码存储
本课实现一个安全的注册接口:先校验输入,再检查邮箱冲突,使用密码哈希保存凭据,最后只返回可公开的用户字段,避免明文密码或哈希值泄露到响应中。
学习目标
- 设计注册接口的校验、冲突检查与写入顺序
- 使用
bcrypt对密码进行带盐哈希,而不是保存明文 - 处理重复注册、敏感字段泄露与并发冲突
注册流程与安全边界
注册不是简单的 INSERT。接口至少要完成格式校验、邮箱标准化、账号唯一性检查、密码哈希和用户写入,并保证响应中不包含 passwordHash。
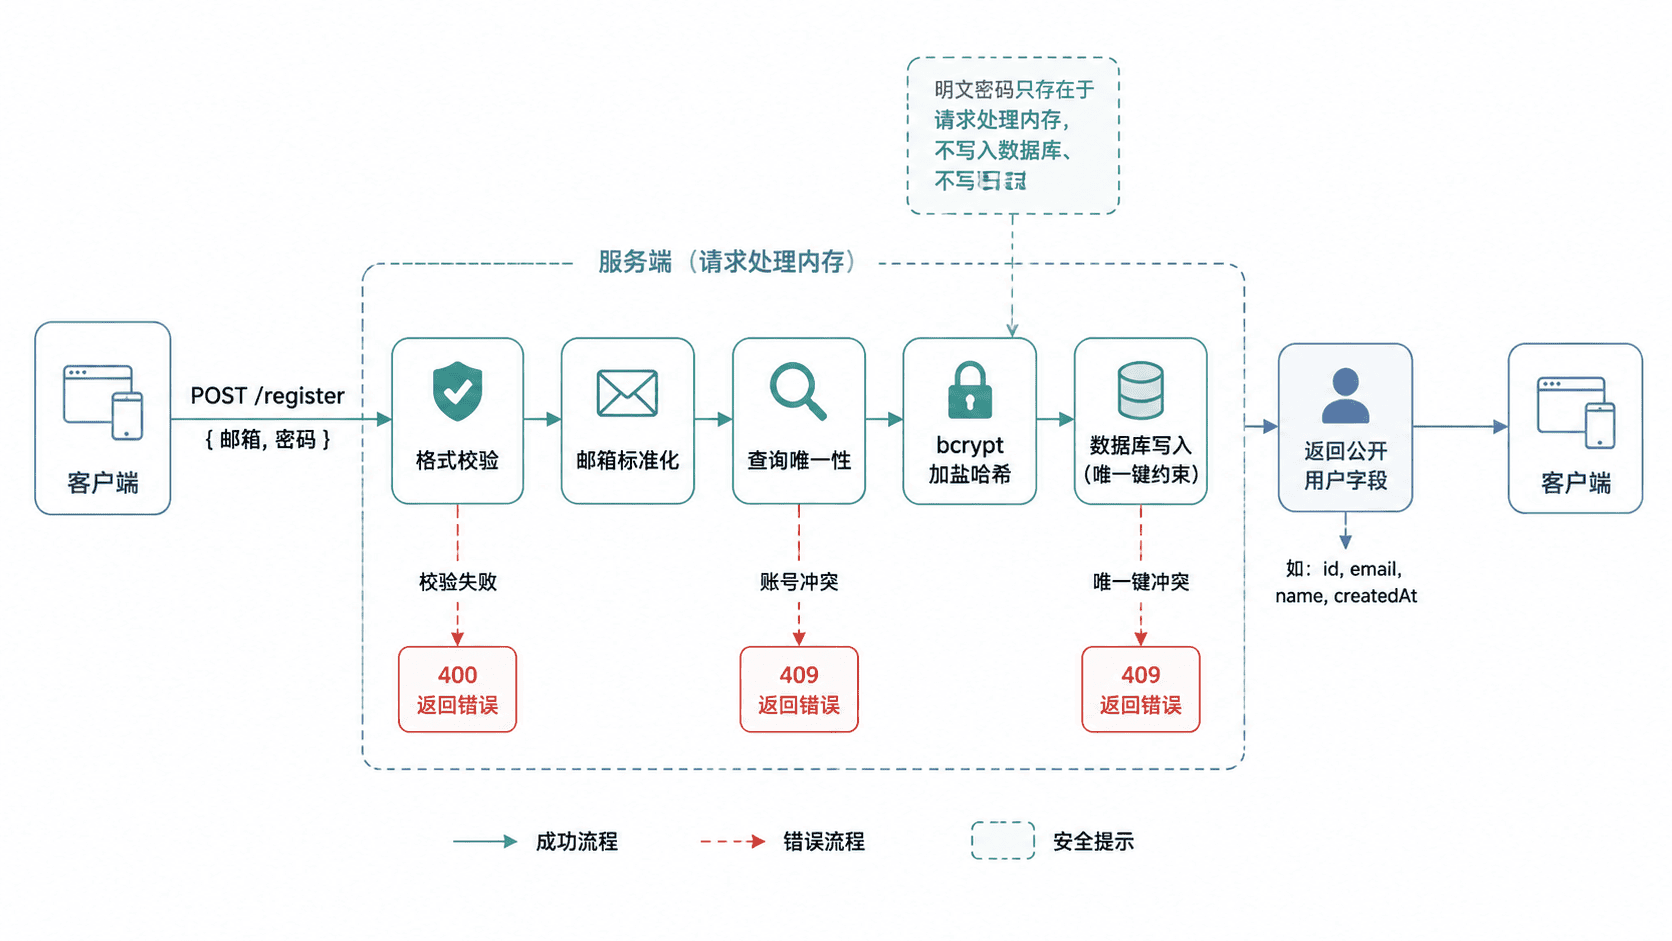
密码哈希是单向计算。登录时不会“解密”密码,而是使用 bcrypt.compare 把用户输入与数据库中的哈希进行校验。哈希值可以存储,但仍属于敏感凭据,不应返回前端或写入普通日志。
定义用户模型
下面的 Prisma 模型使用唯一索引约束邮箱。应用层提前查询可以提供友好提示,数据库唯一约束则负责处理并发注册时的最终一致性。
model User {
  id           Int      @id @default(autoincrement())
  email        String   @unique
  passwordHash String
  createdAt    DateTime @default(now())
}
这是数据结构定义。迁移完成后,可检查 User.email 是否存在唯一索引,并确认表中只有 passwordHash 字段,没有明文 password 字段。
实现注册接口
下面示例使用 Express、Prisma 与 bcrypt。运行前需要安装 express、@prisma/client、bcrypt 及其 TypeScript 类型,并确保 Prisma Client 已生成。
import express, { Request, Response } from "express";
import bcrypt from "bcrypt";
import { Prisma, PrismaClient } from "@prisma/client";

const app = express();
const prisma = new PrismaClient();

app.use(express.json());

app.post("/api/register", async (req: Request, res: Response) => {
  const email =
    typeof req.body.email === "string"
      ? req.body.email.trim().toLowerCase()
      : "";
  const password =
    typeof req.body.password === "string" ? req.body.password : "";

  if (!email.includes("@") || password.length < 8) {
    return res.status(400).json({
      message: "邮箱格式不正确,且密码至少需要 8 个字符",
    });
  }

  const existing = await prisma.user.findUnique({
    where: { email },
    select: { id: true },
  });

  if (existing) {
    return res.status(409).json({ message: "该邮箱已注册" });
  }

  try {
    // cost=12 在安全性与响应耗时之间取得常见平衡
    const passwordHash = await bcrypt.hash(password, 12);

    const user = await prisma.user.create({
      data: { email, passwordHash },
      select: {
        id: true,
        email: true,
        createdAt: true,
      },
    });

    return res.status(201).json(user);
  } catch (error) {
    // 并发请求可能同时通过预检查,仍需处理数据库唯一键冲突
    if (
      error instanceof Prisma.PrismaClientKnownRequestError &&
      error.code === "P2002"
    ) {
      return res.status(409).json({ message: "该邮箱已注册" });
    }

    console.error("register failed", error);
    return res.status(500).json({ message: "注册失败" });
  }
});

app.listen(3000, () => {
  console.log("server listening on http://localhost:3000");
});
启动服务后的预期输出如下,实际端口可按项目配置调整。
server listening on http://localhost:3000发送注册请求:
curl -i -X POST http://localhost:3000/api/register -H "Content-Type: application/json" -d '{"email":"demo@example.com","password":"StrongPass123"}'预期结果为 201 Created,响应体只包含公开字段。实际 <ID> 与 <TIME> 会因数据库记录和执行时间不同。
{
  "id": "<ID>",
  "email": "demo@example.com",
  "createdAt": "<TIME>"
}
再次使用相同邮箱请求时,预期状态码为 409 Conflict。
{
  "message": "该邮箱已注册"
}
为什么不能直接保存密码
明文密码一旦因数据库泄露、日志误打或备份外泄而暴露,攻击者可以立即使用。可逆加密同样不适合密码存储,因为只要密钥泄露,全部密码都能被还原。
bcrypt 会为每个密码生成盐,并通过成本因子增加计算量。数据库中即使出现两个相同密码,它们的哈希通常也不同,从而降低彩虹表和批量破解的效率。
Tips:不要自行实现密码哈希,也不要使用 MD5、SHA-1 或单次 SHA-256 直接处理密码。应使用专门的密码哈希算法,并根据服务器性能定期评估成本参数。
验证与常见错误
检查数据库时,只应看到类似 $2b$12$... 的哈希字符串,而不是用户输入的密码。接口响应、异常日志和监控标签中也不应出现密码或完整哈希。
常见错误包括只做“先查询再插入”却没有唯一索引、把整个用户对象直接返回、在日志中打印请求体,以及对所有注册失败都返回 500。正确实现应使用数据库唯一约束兜底,并区分 400、409 和 500。