
React / 系统课时
实现注册登录流程
实现注册登录流程
本课将把注册、登录、会话恢复、退出和受保护页面串成一条完整链路。完成后,用户刷新页面不会丢失登录状态,未登录访问项目页会被重定向,接口返回未授权时也能自动清理失效会话。
学习目标
- 设计统一的认证状态与会话恢复流程
- 完成注册、登录、退出和受保护路由
- 正确处理加载中、未授权和接口异常状态
明确认证接口约定
前端先约定三个接口:POST /api/auth/register 创建账号,POST /api/auth/login 建立会话,GET /api/auth/me 恢复当前用户。示例采用服务端写入 HttpOnly Cookie 的方式保存会话,因此浏览器请求必须携带 credentials: "include",前端不直接读取令牌。
{
  "email": "dev@example.com",
  "password": "Passw0rd!"
}
注册和登录成功时,接口返回当前用户;未登录访问 /api/auth/me 时返回 401。实际项目中的用户 ID、时间和错误详情可能不同。
{
  "id": "<ID>",
  "name": "Dev User",
  "email": "dev@example.com"
}
建立统一认证状态
认证流程涉及页面、路由守卫、认证接口和服务端会话。页面首次加载时不能直接把用户当成未登录,而应先进入 checking 状态,等待 /api/auth/me 完成后再决定显示页面还是跳转。
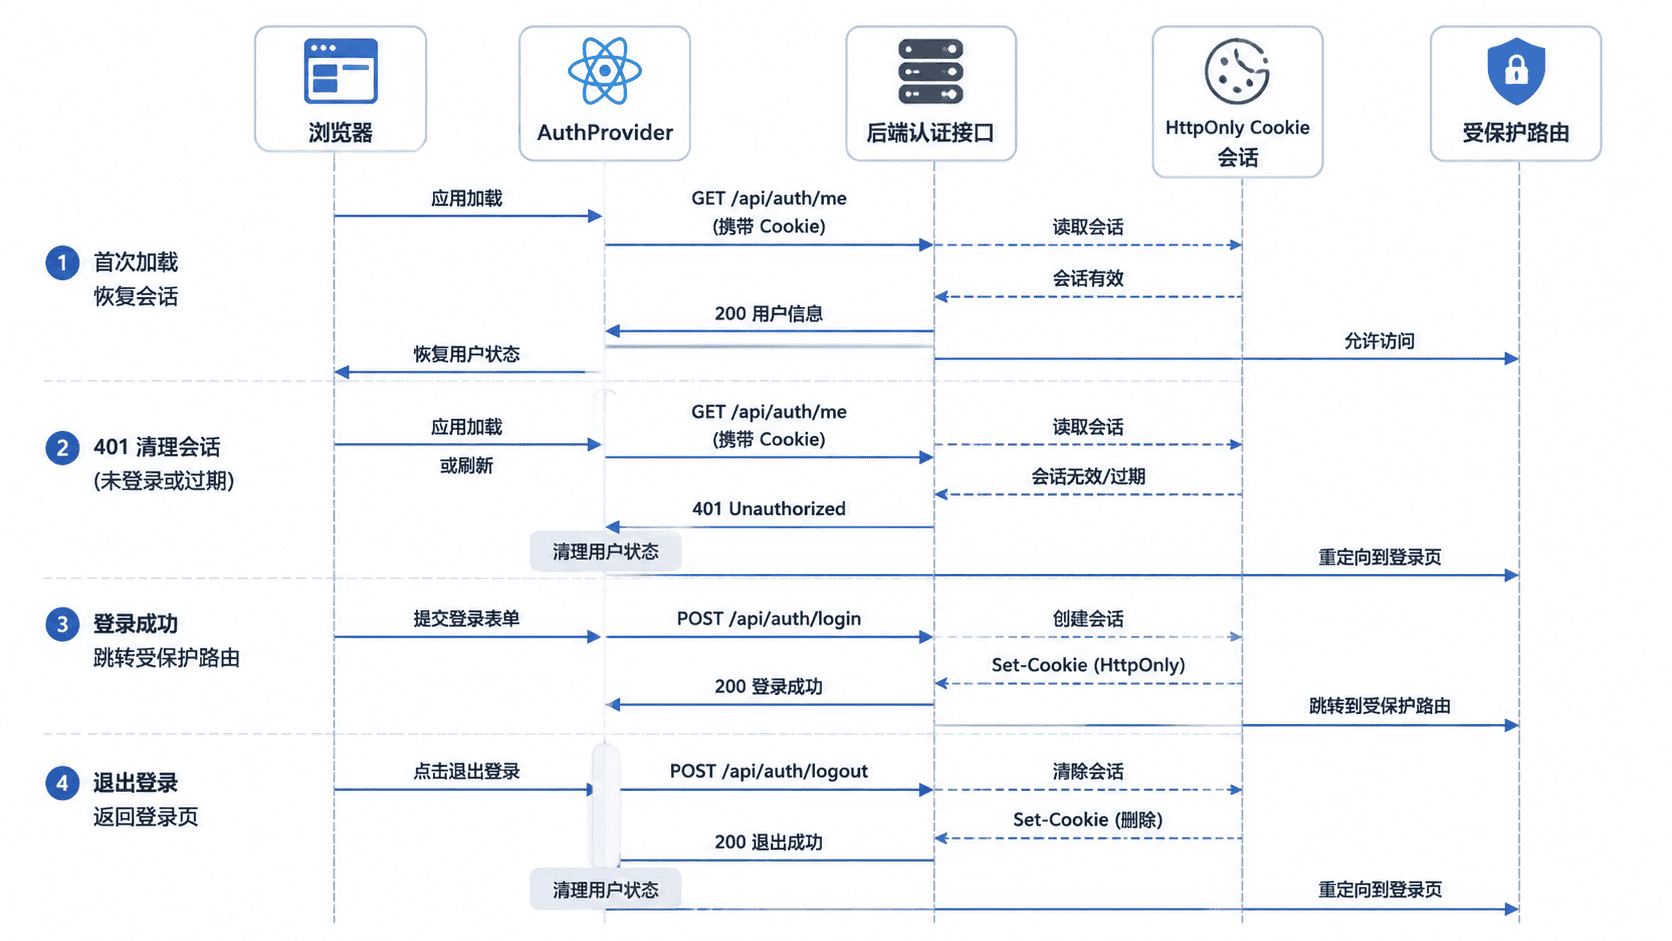
下面的代码是片段示例,放入已有的 React 18、TypeScript 和 React Router 项目中。它包含认证上下文、会话恢复、登录和退出所需的核心逻辑。
import {
  createContext,
  useContext,
  useEffect,
  useMemo,
  useState,
  type ReactNode,
} from "react";

type User = {
  id: string;
  name: string;
  email: string;
};

type AuthContextValue = {
  user: User | null;
  checking: boolean;
  register: (email: string, password: string) => Promise<void>;
  login: (email: string, password: string) => Promise<void>;
  logout: () => Promise<void>;
};

const AuthContext = createContext<AuthContextValue | null>(null);

async function request<T>(url: string, init?: RequestInit): Promise<T> {
  const response = await fetch(url, {
    ...init,
    credentials: "include",
    headers: {
      "Content-Type": "application/json",
      ...init?.headers,
    },
  });

  if (!response.ok) {
    const message = await response.text();
    throw new Error(message || `请求失败:${response.status}`);
  }

  return response.json() as Promise<T>;
}

export function AuthProvider({ children }: { children: ReactNode }) {
  const [user, setUser] = useState<User | null>(null);
  const [checking, setChecking] = useState(true);

  useEffect(() => {
    request<User>("/api/auth/me")
      .then(setUser)
      .catch(() => setUser(null))
      .finally(() => setChecking(false));
  }, []);

  async function register(email: string, password: string) {
    const currentUser = await request<User>("/api/auth/register", {
      method: "POST",
      body: JSON.stringify({ email, password }),
    });
    setUser(currentUser);
  }

  async function login(email: string, password: string) {
    const currentUser = await request<User>("/api/auth/login", {
      method: "POST",
      body: JSON.stringify({ email, password }),
    });
    setUser(currentUser);
  }

  async function logout() {
    await request<{ success: true }>("/api/auth/logout", { method: "POST" });
    setUser(null);
  }

  const value = useMemo(
    () => ({ user, checking, register, login, logout }),
    [user, checking],
  );

  return <AuthContext.Provider value={value}>{children}</AuthContext.Provider>;
}

export function useAuth() {
  const value = useContext(AuthContext);
  if (!value) {
    throw new Error("useAuth 必须在 AuthProvider 内使用");
  }
  return value;
}
预期结果:应用启动后先请求 /api/auth/me;已有有效会话时恢复用户,无会话时保持 user 为 null,且页面不会在检查完成前误跳转。
checking: true
GET /api/auth/me
checking: false
user: <User 或 null>
实现受保护路由
路由守卫只负责三种状态:检查中显示加载提示,未登录跳转到登录页,已登录渲染目标页面。登录成功后读取 location.state.from,让用户回到原本想访问的地址。
import { Navigate, Outlet, useLocation } from "react-router-dom";
import { useAuth } from "./AuthProvider";

export function ProtectedRoute() {
  const { user, checking } = useAuth();
  const location = useLocation();

  if (checking) {
    return <p>正在恢复会话...</p>;
  }

  if (!user) {
    return <Navigate to="/login" replace state={{ from: location.pathname }} />;
  }

  return <Outlet />;
}
预期结果:未登录访问 /projects 时跳转到 /login;登录后可返回 /projects;刷新受保护页面时先显示“正在恢复会话...”,不会短暂跳到登录页。
访问 /projects
未登录 -> /login
登录成功 -> /projects
刷新页面 -> 恢复会话 -> 继续显示 /projects
完成注册、登录与退出交互
注册页和登录页可以共用表单结构,但提交动作必须分开。提交期间禁用按钮,错误信息显示在表单附近,成功后使用 navigate(target, { replace: true }) 跳转,避免浏览器后退再次回到登录页。
退出按钮调用 logout 后跳转到 /login。若任意业务接口返回 401,请求层还应统一清理本地用户状态并跳转登录页,避免页面继续展示过期数据。
不要把密码、访问令牌或完整会话对象写入
localStorage。采用 Cookie 会话时,应由服务端设置HttpOnly、Secure和合适的SameSite属性,并配合 CSRF 防护策略。
验收流程
按顺序验证:注册新账号后进入项目页;退出后无法访问项目页;重新登录后恢复原访问地址;刷新页面仍保持登录;手动使会话失效后,下一次受保护请求返回 401 并回到登录页。