
React / 系统课时
角色与资源权限
角色与资源权限
本课解决“用户已经登录,但是否允许操作某条数据”的问题。你将把角色、资源归属和操作类型组合成一套可执行规则,并用统一授权函数在接口入口返回正确的 HTTP 状态。
学习目标
- 区分身份认证、角色权限与资源级权限
- 根据角色、资源归属和操作类型完成授权判断
- 正确处理 401、403 与资源不存在等边界
权限判断不是只看角色
身份认证只回答“请求者是谁”,授权还要回答“他能对哪一条资源执行什么操作”。仅判断 role === "ADMIN" 很容易漏掉普通用户只能修改本人数据、公开资源允许读取但不允许删除等约束。
接口级权限通常同时读取三类信息:当前用户的角色、目标资源的归属与状态、当前操作类型。三者共同形成最终结论,任何一项缺失都可能造成越权。
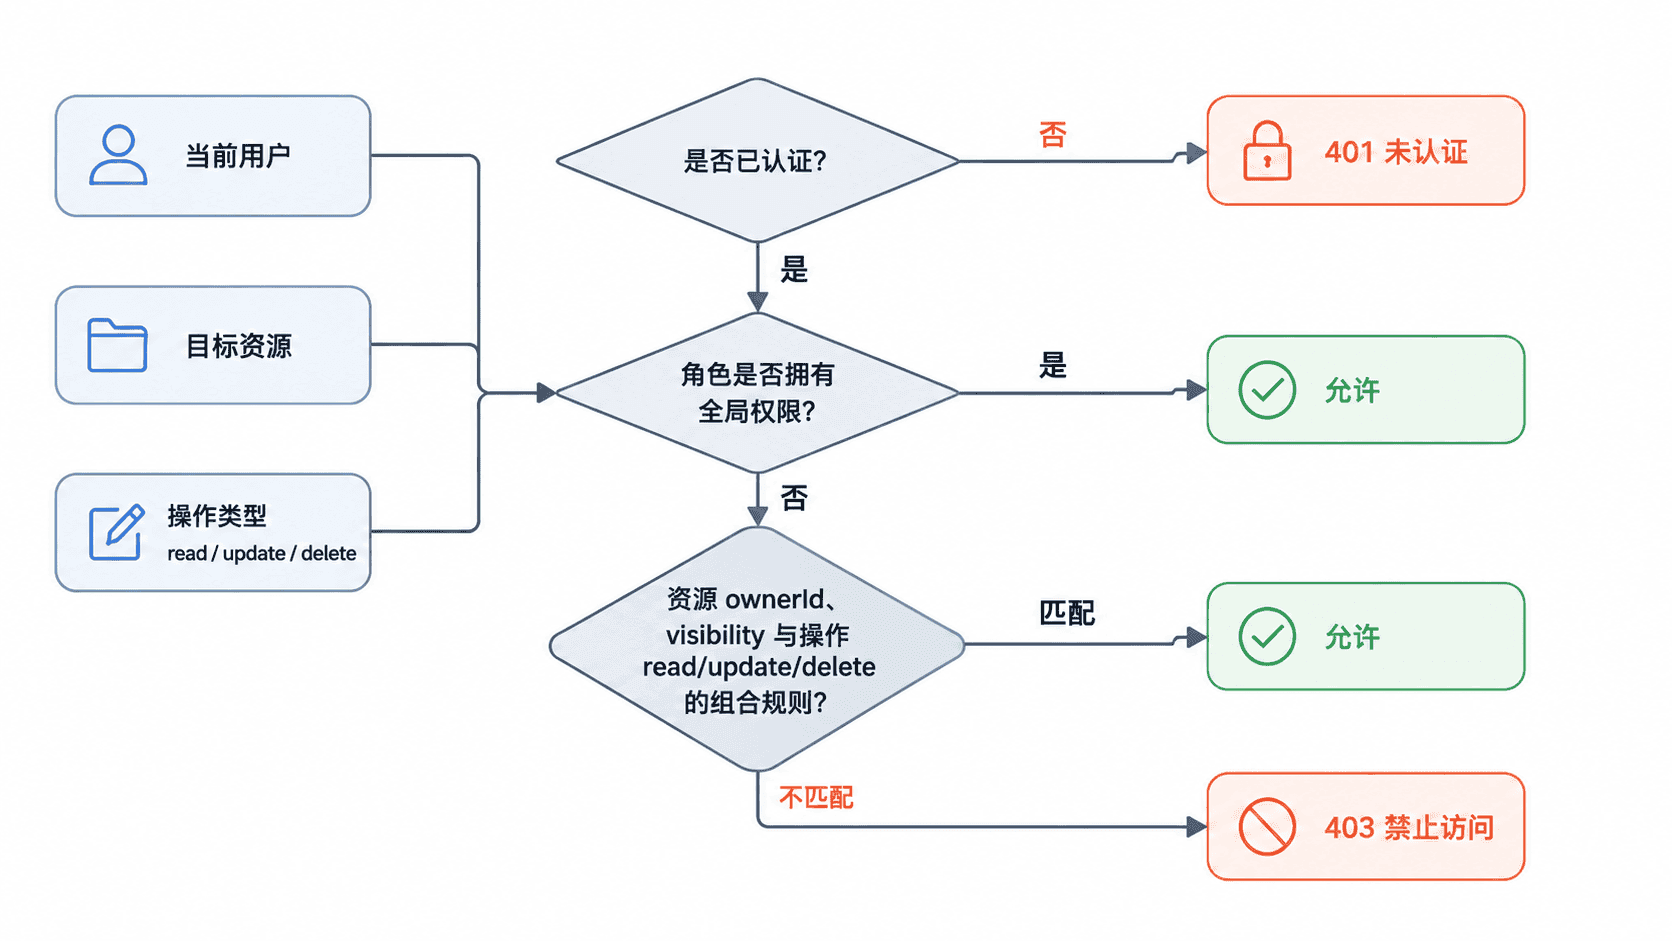
可以把权限模型概括为:角色提供基础能力,资源属性缩小可访问范围,操作类型决定本次请求需要哪一种能力。前端隐藏按钮只能改善体验,真正的判断必须放在服务端。
建立可执行的权限规则
下面的 TypeScript 示例实现一个最小授权器。规则为:管理员可执行全部操作;编辑者可读取公开或本人资源,并可更新本人资源;访客只能读取公开资源或本人资源。
type Role = "ADMIN" | "EDITOR" | "VIEWER";
type Action = "read" | "update" | "delete";

interface User {
  id: string;
  role: Role;
}

interface Resource {
  id: string;
  ownerId: string;
  visibility: "public" | "private";
}

interface Decision {
  status: 200 | 401 | 403;
  allowed: boolean;
}

function authorize(
  user: User | null,
  resource: Resource,
  action: Action,
): Decision {
  if (!user) {
    return { status: 401, allowed: false };
  }

  // 管理员拥有全局权限,避免后续规则重复判断。
  if (user.role === "ADMIN") {
    return { status: 200, allowed: true };
  }

  const isOwner = user.id === resource.ownerId;
  const canRead = action === "read" && (resource.visibility === "public" || isOwner);
  const canEditOwn = user.role === "EDITOR" && action === "update" && isOwner;

  return canRead || canEditOwn
    ? { status: 200, allowed: true }
    : { status: 403, allowed: false };
}

const article: Resource = {
  id: "article-101",
  ownerId: "user-1",
  visibility: "private",
};

const cases = [
  ["编辑者更新自己的资源", authorize({ id: "user-1", role: "EDITOR" }, article, "update")],
  ["访客更新他人资源", authorize({ id: "user-2", role: "VIEWER" }, article, "update")],
  ["匿名读取私有资源", authorize(null, article, "read")],
  ["管理员删除资源", authorize({ id: "admin-1", role: "ADMIN" }, article, "delete")],
] as const;

for (const [name, decision] of cases) {
  console.log(`${name}: ${decision.status}`);
}
使用项目已有的 TypeScript 运行环境执行该文件,例如通过 npx tsx authorization.ts。预期输出如下:
编辑者更新自己的资源: 200
访客更新他人资源: 403
匿名读取私有资源: 401
管理员删除资源: 200
这段代码把规则集中在一个函数中,便于接口、单元测试和后台任务复用。实际项目可以把角色能力写入权限表,但资源归属仍应从数据库查询,不能相信客户端提交的 ownerId。
接入接口处理链
一个受保护接口应按固定顺序执行:验证令牌并得到当前用户、读取目标资源、调用授权器、执行业务操作。先查资源再授权时,要考虑是否会暴露资源存在性;对敏感资源可以统一返回 404,避免攻击者通过 403 推断某个 ID 确实存在。
常用状态码含义如下:
| 场景 | 状态码 | 说明 |
|---|---|---|
| 未携带凭证或凭证失效 | 401 | 客户端需要重新登录或刷新会话 |
| 已登录但权限不足 | 403 | 身份有效,但当前操作不被允许 |
| 资源不存在或需要隐藏存在性 | 404 | 不暴露目标资源是否真实存在 |
授权通过后仍要在同一业务条件下执行更新。例如更新语句可以同时限制资源 ID 和所有者 ID,避免授权完成后资源归属被并发修改所产生的时间窗口。
常见错误与验证
不要把角色名称直接散落在多个控制器中,否则规则修改时容易出现遗漏。也不要只根据前端路由、按钮是否显示来判断权限,因为请求可以绕过页面直接发送。
至少应覆盖四类测试:管理员全局操作、普通用户操作本人资源、普通用户访问他人资源、匿名请求。再补充资源公开状态变化和角色变更后的缓存失效,才能验证规则没有留下隐蔽通道。