
React / 系统课时
Cookie、CORS 与安全响应头
Cookie、CORS 与安全响应头
本课完成一套可运行的接口安全基线:服务端以安全 Cookie 保存会话,只允许可信前端携带凭证跨域访问,并通过响应头降低 XSS、点击劫持和 MIME 嗅探风险。完成后,你能区分 CORS、CSRF 与 Cookie 属性各自解决的问题。
学习目标
- 正确配置
HttpOnly、Secure、SameSite、Path和过期时间 - 为携带 Cookie 的跨域请求设置精确来源白名单
- 使用安全响应头与来源校验构建分层防护
三类机制分别解决什么问题
Cookie 决定会话凭证如何保存和随请求发送。HttpOnly 阻止前端脚本直接读取会话 Cookie,Secure 限制其仅经 HTTPS 发送,SameSite=Lax 或 Strict 可减少跨站请求自动携带 Cookie 的机会。SameSite=None 必须与 Secure 一起使用。:contentReference[oaicite:0]{index=0}
CORS 决定浏览器是否允许某个来源读取跨域响应。它不是服务端身份认证,也不能单独阻止 CSRF。启用凭证后,Access-Control-Allow-Origin 不能使用 *,服务端必须返回被允许的具体来源。:contentReference[oaicite:1]{index=1}
安全响应头用于限制浏览器加载脚本、嵌入页面和推断内容类型。它们能提高攻击成本,但不能替代输入校验、输出编码和服务端权限检查;例如 CSP 是缓解 XSS 的第二层防线,而不是修复 XSS 漏洞本身。:contentReference[oaicite:2]{index=2}
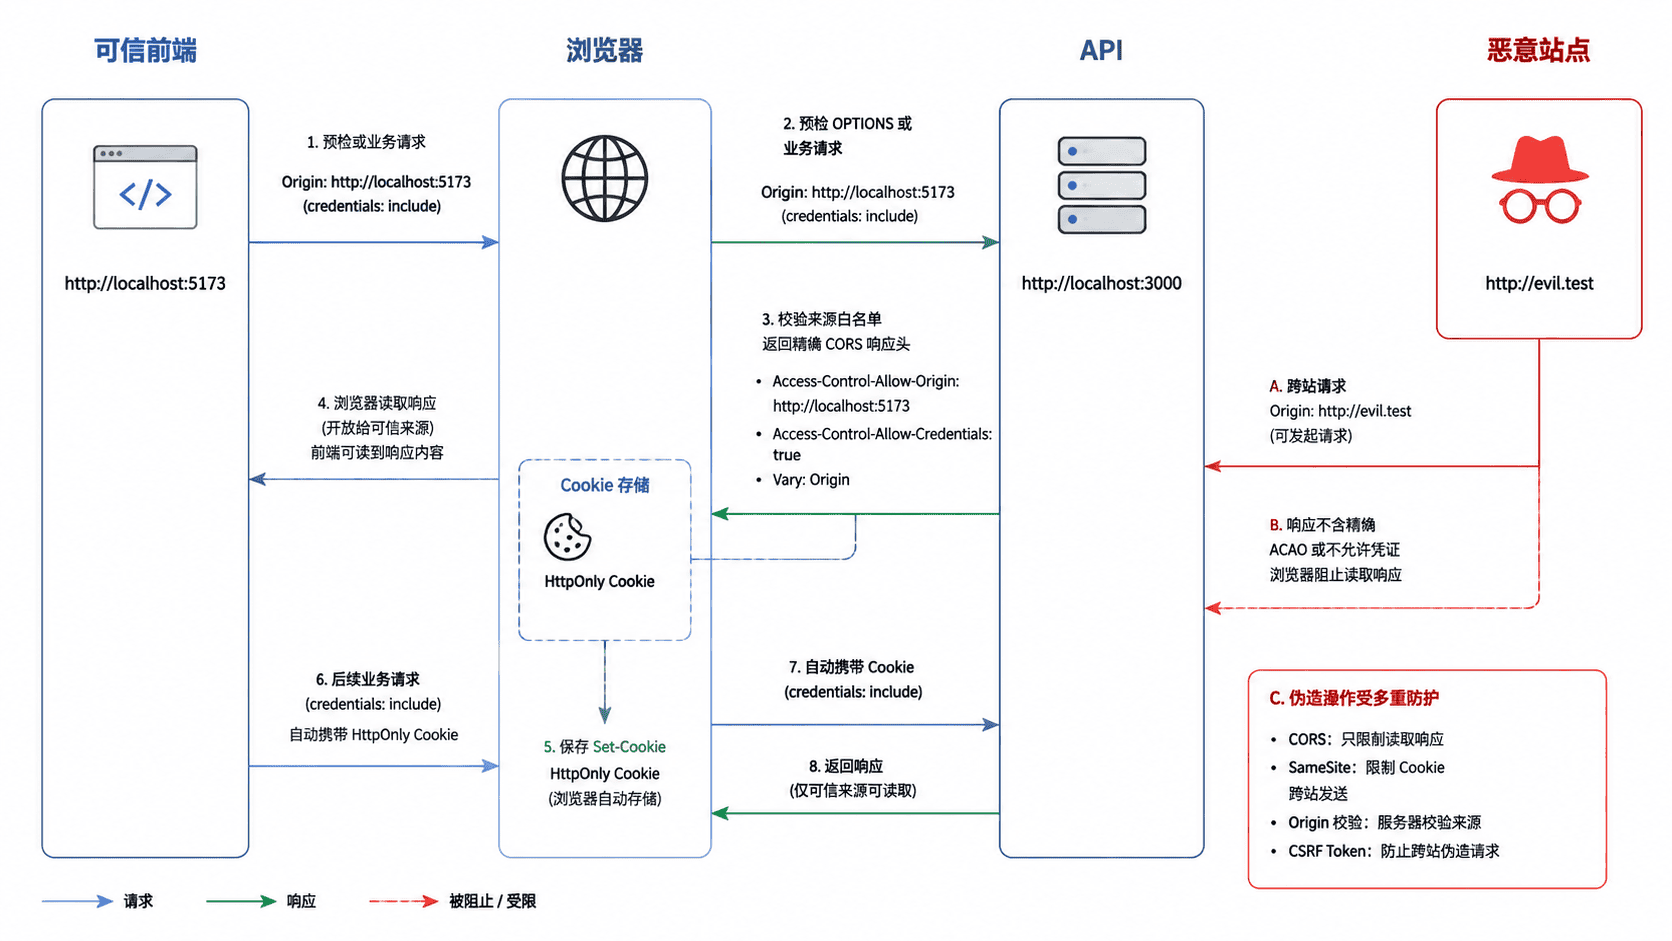
实现 Express 安全基线
下面使用 TypeScript、Express、cors、helmet 和 cookie-parser 创建最小接口。示例把会话保存在内存中,只用于理解请求链路;生产环境应改为 Redis、数据库或受控会话存储。先安装依赖:
npm install express cors helmet cookie-parser
npm install -D typescript tsx @types/express @types/cors @types/cookie-parser
预期结果:
added <COUNT> packages<COUNT> 会随现有依赖和包管理器版本变化。创建 server.ts:
import cookieParser from 'cookie-parser';
import cors from 'cors';
import express, { type Request, type Response } from 'express';
import helmet from 'helmet';
import { randomUUID } from 'node:crypto';

const app = express();
const port = 3000;
const isProduction = process.env.NODE_ENV === 'production';
const allowedOrigins = new Set(['http://localhost:5173']);
const sessions = new Map<string, { userId: string }>();

app.set('trust proxy', 1);
app.use(express.json());
app.use(cookieParser());

// CORS 只回显明确允许的来源,并允许浏览器携带 Cookie。
app.use(
  cors({
    origin(origin, callback) {
      if (!origin || allowedOrigins.has(origin)) {
        callback(null, true);
        return;
      }
      callback(new Error('Origin not allowed'));
    },
    credentials: true,
    methods: ['GET', 'POST', 'DELETE'],
    allowedHeaders: ['Content-Type'],
  }),
);

app.use(
  helmet({
    contentSecurityPolicy: {
      directives: {
        defaultSrc: ["'self'"],
        scriptSrc: ["'self'"],
        objectSrc: ["'none'"],
        frameAncestors: ["'none'"],
      },
    },
  }),
);

// 对会改变状态的请求再次校验 Origin,避免把 CORS 当作 CSRF 防护。
app.use((req: Request, res: Response, next) => {
  const unsafeMethods = new Set(['POST', 'PUT', 'PATCH', 'DELETE']);
  const origin = req.get('Origin');

  if (unsafeMethods.has(req.method) && (!origin || !allowedOrigins.has(origin))) {
    res.status(403).json({ message: 'Invalid request origin' });
    return;
  }

  next();
});

app.post('/api/login', (_req, res) => {
  const sessionId = randomUUID();
  sessions.set(sessionId, { userId: 'user-001' });

  res.cookie('session', sessionId, {
    httpOnly: true,
    secure: isProduction,
    sameSite: 'lax',
    path: '/',
    maxAge: 30 * 60 * 1000,
  });

  res.json({ message: 'Logged in' });
});

app.get('/api/profile', (req, res) => {
  const session = sessions.get(req.cookies.session);

  if (!session) {
    res.status(401).json({ message: 'Unauthorized' });
    return;
  }

  res.json({ userId: session.userId });
});

app.delete('/api/logout', (req, res) => {
  sessions.delete(req.cookies.session);
  res.clearCookie('session', {
    httpOnly: true,
    secure: isProduction,
    sameSite: 'lax',
    path: '/',
  });
  res.status(204).end();
});

app.listen(port, () => {
  console.log(`API listening on http://localhost:${port}`);
});
启动服务:
npx tsx server.ts预期输出:
API listening on http://localhost:3000从 React 发起凭证请求
浏览器只有在前端请求启用 credentials: 'include',且服务端同时允许凭证并返回精确来源时,才会在跨域请求中处理 Cookie。前端登录请求可写为:
const response = await fetch('http://localhost:3000/api/login', {
  method: 'POST',
  credentials: 'include',
  headers: {
    'Content-Type': 'application/json',
  },
  body: JSON.stringify({ username: 'demo', password: 'demo' }),
});

if (!response.ok) {
  throw new Error(`Login failed: ${response.status}`);
}

const result: { message: string } = await response.json();
console.log(result.message);
预期输出:
Logged in这是前端片段示例,需在浏览器中的 React 事件处理函数或请求模块内执行。密码字段仅用于演示请求结构,当前服务端示例未实现真实密码校验。
验证响应头与 Cookie
使用 curl 模拟可信前端登录,并把 Cookie 保存到临时文件:
curl -i -c cookie.txt -H "Origin: http://localhost:5173" -H "Content-Type: application/json" -d '{"username":"demo","password":"demo"}' http://localhost:3000/api/login预期结果包含:
HTTP/1.1 200 OK
Access-Control-Allow-Origin: http://localhost:5173
Access-Control-Allow-Credentials: true
Set-Cookie: session=<ID>; Max-Age=1800; Path=/; Expires=<TIME>; HttpOnly; SameSite=Lax
X-Content-Type-Options: nosniff

{"message":"Logged in"}
<ID> 与 <TIME> 每次运行都会变化;生产环境通过 HTTPS 启动并设置 NODE_ENV=production 后,Cookie 还应包含 Secure。随后读取受保护接口:
curl -i -b cookie.txt -H "Origin: http://localhost:5173" http://localhost:3000/api/profile预期结果:
HTTP/1.1 200 OK
Access-Control-Allow-Origin: http://localhost:5173
Access-Control-Allow-Credentials: true

{"userId":"user-001"}
关键边界与常见错误
不要把访问令牌放进可被任意脚本读取的普通 Cookie 或长期存储空间。HttpOnly 能降低凭证被 XSS 直接读取的风险,但若页面存在 XSS,恶意脚本仍可能代表用户发起操作,因此仍需修复注入点并限制脚本来源。
当前示例适合同站或同一站点下的前后端部署,并要求浏览器写操作携带可信 Origin;需要支持无 Origin 的服务间调用时,应设计独立认证通道。若前端和接口属于真正的跨站关系,需要使用 SameSite=None; Secure,同时加入同步令牌、双重提交 Cookie 或成熟框架提供的 CSRF 方案。仅放宽 CORS 会扩大暴露面。:contentReference[oaicite:3]{index=3}
若 React 页面与 API 分别由不同服务托管,CSP、frame-ancestors 等保护页面加载行为的响应头还必须配置在实际返回 HTML 的前端服务器上。只给 JSON 接口添加 CSP,无法约束另一个来源加载的 React 页面。
生产环境还应把来源白名单放入环境配置,拒绝未知来源,限制 Cookie 的 Domain 与 Path,并确保反向代理正确传递 HTTPS 信息。注销时使用与创建 Cookie 相同的关键属性,否则浏览器可能保留旧 Cookie。