
PLC 与工业控制 / 系统课时
整合故障报警和人工复位流程
整合故障报警和人工复位流程
输送分拣站即使能正常送料和推料,也可能因传感器失效或气缸卡滞而持续驱动。本课将工件检测超时、气缸不到位和矛盾反馈统一纳入故障锁存,并通过仿真验证停机、报警和人工复位,防止故障消失后设备自行启动。
学习目标
- 为工件检测、气缸伸缩和矛盾反馈设置明确的故障判定条件。
- 使用 CODESYS 3.5 的 ST 程序实现报警锁存、输出切断和人工复位。
- 通过正常、超时、异常恢复和重复启动测试验收控制行为。
定义故障条件与处理优先级
以单工位输送分拣站为例:输送电机将工件送到检测位置,气缸伸出推料,再缩回等待下一件。正常工艺使用四个状态:待机 0、送料 10、伸出 20、缩回 30。增加故障状态 90,任何需要锁存的异常均进入该状态。
先建立可测试的故障编码,以下时间为本项目的仿真初始值,现场应根据设备实测动作时间和工艺节拍调整。
| 故障码 | 触发条件 | 判定时间 | 处理动作 |
|---|---|---|---|
| 101 | 送料期间未检测到工件 | 5 s | 停止输送并锁存 |
| 102 | 伸出命令执行后未收到伸出到位 | 2 s | 撤销电磁阀命令并锁存 |
| 103 | 伸出、缩回到位信号同时有效 | 当前扫描周期 | 立即进入故障状态 |
| 104 | 防护允许或气压条件失效 | 当前扫描周期 | 撤销普通控制输出并锁存 |
| 105 | 缩回命令执行后未收到缩回到位 | 2 s | 撤销电磁阀命令并锁存 |
同一扫描周期可能出现多个异常,采用固定优先级:反馈矛盾优先,其次为允许条件失效,再检查各工步超时。首次确认的故障码保持不变,便于现场定位根因。
将故障锁存接入工步状态机
故障检测不能只关闭输出而保留原工步,否则异常消失后,工步可能继续执行。统一进入状态 90,同时保存故障码。人工复位只负责返回待机,不直接产生运行命令。
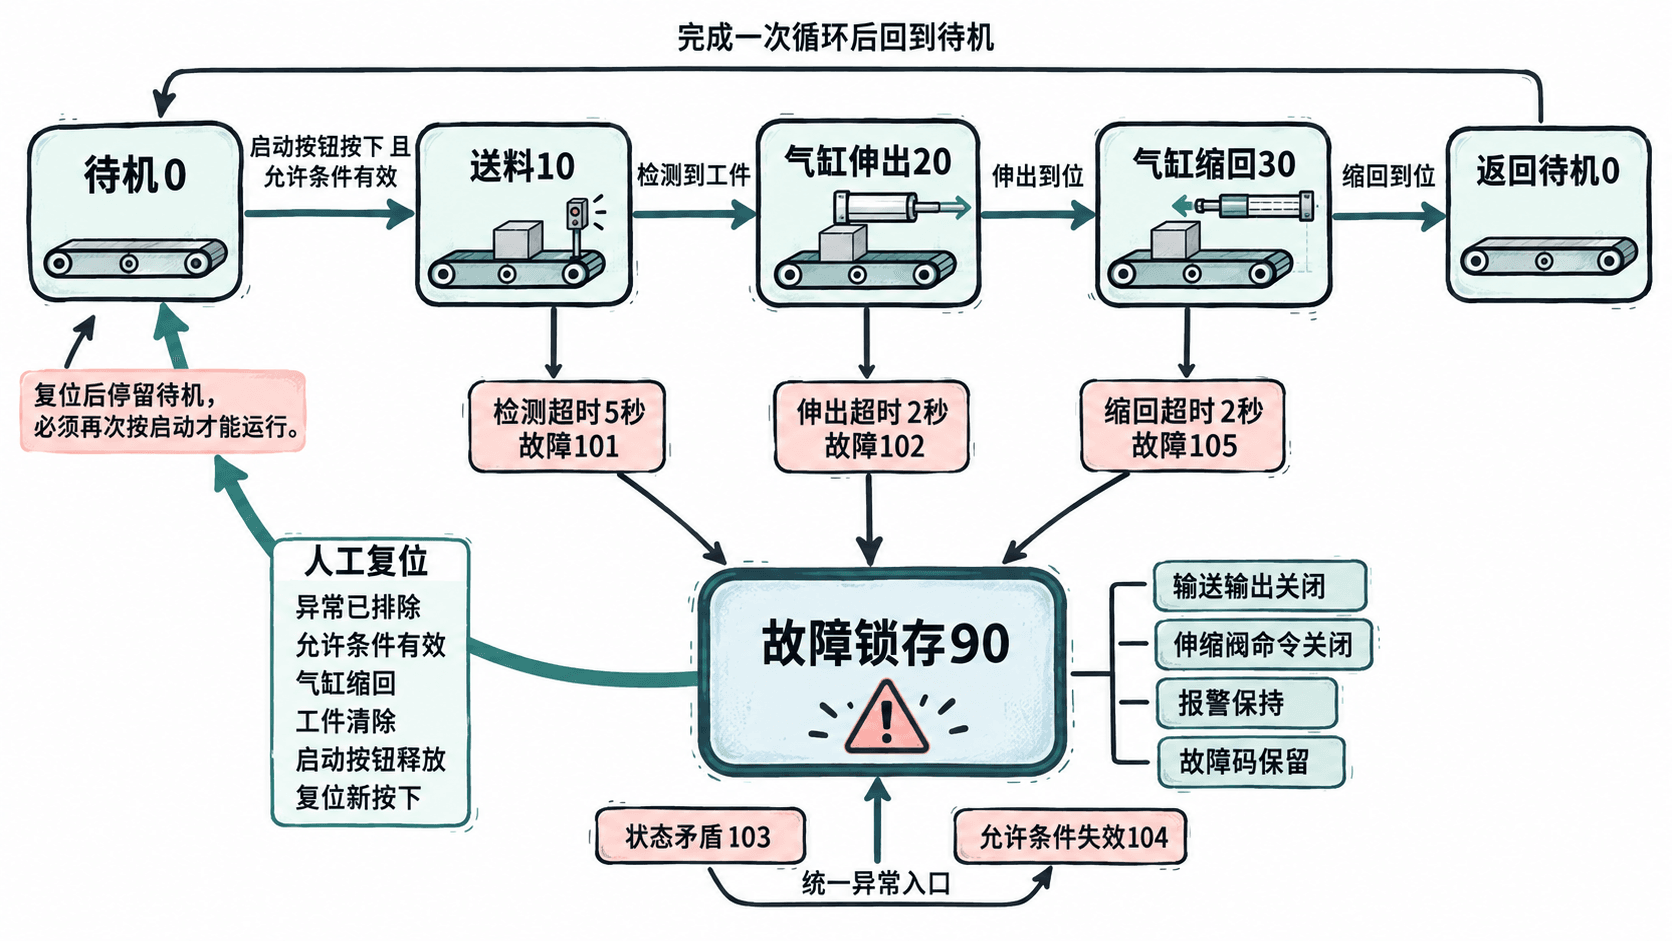
这个状态设计有两个需要明确的边界。
- 工件检测超时后,即使工件随后到达,故障状态和故障码仍保持,不能自动重新送料。
- 气缸处于未知位置时,不允许仅靠复位按钮重新启动。必须先按设备规定的安全恢复规程处理,再确认缩回到位。
编写报警检测与复位程序
在 CODESYS 3.5 中,新建或编辑 PLC_PRG,语言选择 Structured Text(ST),并确认该程序已加入周期任务。示例使用标准库中的 TON 定时器和 R_TRIG 上升沿检测器。
以下为完整的 PLC_PRG 程序。输入变量由设备 I/O 映射赋值;仿真时可以通过在线监视写入测试值。xGuardOk、xEstopOk、xAirOk 为普通控制系统读取的允许状态,不替代独立安全回路。
PROGRAM PLC_PRG
VAR
    xStart : BOOL;
    xReset : BOOL;
    xPart : BOOL;
    xExtLS : BOOL;
    xRetLS : BOOL;
    xGuardOk : BOOL;
    xEstopOk : BOOL;
    xAirOk : BOOL;

    xConveyor : BOOL;
    xExtendSol : BOOL;
    xRetractSol : BOOL;
    xAlarm : BOOL;

    iStep : INT := 0;
    uiFault : UINT := 0;
    xPermit : BOOL;
    xStartReleased : BOOL := FALSE;

    fbStartEdge : R_TRIG;
    fbResetEdge : R_TRIG;
    fbDetect : TON;
    fbExtend : TON;
    fbRetract : TON;
END_VAR

(* 按钮必须先释放再产生有效启动沿,防止上电时按住启动造成运行 *)
IF NOT xStart THEN
    xStartReleased := TRUE;
END_IF;

fbStartEdge(CLK := xStart);
fbResetEdge(CLK := xReset);

xPermit := xGuardOk AND xEstopOk AND xAirOk;

(* 定时器只在对应工步计时,离开工步后自动复位 *)
fbDetect(IN := (iStep = 10), PT := T#5S);
fbExtend(IN := (iStep = 20), PT := T#2S);
fbRetract(IN := (iStep = 30), PT := T#2S);

IF iStep = 90 THEN
    (* 故障只能由新的人工复位沿清除 *)
    IF fbResetEdge.Q AND NOT xStart AND xPermit
       AND xRetLS AND NOT xExtLS AND NOT xPart THEN
        uiFault := 0;
        iStep := 0;
    END_IF;

ELSIF xExtLS AND xRetLS THEN
    uiFault := 103;
    iStep := 90;

ELSIF NOT xPermit THEN
    uiFault := 104;
    iStep := 90;

ELSIF (iStep = 10) AND fbDetect.Q THEN
    uiFault := 101;
    iStep := 90;

ELSIF (iStep = 20) AND fbExtend.Q THEN
    uiFault := 102;
    iStep := 90;

ELSIF (iStep = 30) AND fbRetract.Q THEN
    uiFault := 105;
    iStep := 90;

ELSE
    CASE iStep OF
        0:
            IF fbStartEdge.Q AND xStartReleased
               AND xRetLS AND NOT xExtLS
               AND NOT xPart AND (uiFault = 0) THEN
                iStep := 10;
                xStartReleased := FALSE;
            END_IF;
        10:
            IF xPart THEN
                iStep := 20;
            END_IF;
        20:
            IF xExtLS THEN
                iStep := 30;
            END_IF;
        30:
            IF xRetLS THEN
                iStep := 0;
            END_IF;
    ELSE
        uiFault := 199;
        iStep := 90;
    END_CASE;
END_IF;

(* 所有输出最终统一赋值,故障状态不保留旧输出 *)
xConveyor := (iStep = 10) AND xPermit;
xExtendSol := (iStep = 20) AND xPermit;
xRetractSol := (iStep = 30) AND xPermit;
xAlarm := (iStep = 90);
预期结果:在允许条件正常、气缸初始缩回的情况下,程序按照工件检测和到位反馈推进工步。以下是在线监视窗口应观察到的代表性状态。
| 测试动作 | iStep | uiFault | 输出表现 |
|---|---|---|---|
| 释放启动按钮,随后按下 | 10 | 0 | 输送电机开启 |
| 工件检测变为 TRUE | 20 | 0 | 输送停止,伸出阀命令开启 |
| 伸出到位变为 TRUE | 30 | 0 | 伸出命令关闭,缩回命令开启 |
| 缩回到位变为 TRUE | 0 | 0 | 所有动作命令关闭 |
| 送料持续超时 | 90 | 101 | 动作命令关闭,报警开启 |
| 排除故障并有效复位 | 0 | 0 | 报警关闭,设备仍待机 |
表中每次反馈变化都应在相应工步发生;测试气缸伸缩时,要模拟互斥的到位信号。例如伸出到位为 TRUE 时,缩回到位必须为 FALSE,否则优先触发故障 103。
代码采用每周期统一写入输出的方式,不会因为之前某个网络曾置位电机或电磁阀而残留运行命令。实际工程还需根据阀型确认断电后的气缸行为,并在输出映射层落实硬件允许条件。
在仿真中注入异常并检查锁存
在 CODESYS 3.5 中启用 Simulation,执行 Online → Login,再通过 Debug → Start 运行程序。不同界面语言的菜单名称可能有所不同。将相关变量加入监视列表,通过在线写入设置测试值;现场联机禁止未经授权强制真实执行器输出。
先设置 xGuardOk=TRUE、xEstopOk=TRUE、xAirOk=TRUE、xRetLS=TRUE,其余动作输入为 FALSE。让启动按钮先保持 FALSE,再写入 TRUE,模拟启动沿。
依次执行以下故障注入测试:
- 工件检测超时:进入送料状态后保持
xPart=FALSE超过 5 秒,确认iStep=90、uiFault=101、xConveyor=FALSE。 - 气缸伸出超时:正常检测到工件后,设置
xRetLS=FALSE,持续保持xExtLS=FALSE超过 2 秒,确认故障码为 102。 - 反馈状态矛盾:在非故障状态同时设置
xExtLS=TRUE与xRetLS=TRUE,确认故障码为 103,无需等待定时器。 - 允许条件失效:运行期间将
xAirOk改为 FALSE,确认故障码为 104;重新设为 TRUE 后,报警仍保持。 - 气缸缩回超时:进入缩回状态后,保持
xRetLS=FALSE超过 2 秒,确认故障码为 105。
每次测试后,先排除模拟故障并完成复位,再开始下一项。不同仿真任务周期会使定时器实际触发时刻存在一个或多个扫描周期的偏差,不应把恰好 5000 ms 或 2000 ms 当作唯一验收时刻。
还需要验证故障优先级:在送料超时即将发生前,同时置位两个到位反馈,应记录故障 103。如果已经进入故障 101,再制造其他异常,原故障码应保持 101,直到有效人工复位。
验证人工复位和重新启动条件
报警确认与设备故障复位必须分开。HMI 的报警确认仅记录操作人员已看到报警,不应修改 iStep、uiFault 或恢复执行器输出。真正的复位操作必须满足 PLC 内部校验。
本示例定义六项复位条件:复位按钮出现新的上升沿、启动按钮已释放、全部普通允许条件有效、缩回到位为 TRUE、伸出到位为 FALSE、检测位置无工件。
例如,故障 102 发生时气缸可能停在中间位置,直接按复位不会成功。维护人员必须先按照设备安全作业规程确认危险能量已受控,排除机械卡滞,并通过经过评估的手动恢复措施使气缸返回允许位置。之后才能执行 PLC 人工复位。
复位验收按以下顺序操作:
- 故障仍存在时按复位,确认
iStep=90、uiFault不变。 - 恢复所有允许条件,清除检测位置工件,确认气缸缩回且伸出反馈无效。
- 释放启动和复位按钮,再重新按下复位,确认
iStep=0、uiFault=0、xAlarm=FALSE。 - 不按启动,持续观察至少 3 秒,确认电机与电磁阀命令保持 FALSE。
- 再次按下启动按钮,确认只有新的有效启动沿才能进入送料状态 10。
交付前保存一份正常循环、各类故障、故障持续、有效复位和重新启动的监视记录,并记录对应工步、故障码、定时设定与输出状态。验收标准是故障进入锁存后普通动作命令关闭、故障码不因输入自行恢复而清除、复位不触发自动运行。至于实际执行器的安全停机时间与最终位置,还必须通过独立安全回路和现场气动系统测试确认。