
PLC 与工业控制 / 系统课时
在通信超时后阻止过期命令生效
在通信超时后阻止过期命令生效
这篇用输送电机的远程启动指令,解决 HMI 掉线后旧命令在重连瞬间被执行的问题。最终实现心跳超时检测、两秒命令有效期和重连后的人工确认,让 PLC 只接受当前通信会话中的新操作。
学习目标
- 使用心跳变化和 TON 定时器识别通信超时。
- 通过命令序号、有效期和会话号拒绝过期指令。
- 验证断线、重连、旧命令重发及正常启动的控制结果。
明确哪些命令必须被拒绝
假设一台输送设备允许操作员通过 HMI 远程启动。操作员按下启动按钮时,HMI 将启动请求写入 PLC。若通信中断时请求被缓存,恢复通信后直接执行缓存值,可能造成设备意外启动。
为避免这种情况,远程启动必须同时满足三类条件。
| 检查项 | 示例规则 | 不满足时的处理 |
|---|---|---|
| 通信有效 | 心跳在 1000 ms 内发生变化 | 拒绝远程启动 |
| 会话有效 | HMI 已人工确认 PLC 当前会话号 | 拒绝旧会话命令 |
| 命令新鲜 | 新序号,且命令生成时间距 PLC 当前时间不超过 2000 ms | 丢弃过期或重复命令 |
| 设备允许 | 安全许可与设备启动联锁满足 | 不产生启动脉冲 |
这里使用两个不同的时间概念:通信超时判断 HMI 是否仍在正常交换数据;命令有效期判断当前收到的启动请求是否足够新。即使心跳正常,三秒前产生的启动请求也不能通过校验。
本例要求 HMI 与 PLC 具有经过同步的时间源,双方使用相同的 UTC 毫秒时间基准,正常时间误差控制在 100 ms 以内。若时钟同步失效,直接拒绝远程启动,不使用无法验证的时间戳。
设计心跳与重连确认机制
HMI 每 250 ms 将 HmiHeartbeat 加一。PLC 每个扫描周期检查数值是否变化;只要持续 1000 ms 未观察到新值,就认为远程通信失效。心跳应由通信任务周期更新,不能让普通业务数据的重复读取冒充通信正常。
通信恢复后,PLC 增加 PlcSession 会话号,并记录当时的命令序号作为基线。HMI 必须读取新会话号,清除断线前的待发送启动请求,由操作员重新确认远程控制权限。确认后再次按下启动按钮,才生成新的命令序号和时间戳。
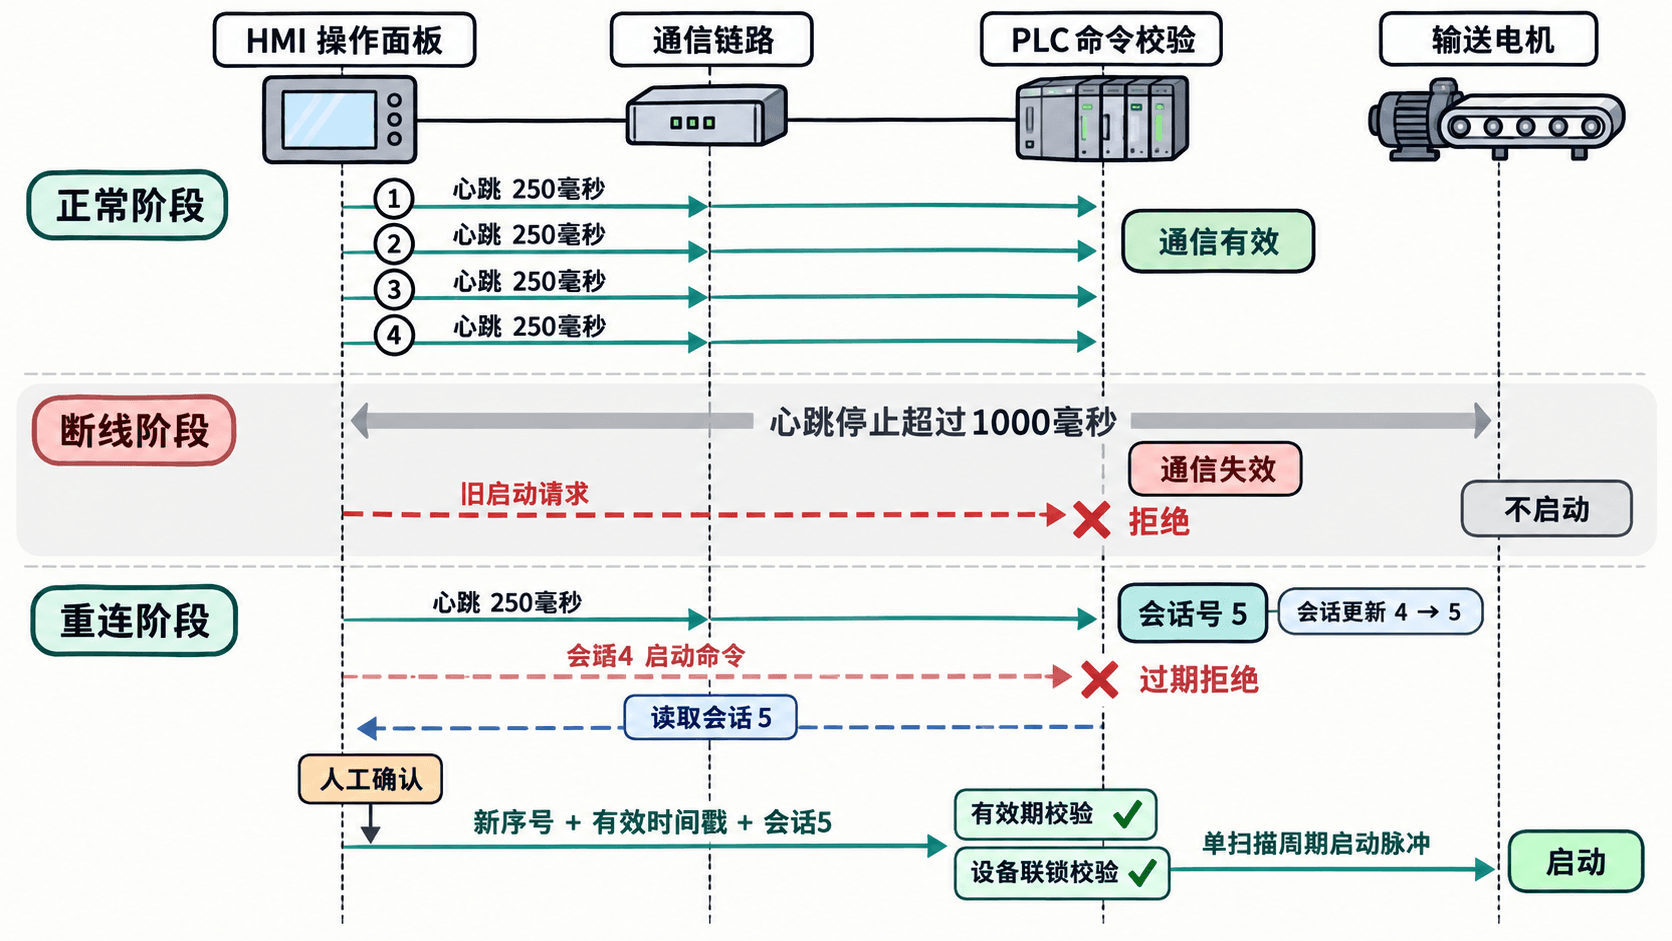
通信状态与命令授权必须分开。通信恢复只说明可以重新交换数据,不能自动恢复之前的启动授权。PlcSession 用于隔离不同连接阶段,不能让 HMI 在重连后自动补发旧启动命令。
使用 ST 校验远程启动请求
下面给出基于 IEC 61131-3 Structured Text 的 PLC 程序示例,适用于支持 TON、UDINT 和 ULINT 的运行环境。
片段示例:假设工程已将 HMI 通信变量映射到相应程序变量,PLC 时间服务每个扫描周期更新 PlcNowMs,时间同步诊断提供 ClockHealthy,设备联锁提供 SafetyPermit。时间变量统一采用 UTC 毫秒计数,具体平台的时钟读取与通信映射接口需按设备手册实现。
PROGRAM PLC_PRG
VAR
    HmiHeartbeat : UDINT;
    HmiStartSeq : UDINT;
    HmiConfirmedSession : UDINT;
    HmiIssuedMs : ULINT;
    PlcNowMs : ULINT;
    ClockHealthy : BOOL;
    SafetyPermit : BOOL;

    PlcSession : UDINT := 0;
    CommHealthy : BOOL := FALSE;
    StartPulse : BOOL := FALSE;

    HeartbeatTimer : TON;
    LastHeartbeat : UDINT := 0;
    HeartbeatSeen : BOOL := FALSE;
    WasHealthy : BOOL := FALSE;
    LastStartSeq : UDINT := 0;
    BeatChanged : BOOL;
END_VAR

// 心跳必须持续变化,固定不变的旧数据不能续期。
BeatChanged := HmiHeartbeat <> LastHeartbeat;
IF BeatChanged THEN
    HeartbeatSeen := TRUE;
END_IF;

HeartbeatTimer(IN := NOT BeatChanged, PT := T#1s);
CommHealthy := HeartbeatSeen AND NOT HeartbeatTimer.Q;

// 启动请求只输出一个PLC扫描周期的脉冲。
StartPulse := FALSE;

IF CommHealthy AND NOT WasHealthy THEN
    // 重连时更换会话,并丢弃当前缓存命令的序号。
    PlcSession := PlcSession + UDINT#1;
    LastStartSeq := HmiStartSeq;
END_IF;

IF NOT CommHealthy THEN
    LastStartSeq := HmiStartSeq;
ELSIF HmiStartSeq <> LastStartSeq THEN
    LastStartSeq := HmiStartSeq;

    // 时间戳必须来自已同步的时钟,且不能位于未来。
    IF ClockHealthy AND SafetyPermit
       AND (HmiConfirmedSession = PlcSession)
       AND (PlcNowMs >= HmiIssuedMs) THEN

        IF (PlcNowMs - HmiIssuedMs) <= ULINT#2000 THEN
            StartPulse := TRUE;
        END_IF;
    END_IF;
END_IF;

LastHeartbeat := HmiHeartbeat;
WasHealthy := CommHealthy;
END_PROGRAM
预期结果:当心跳连续变化、时钟有效、操作员已确认当前会话、设备允许启动,并且新的请求生成时间距当前不超过 2000 ms 时,StartPulse 仅在接受该请求的扫描周期为 TRUE。其他情况下保持 FALSE。
代码中有三个容易忽略的细节。
HeartbeatSeen避免 PLC 刚启动、尚未收到任何有效心跳时误判通信正常。LastStartSeq在断线和重连瞬间更新基线,使保持不变的旧请求无法再次触发。- 先确认
PlcNowMs >= HmiIssuedMs,再进行无符号整数减法,避免未来时间戳导致下溢和错误的有效期判断。
工程中还应保证同一条命令的序号、时间戳和会话信息作为一致的数据快照被读取。对于不能原子更新多个变量的通信协议,应使用命令结构、提交标志或序号前后双重读取机制,避免 PLC 读取到不同批次混合的数据。
验证通信故障和过期命令
在 PLC 仿真环境中建立测试变量,正常情况下每 250 ms 增加一次心跳,并监视 CommHealthy、PlcSession 和 StartPulse。先不要连接真实电机输出。
按照下表逐项执行,假设重连之前的会话号为 4,重连后增加到 5。
| 测试操作 | 预期结果 |
|---|---|
| 停止心跳更新超过 1000 ms | CommHealthy=FALSE,启动被拒绝 |
| 恢复心跳,但仍提交会话 4 的命令 | 会话更新为 5,旧命令被拒绝 |
| HMI 人工确认会话 5,但没有产生新的启动序号 | 不触发 StartPulse |
| 新启动请求的时间戳比当前时间早 3000 ms | 超过 2000 ms 有效期,拒绝执行 |
| 新请求时间戳位于 PLC 当前时间之后 | 拒绝执行 |
| 新请求年龄 300 ms、会话为 5、联锁正常 | StartPulse 输出一个扫描周期 |
| 重复发送相同的启动序号 | 不重复触发启动 |
ClockHealthy=FALSE 或 SafetyPermit=FALSE |
拒绝远程启动 |
调试时可以让 HMI 在启动按钮旁显示通信状态、当前会话号和命令拒绝原因。例如显示“通信已恢复,请重新确认远程控制”,而不是在重连后自动恢复之前的按钮请求。
处理设备安全与工程边界
StartPulse 只代表远程启动请求通过了通信校验,不应直接绕过电机控制功能块、急停回路、故障锁存或设备联锁。正确做法是将其送入设备命令仲裁层,再由电机控制逻辑决定是否允许启动。
另外,禁止旧启动命令与通信中断时是否立即停止已经运行的电机是两个不同问题。若工艺要求失去远程控制后停机,应另行定义运行许可撤销和安全停机策略,不能仅依靠启动脉冲被清零。
本示例的递增会话号还需要考虑 PLC 重启和计数回绕。生产工程应采用能够避免重启后会话号重复的持久化计数或启动挑战值,并在 HMI 断线后清除待发送命令,禁止自动重放。对于不能保证双方时钟同步的系统,可以改用 PLC 签发的一次性挑战与短时确认窗口,但不能把 PLC 收到报文的时间直接当作命令生成时间。
这样,通信恢复只能恢复数据交换能力;真正的远程启动仍要经过新会话确认、命令有效期检查和设备联锁,避免历史操作在重连瞬间意外生效。