
PLC 与工业控制 / 系统课时
设计故障复位后的重新启动条件
设计故障复位后的重新启动条件
输送设备发生故障后,即使传感器恢复正常,也不能立即恢复电机运行。本课通过故障锁存、报警确认、人工复位和启动沿检测,设计一套可在 PLC 中实现的恢复逻辑,确保故障解除后设备仍保持停止,只有操作员重新发出有效启动指令才允许运行。
学习目标
- 区分故障解除、报警确认、故障复位和重新启动四种操作的不同作用。
- 设计故障状态到待机状态的受控转移条件,阻止设备自动重启。
- 使用 IEC 61131-3 结构化文本实现恢复逻辑,并通过扫描周期测试验证结果。
区分故障解除、确认和复位
假设一条输送线配有电机、故障检测信号、启动按钮、停止按钮、报警确认按钮和故障复位按钮。电机运行过程中发生过载故障,PLC 必须停止输出并锁存故障状态。
现场常见的错误是直接使用当前故障信号控制运行许可:故障出现时停止,故障信号消失后重新允许输出。如果原来的运行请求仍然有效,电机就可能在无人重新启动的情况下恢复运转。
应当把以下操作分开处理:
| 操作 | 触发条件 | 允许改变的内容 |
|---|---|---|
| 故障解除 | 过载、传感器异常等实际原因消失 | 当前故障信号恢复正常,不自动解除状态锁存 |
| 报警确认 | 操作员按下确认按钮 | 清除未确认标志,不改变运行状态 |
| 故障复位 | 故障解除且恢复条件满足后,操作员按下复位按钮 | 将故障状态转为待机,不启动电机 |
| 重新启动 | 待机状态下产生新的有效启动上升沿 | 将待机状态转为运行 |
这里采用必须先确认报警、再执行复位的控制策略。这是本案例明确规定的工艺要求,并非所有 PLC 系统都必须如此。即使其他设备允许直接复位,也不能将报警确认或故障信号消失等同于启动命令。
规定状态转移和启动许可
使用三个状态即可描述最小控制模型:待机 IDLE=0、运行 RUNNING=10、故障 FAULT=90。
正常情况下,待机接收到有效启动上升沿进入运行,运行时按下停止按钮返回待机。运行中或待机时检测到故障,立即进入故障状态。故障状态只能在恢复条件全部满足后转入待机,不能直接跳转运行。
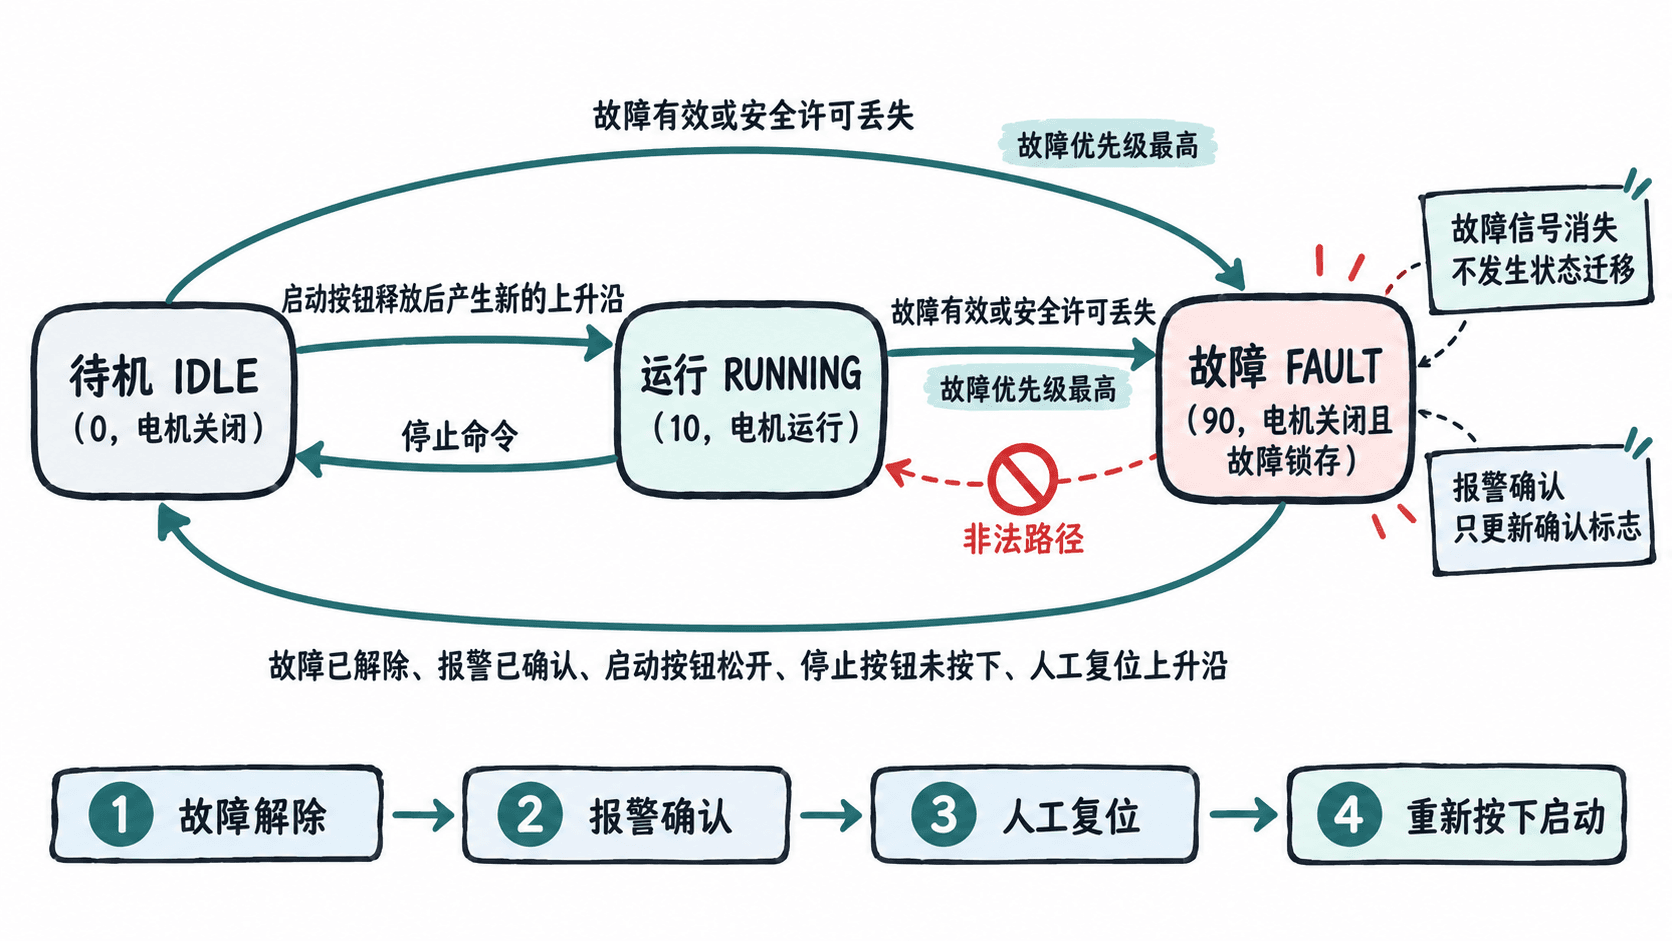
针对故障到待机的转移,定义以下五项条件必须同时成立:
FaultActive=FALSE,当前故障原因已经解除。SafetyOK=TRUE,安全系统提供允许设备运行的状态信号。AlarmUnacked=FALSE,操作员已经确认故障报警。StartCmd=FALSE且StopCmd=FALSE,启动按钮处于松开状态,停止按钮未按下。ResetCmd产生新的上升沿,而不是复位按钮长期保持按下。
满足条件后只能进入 IDLE。PLC 还必须在待机状态实际观察到启动按钮处于松开状态,才允许后续启动上升沿生效。这样可以避免上电时启动按钮已经按住、故障恢复时按钮粘连等情况引起非预期启动。
故障优先级必须高于停止、复位和启动。若同一扫描周期内同时出现故障与启动命令,最终必须进入故障状态,电机输出为 FALSE。
在 PLC 周期任务中实现恢复逻辑
下面使用 IEC 61131-3 Structured Text 编写完整控制程序,适用于支持标准 R_TRIG 上升沿功能块的 PLC 编程环境。不同厂商的任务绑定与物理 I/O 映射方式不同,示例中的输入变量需要在具体工程中连接至实际信号或仿真监视变量。
约定 StartCmd、StopCmd、AckCmd 和 ResetCmd 为按钮按下时的逻辑 TRUE,FaultActive=TRUE 表示存在故障,SafetyOK=TRUE 表示安全系统给出了运行许可。所有命令均使用已经完成必要滤波的逻辑信号。
PROGRAM PRG_Conveyor
VAR
    StartCmd : BOOL;
    StopCmd : BOOL;
    AckCmd : BOOL;
    ResetCmd : BOOL;
    FaultActive : BOOL;
    SafetyOK : BOOL;
    RunOutput : BOOL;
    AlarmUnacked : BOOL := FALSE;
    StartArmed : BOOL := FALSE;
    State : INT := 0; // 0=待机,10=运行,90=故障
    StartRise : R_TRIG;
    AckRise : R_TRIG;
    ResetRise : R_TRIG;
END_VAR

// 每个扫描周期均更新沿检测实例,避免按钮保持导致重复触发
StartRise(CLK := StartCmd);
AckRise(CLK := AckCmd);
ResetRise(CLK := ResetCmd);

IF FaultActive OR NOT SafetyOK THEN
    // 故障首次锁存时产生待确认报警
    IF State <> 90 THEN
        AlarmUnacked := TRUE;
    END_IF;
    State := 90;
    StartArmed := FALSE;
ELSIF State = 90 THEN
    StartArmed := FALSE;
    // 复位只能回待机,且不能与本次报警确认同时生效
    IF ResetRise.Q AND NOT AlarmUnacked
       AND NOT StartCmd AND NOT StopCmd THEN
        State := 0;
    END_IF;
    IF AckRise.Q THEN
        AlarmUnacked := FALSE;
    END_IF;
ELSIF StopCmd THEN
    State := 0;
    StartArmed := FALSE;
ELSIF State = 0 THEN
    // 必须先观察到启动按钮松开,才能接受新的按下沿
    IF NOT StartCmd THEN
        StartArmed := TRUE;
    END_IF;
    IF StartArmed AND StartRise.Q THEN
        State := 10;
        StartArmed := FALSE;
    END_IF;
END_IF;

// 输出再次受实时故障、许可和停止命令约束
RunOutput := (State = 10) AND NOT FaultActive
             AND SafetyOK AND NOT StopCmd;
END_PROGRAM
预期结果:在 SafetyOK=TRUE、没有故障且输入按钮初始松开的情况下,PLC 先在待机扫描周期置位 StartArmed。随后按下启动按钮,State 变为 10,RunOutput=TRUE。发生故障后,State 立即变为 90,RunOutput=FALSE。即使故障消失,状态仍保持 90,直到完成确认和复位。
这里有三个容易遗漏的实现细节。
首先,三个 R_TRIG 实例在每次扫描中无条件执行,不能只在故障状态内调用,否则按钮释放过程可能无法更新内部历史值。
其次,StartArmed 初始为 FALSE,故障或停止时也会清零。只有进入待机并检测到启动按钮松开,才重新具备启动资格。这一条件专门防止启动按钮上电时已经保持高电平所造成的非预期启动。
最后,State 不应被配置成掉电后自动恢复运行的保持变量。设备重新上电时从待机开始,并重新检查启动许可;真实项目还应依据设备风险评估设计掉电恢复、输出失效和通信中断时的安全行为。
用故障注入验证恢复顺序
在 PLC 仿真环境中,将程序添加到周期任务,使用监视表修改输入变量。以下测试按每次修改后至少执行一个完整扫描周期进行,按钮脉冲需要经历先 FALSE 后 TRUE 的变化。
| 测试动作 | 预期状态 | 电机输出 |
|---|---|---|
| 上电,启动按钮保持按下 | IDLE | FALSE |
| 松开启动,再重新按下 | RUNNING | TRUE |
运行时令 FaultActive=TRUE |
FAULT | FALSE |
仅令 FaultActive=FALSE |
FAULT | FALSE |
| 按报警确认,未按复位 | FAULT | FALSE |
| 启动按钮按住时尝试复位 | FAULT | FALSE |
| 松开启动和复位按钮,再按复位 | IDLE | FALSE |
| 待机后重新按下启动按钮 | RUNNING | TRUE |
执行复位前,应先保证复位按钮回到 FALSE,再产生新的上升沿。若复位按钮一直按住,ResetRise.Q 不会重复产生脉冲,故障解除后也不会自动复位。
还需要单独验证两个边界场景:
- 在运行期间同时置位
FaultActive和StartCmd,预期故障优先,RunOutput=FALSE。 - 在故障状态下同时按下报警确认与复位按钮,若此前报警尚未确认,预期本次不复位;释放复位按钮后重新按下,才允许转入待机。
区分控制复位与安全复位
普通设备故障复位、故障报警确认和安全功能复位不能混为一谈。例如,安全门打开后,安全系统可能要求门重新关闭并通过专用复位装置完成手动复位;即使安全系统重新给出 SafetyOK=TRUE,普通 PLC 仍必须要求新的有效启动命令。
对于接触器粘连、驱动器异常、急停回路故障等情况,还应根据风险评估增加外部安全反馈和故障诊断。不能仅因为软件变量恢复正常,就认定设备已经具备安全运行条件。
本案例的验收标准很明确:故障解除只改变故障输入,报警确认只改变确认标志,人工复位只能回到待机,电机重新运行必须由待机状态下一个新产生的有效启动指令触发。