
可观测性与稳定性 / 系统课时
在 Kubernetes 部署 Collector
在 Kubernetes 部署 Collector
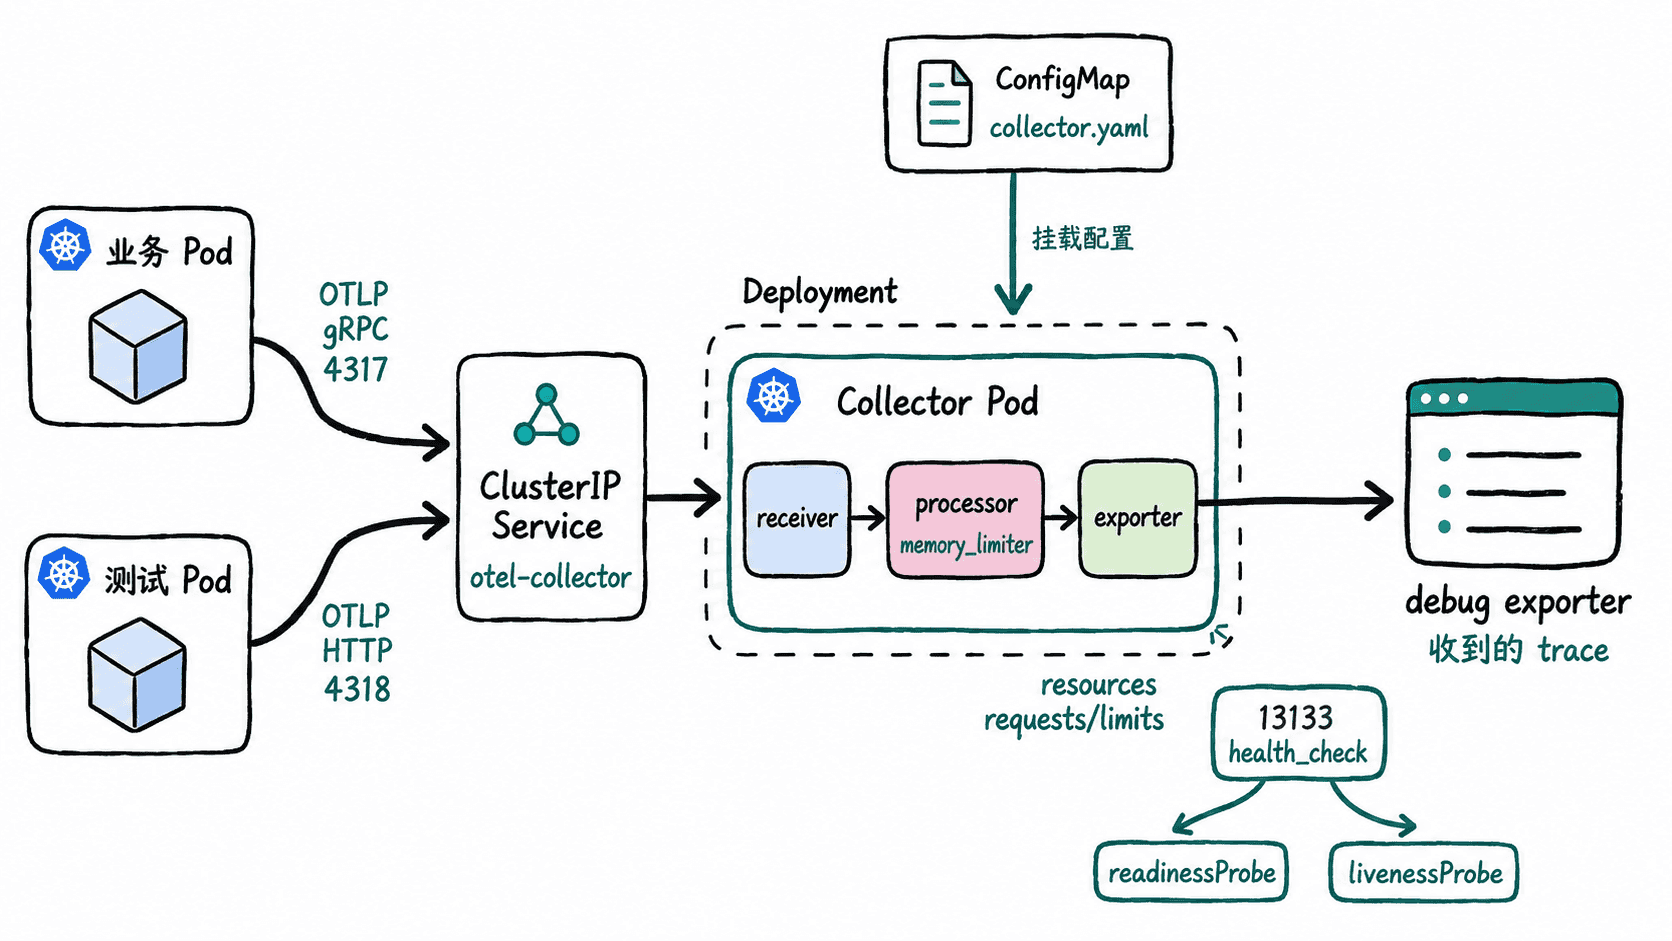
本课把 OpenTelemetry Collector 作为集群内基础服务部署起来:配置由 ConfigMap 管理,实例由 Deployment 维护,Service 提供稳定 OTLP 地址,并用资源限制和健康检查约束运行边界。最后会从临时 Pod 发送一条 trace,确认链路真正打通。
学习目标
- 能用 ConfigMap、Deployment 与 Service 组成最小可运行的 Collector 部署。
- 能为 Collector 设置资源请求、内存限制器与健康探针,避免无边界占用。
- 能从集群内 Pod 通过 OTLP 发送测试 trace,并从 Collector 日志确认接收成功。
先把资源关系理清
ConfigMap 保存 Collector 的流水线配置,Deployment 负责维持 Collector Pod,Service 则把易变化的 Pod IP 隔离在稳定 DNS 后面。应用只需要知道 Service 名称,不应该直接绑定某个 Collector Pod 的地址。
资源限制也要和 Collector 内部保护配合:Kubernetes 的 resources.limits.memory 是容器外部硬边界,memory_limiter 则在 Collector 内部提前施加压力控制。两者之间留出余量,能够减少容器触发 OOMKill 的概率。
创建最小可运行清单
下面示例固定使用 otel/opentelemetry-collector-k8s:0.159.0。生产环境应由团队统一维护镜像版本,不要长期依赖 latest。把内容保存为 otel-collector.yaml。
apiVersion: v1
kind: Namespace
metadata:
  name: observability
---
apiVersion: v1
kind: ConfigMap
metadata:
  name: otel-collector
  namespace: observability
data:
  collector.yaml: |
    receivers:
      otlp:
        protocols:
          grpc:
            endpoint: 0.0.0.0:4317
          http:
            endpoint: 0.0.0.0:4318

    processors:
      memory_limiter:
        check_interval: 1s
        limit_mib: 200
        spike_limit_mib: 40
      batch: {}

    exporters:
      debug:
        verbosity: normal

    extensions:
      health_check:
        endpoint: 0.0.0.0:13133

    service:
      extensions: [health_check]
      pipelines:
        traces:
          receivers: [otlp]
          processors: [memory_limiter, batch]
          exporters: [debug]
---
apiVersion: apps/v1
kind: Deployment
metadata:
  name: otel-collector
  namespace: observability
spec:
  replicas: 1
  selector:
    matchLabels:
      app: otel-collector
  template:
    metadata:
      labels:
        app: otel-collector
    spec:
      containers:
        - name: otel-collector
          image: otel/opentelemetry-collector-k8s:0.159.0
          args:
            - --config=/conf/collector.yaml
          ports:
            - name: otlp-grpc
              containerPort: 4317
            - name: otlp-http
              containerPort: 4318
            - name: health
              containerPort: 13133
          resources:
            requests:
              cpu: 100m
              memory: 128Mi
            limits:
              cpu: 500m
              memory: 256Mi
          readinessProbe:
            httpGet:
              path: /
              port: health
            initialDelaySeconds: 2
            periodSeconds: 5
          livenessProbe:
            httpGet:
              path: /
              port: health
            initialDelaySeconds: 5
            periodSeconds: 10
          volumeMounts:
            - name: config
              mountPath: /conf
              readOnly: true
      volumes:
        - name: config
          configMap:
            name: otel-collector
---
apiVersion: v1
kind: Service
metadata:
  name: otel-collector
  namespace: observability
spec:
  selector:
    app: otel-collector
  ports:
    - name: otlp-grpc
      port: 4317
      targetPort: otlp-grpc
    - name: otlp-http
      port: 4318
      targetPort: otlp-http
这份配置只建立 traces 流水线:OTLP receiver 接收数据,memory_limiter 和 batch 处理后交给 debug exporter。健康探针走独立的 13133 端口,因此业务 OTLP 端口不可用时不会被探针配置掩盖。
执行部署:
kubectl apply -f otel-collector.yaml预期输出(首次创建时):
namespace/observability created
configmap/otel-collector created
deployment.apps/otel-collector created
service/otel-collector created
验证工作负载与 Service
先确认 Deployment 已完成滚动,再检查 Pod 与 Service。Pod 名称、ClusterIP 和时间属于动态值,实际结果会不同。
kubectl rollout status deployment/otel-collector -n observability
kubectl get pod -n observability -l app=otel-collector
kubectl get service otel-collector -n observability
预期输出形态:
deployment "otel-collector" successfully rolled out
NAME                              READY   STATUS    RESTARTS   AGE
otel-collector-<ID>               1/1     Running   0          <TIME>
NAME             TYPE        CLUSTER-IP   EXTERNAL-IP   PORT(S)             AGE
otel-collector   ClusterIP   <IP>         <none>        4317/TCP,4318/TCP   <TIME>
如果 Pod 反复重启,优先执行 kubectl logs -n observability deployment/otel-collector 检查配置解析错误;如果 Pod 正常但 Service 不通,再检查 Service selector 是否与 Pod 标签一致。
从 Pod 验证 OTLP 通路
用官方 telemetrygen 镜像在同一 namespace 启动一次性 Pod,向 Collector 的 Service DNS 发送一条 trace。这里使用 OTLP gRPC,所以目标端口是 4317。
kubectl run otlp-smoke \
  -n observability \
  --rm -i \
  --restart=Never \
  --image=ghcr.io/open-telemetry/opentelemetry-collector-contrib/telemetrygen:v0.158.0 \
  -- traces \
  --otlp-insecure \
  --otlp-endpoint otel-collector.observability.svc.cluster.local:4317 \
  --traces 1 \
  --service k8s-smoke
预期输出会包含生成成功信息,日志格式可能随版本变化:
... traces generated ... "traces": 1 ...
pod "otlp-smoke" deleted
随后在 Collector 日志中确认 service.name 已出现:
kubectl logs -n observability deployment/otel-collector --tail=100 | grep 'k8s-smoke'预期输出至少包含一行带有 service.name=k8s-smoke 的记录:
... ResourceTraces ... service.name=k8s-smoke ...能看到这一行,才说明验证覆盖了“测试 Pod → Kubernetes Service → Collector OTLP receiver → traces pipeline”,而不仅仅是 Pod 处于 Running。生产接入时再把 debug exporter 替换为真实后端 exporter,并继续保留资源边界与健康检查。