
可观测性与稳定性 / 系统课时
规划版本与兼容策略
规划版本与兼容策略
OpenTelemetry 的升级风险通常不来自某一个组件本身,而来自 SDK、自动埋点、Collector、语义约定和后端之间的契约变化。本篇建立一套可执行的版本基线、升级顺序和回归检查方法,让升级可以分阶段验证并随时回退。
学习目标
- 建立 SDK、Instrumentation、Collector、语义约定与后端的版本基线
- 用端到端契约而不是单个版本号判断兼容性
- 设计可回退的逐层升级与回归验证流程
先把兼容性看成一条链路
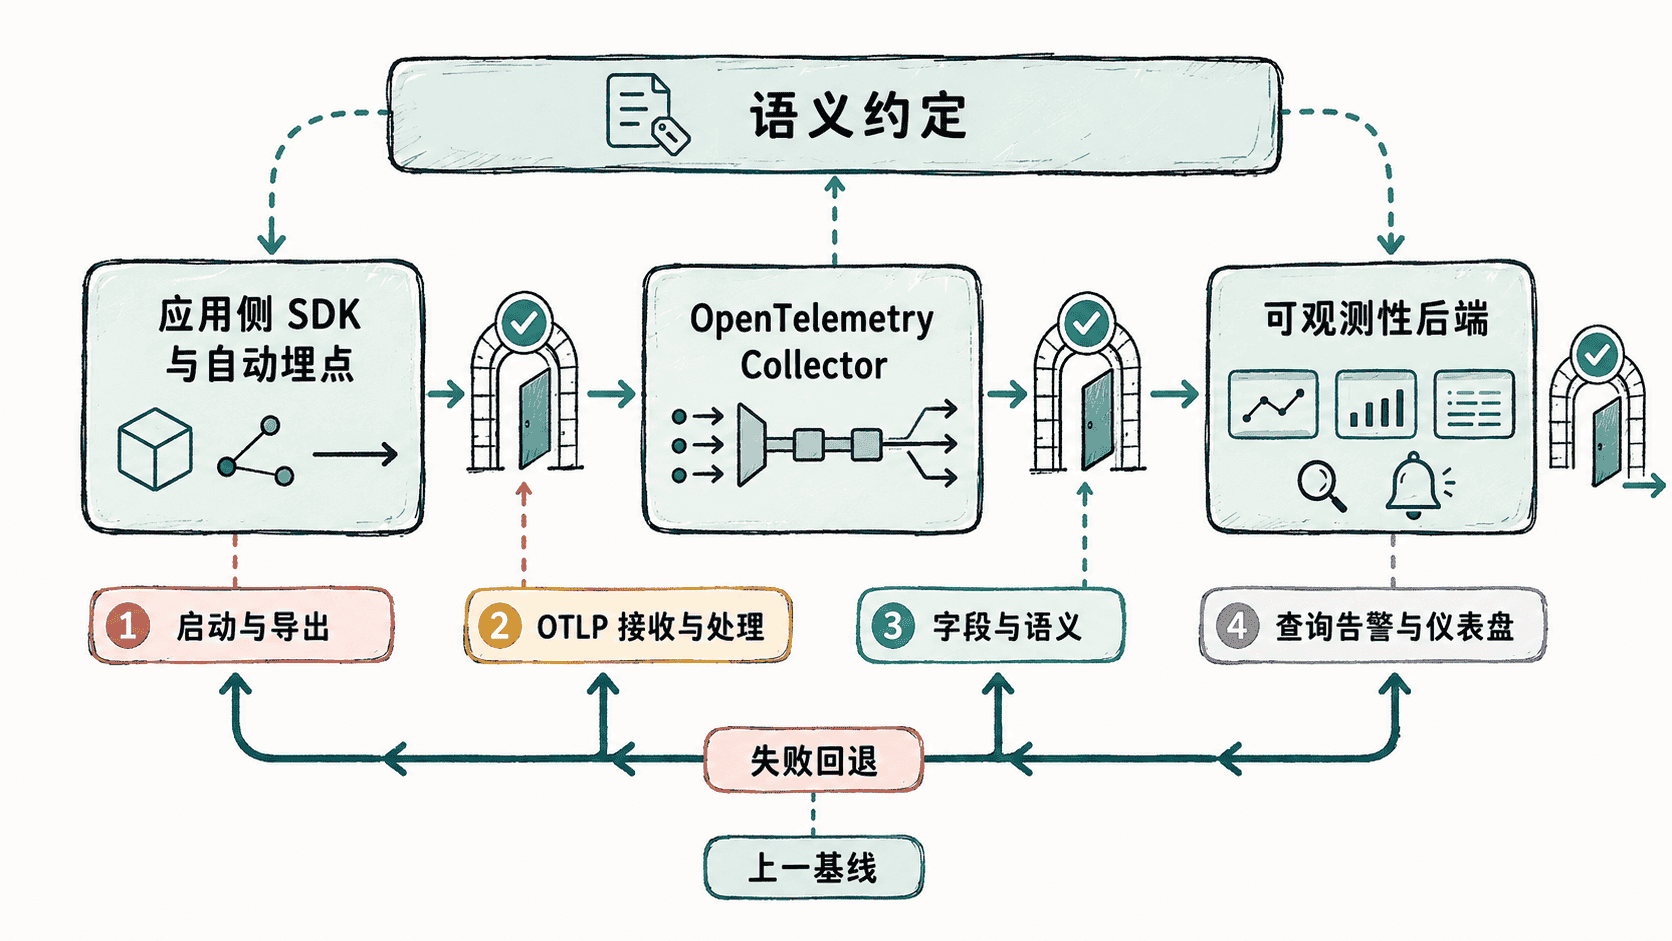
应用侧负责生成遥测数据,Collector 负责接收、处理和导出,后端负责解析、存储和查询;语义约定则决定 Span 名称、属性键、状态等数据形状。任何一层升级,都可能让下游查询、告警或仪表盘失去原先依赖的字段。
因此不要只问“SDK 能否升级”,而要同时回答四个问题:应用是否还能启动并导出;Collector 是否接受当前 OTLP 数据与配置;语义字段是否发生变化;后端是否仍能正确展示和查询这些字段。
建立一份可审计的版本基线
版本清单要记录“实际部署组合”,而不是只记一个 OpenTelemetry 总版本。下面的 YAML 不是 Collector 配置,而是一份可以放进代码仓库的兼容基线文件;尖括号值在升级前替换为当前环境的真实版本。
baseline:
  sdk: "<SDK_VERSION>"
  instrumentation: "<INSTRUMENTATION_VERSION>"
  collector: "<COLLECTOR_VERSION>"
  semanticConventions: "<SEMCONV_VERSION>"
  backend: "<BACKEND_VERSION>"

contractChecks:
  - application-starts
  - traces-export-successfully
  - collector-pipeline-accepts-data
  - critical-span-names-and-attributes-preserved
  - dashboards-alerts-and-searches-still-work
验证这份清单时,SDK 与自动埋点版本从构建依赖或制品清单读取,Collector 从部署镜像或二进制读取,语义约定核对当前 instrumentation 实际发出的字段,后端则以厂商或开源项目支持矩阵为准。不要用“最新版”替代具体版本。
例如,已安装 Collector 二进制时可以先确认实际版本:
otelcol-contrib --version预期结果
命令成功退出,并显示当前 Collector 版本 <COLLECTOR_VERSION>。输出格式可能因发行版不同而略有差异,真正需要写入基线的是实际版本号,而不是命令前缀或额外说明文字。
按风险拆分升级
一次只改变一个高风险变量。先冻结当前基线,再阅读目标版本的 release notes、breaking changes 与迁移说明,然后选择 SDK/Instrumentation、Collector、语义约定、后端中的一层升级。每完成一层,都执行同一组回归用例。
- 保留当前镜像、依赖锁文件和 Collector 配置,确保可以回滚。
- 在测试或少量实例上升级单层组件,不同时改采样、处理器和导出目标。
- 发送固定的测试请求,比较升级前后的 Trace 数量、父子关系、Span 名称、关键属性和错误状态。
- 执行后端中的查询、告警和仪表盘回归,确认没有依赖旧字段。
- 通过后再扩大流量;失败则回退并记录是协议、配置、语义还是后端解析问题。
给兼容性设置明确的通过标准
升级通过标准应落在可观察结果上:同一业务请求仍能形成完整 Trace;关键业务 Span 仍能找到;错误请求仍被标记;Collector 无持续导出失败;核心查询和告警返回符合预期。若需要迁移字段,应先让新旧查询并存,再删除旧字段依赖。
真正可维护的版本策略不是长期锁死,而是让“当前组合、目标组合、验证证据、回退方法”都可追溯。这样即使 SDK、Collector、语义约定和后端独立演进,也能把兼容风险限制在一次可验证的变更内。