
React / 系统课时
完善权限与校验
完善权限与校验
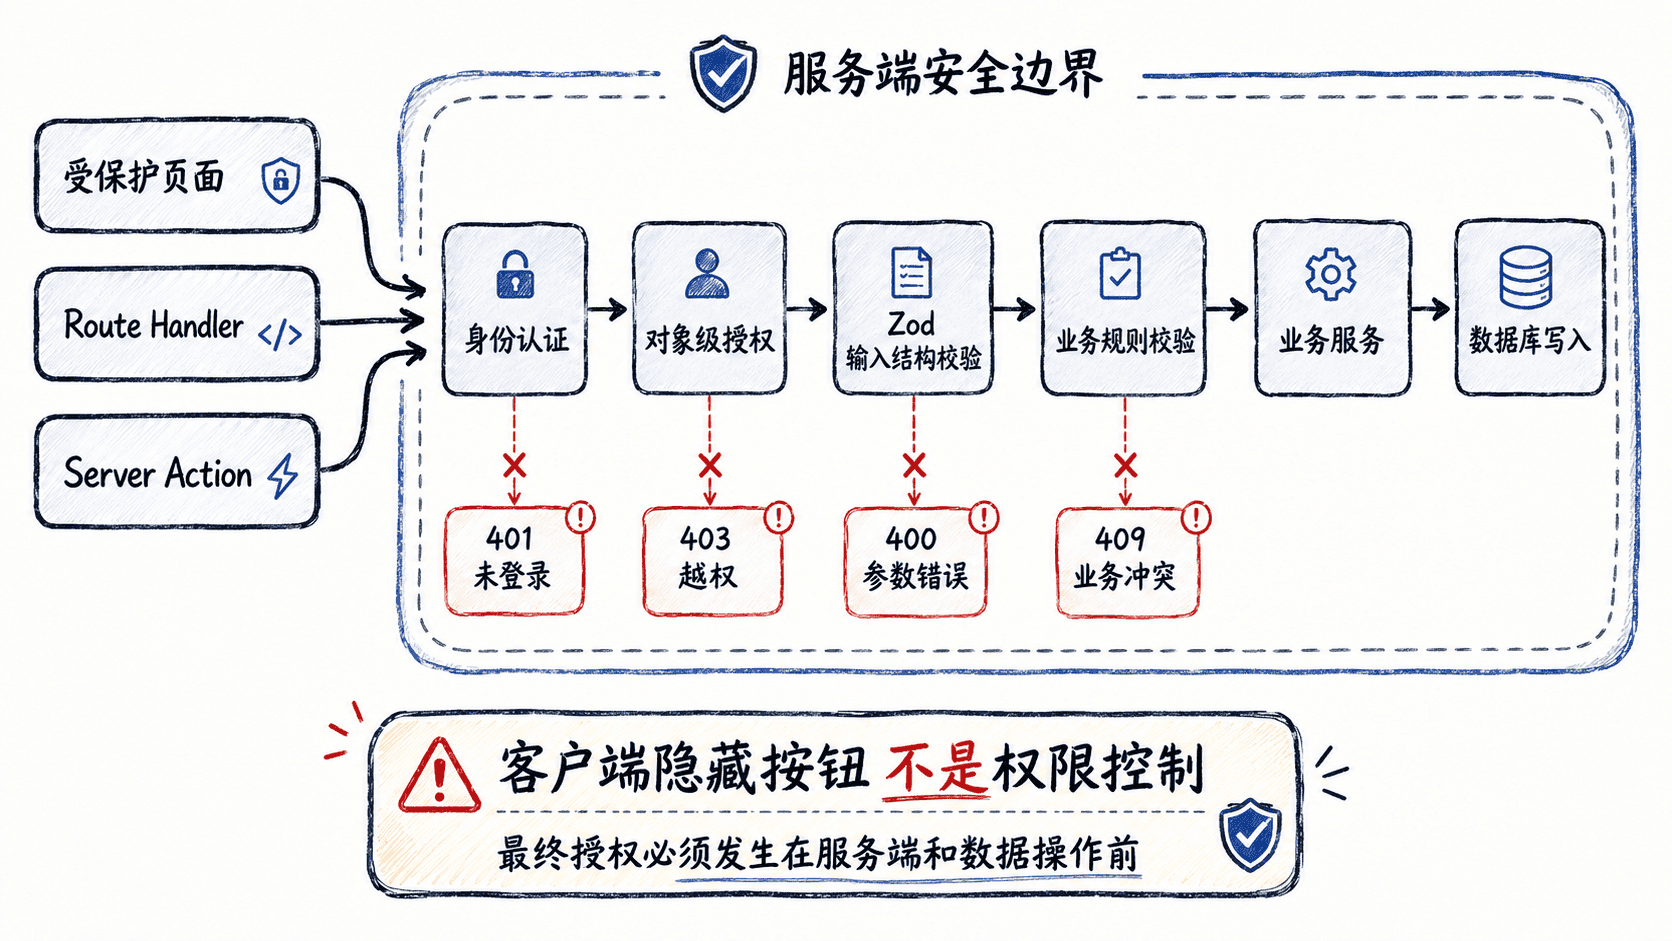
权限与校验的目标不是“让按钮消失”,而是保证无论请求来自页面、Route Handler 还是 Server Action,服务端都用同一套规则判断“谁能对什么数据做什么”,并在写入前拒绝非法状态和越权操作。
学习目标
- 区分身份认证、对象级授权、输入结构校验和业务规则校验
- 在服务端入口与数据写入边界执行统一的权限判断
- 用稳定的状态码和错误码验证未登录、越权、非法输入与业务冲突
把校验拆成四层
一个写请求至少要经过四层检查。先确认调用者身份,再判断他是否有权操作目标对象;随后校验请求结构和字段范围,最后检查“归档内容不能再次发布”这类业务规则。客户端校验可以改善体验,但不能作为安全边界,因为请求可以绕过页面直接发送。
在 Route Handler 中落实服务端规则
下面是片段示例,假设项目已经提供 auth()、Prisma 客户端 db,安装了 zod,并把用户角色扩展到 session.user.role。重点是检查顺序,而不是某个认证库的具体配置。
import { z } from "zod";
import { auth } from "@/auth";
import { db } from "@/lib/db";

const ParamsSchema = z.object({
  id: z.string().uuid(),
});

const BodySchema = z.object({
  title: z.string().trim().min(1).max(120),
  status: z.enum(["draft", "published"]),
});

export async function PATCH(
  request: Request,
  { params }: { params: Promise<{ id: string }> },
) {
  const session = await auth();
  if (!session?.user?.id) {
    return Response.json({ code: "unauthenticated" }, { status: 401 });
  }

  const parsedParams = ParamsSchema.safeParse(await params);
  const parsedBody = BodySchema.safeParse(
    await request.json().catch(() => null),
  );
  if (!parsedParams.success || !parsedBody.success) {
    return Response.json({ code: "invalid_request" }, { status: 400 });
  }

  const post = await db.post.findUnique({
    where: { id: parsedParams.data.id },
    select: { ownerId: true, status: true },
  });
  if (!post) {
    return Response.json({ code: "not_found" }, { status: 404 });
  }

  const isAdmin = session.user.role === "admin";
  if (!isAdmin && post.ownerId !== session.user.id) {
    return Response.json({ code: "forbidden" }, { status: 403 });
  }

  if (post.status === "archived") {
    return Response.json({ code: "post_archived" }, { status: 409 });
  }

  const updated = await db.post.update({
    where: { id: parsedParams.data.id },
    data: parsedBody.data,
    select: { id: true, title: true, status: true },
  });

  return Response.json({ post: updated }, { status: 200 });
}
这段代码把用户提交的 userId 完全排除在可信输入之外,权限主体只来自服务端会话。若 ownerId 或状态可能被其他事务并发修改,应把“读取、授权、写入”放进事务,或把授权条件直接放进更新谓词,避免检查通过后数据又发生变化。
让页面和数据操作复用同一规则
页面层可以先做登录检查和可见性控制,例如未登录时跳转登录页、无权限时返回 404;但真正修改数据的 Server Action、Route Handler 或服务方法仍要再次授权。不要把“这个页面进不去”当成“这个接口不会被调用”。
更稳妥的做法是把 updatePostForUser(user, input) 这类业务函数放在服务端模块中,让不同入口都调用它。函数内部负责对象级授权与业务规则,入口层只负责读取请求、转换输入以及把领域错误映射成 HTTP 响应或页面状态。这样规则不会因为新增入口而漏掉。
验证所有失败路径
完成实现后,不只测试管理员成功更新,还要覆盖拒绝路径。至少确认下面这些结果与接口约定一致。
| 场景 | 预期结果 |
|---|---|
| 未登录 | 401,错误码 unauthenticated |
id 或请求体不合法 |
400,错误码 invalid_request |
| 目标数据不存在 | 404,错误码 not_found |
| 普通用户修改他人数据 | 403,错误码 forbidden |
| 归档数据再次修改 | 409,错误码 post_archived |
| 合法用户修改自己的数据 | 200,仅返回允许暴露的字段 |
最终应形成一条可重复的安全规则:客户端负责体验,服务端负责信任;每次写入都重新确认身份、对象权限、输入结构和业务状态,数据库只接收已经通过这些检查的数据。