
React / 系统课时
防范常见 Web 风险
防范常见 Web 风险
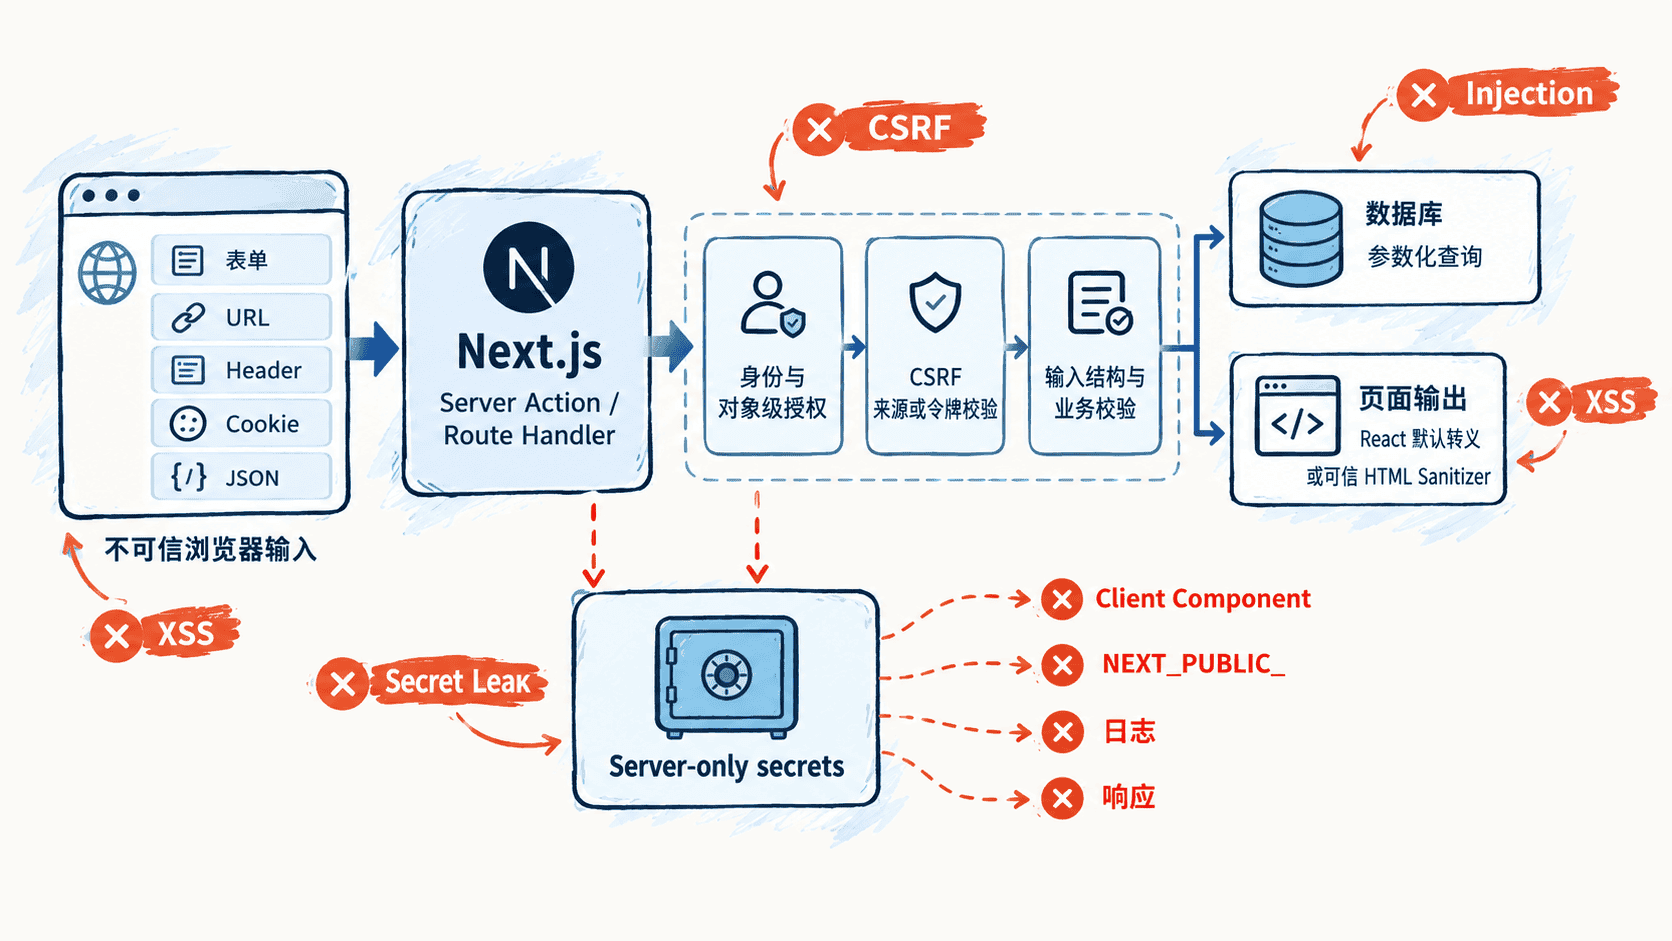
Web 安全的关键不是记住攻击名词,而是明确哪些输入不可信、哪些操作必须在服务端校验,以及数据进入 HTML、数据库和日志前要经过什么保护。本课聚焦 XSS、CSRF、注入和敏感信息泄露四类高频风险。
学习目标
- 能识别 XSS、CSRF、注入和敏感信息泄露各自利用的信任边界
- 能在 Route Handler 中落实来源检查、输入校验和参数化查询
- 能避免把服务端秘密、令牌或未处理的富文本送进浏览器
先把信任边界画清楚
浏览器传来的表单、URL、Header、Cookie 和 JSON 都可能被攻击者控制;服务器从这些数据推导出的资源 ID 也不能自动视为“已授权”。安全检查应位于真正执行读写的服务端边界,而不是只依赖按钮禁用、前端校验或隐藏字段。
XSS:不要把不可信字符串当成代码
React 把普通 JSX 插值按文本处理,这能覆盖大量常见 XSS 场景;风险通常出现在主动绕过这层保护时,例如把用户内容交给 dangerouslySetInnerHTML、拼接脚本或允许未经校验的危险 URL。若业务必须展示用户提交的富文本,应使用成熟的 HTML Sanitizer,并按允许列表保留标签和属性。
CSP 可以降低部分脚本注入的影响,但它属于纵深防御,不能替代正确的输出编码和 HTML 清洗。服务端存储“看起来没问题”的字符串,也不代表它在未来某个 HTML、URL 或脚本上下文中一定安全。
CSRF 与注入:在写操作入口阻断
使用 Cookie 维持登录态时,浏览器可能自动携带凭据,因此修改数据的请求需要 CSRF 防护。Server Action 有框架级来源限制,但自定义 Route Handler 仍应结合认证方案选择同源检查、CSRF Token 和合适的 Cookie 策略;仅设置 SameSite 不应被当成唯一防线。
下面是一个 Route Handler 片段示例,演示严格来源检查、输入校验和参数化 SQL。它假设项目已安装 postgres,数据库已有 profiles(id, display_name) 表,并设置了服务端环境变量 APP_ORIGIN 与 DATABASE_URL;真实业务还必须在写入前完成登录态和对象级授权。
// app/api/profile/route.ts
import postgres from 'postgres';

const appOrigin = process.env.APP_ORIGIN;
const databaseUrl = process.env.DATABASE_URL;

if (!appOrigin || !databaseUrl) {
  throw new Error('Missing server environment variables');
}

const sql = postgres(databaseUrl);

export async function POST(request: Request) {
  const origin = request.headers.get('origin');

  // 浏览器写请求只接受预期来源;生产系统还应结合认证方案处理 CSRF Token。
  if (origin !== appOrigin) {
    return Response.json({ error: 'forbidden' }, { status: 403 });
  }

  let body: unknown;
  try {
    body = await request.json();
  } catch {
    return Response.json({ error: 'invalid json' }, { status: 400 });
  }

  if (
    typeof body !== 'object' ||
    body === null ||
    !('displayName' in body) ||
    typeof body.displayName !== 'string'
  ) {
    return Response.json({ error: 'invalid input' }, { status: 400 });
  }

  const displayName = body.displayName.trim();
  if (displayName.length < 2 || displayName.length > 50) {
    return Response.json({ error: 'invalid input' }, { status: 400 });
  }

  // postgres tagged template 会把值作为参数绑定,而不是拼进 SQL 文本。
  const [profile] = await sql<{ id: number; display_name: string }[]>`
    INSERT INTO profiles (display_name)
    VALUES (${displayName})
    RETURNING id, display_name
  `;

  return Response.json({ profile }, { status: 201 });
}
预期结果
合法同源请求且 displayName 长度为 2~50 个字符时:HTTP 201,并返回新建 profile。
来源不匹配时:HTTP 403。
JSON 无法解析或输入结构不合法时:HTTP 400。
参数化查询解决的是“值被解释为 SQL 语法”的问题,不应再用字符串拼接把用户输入塞回查询。表名、列名、排序字段等无法普通参数化的结构性片段,应由服务端允许列表决定,不能直接接受客户端任意字符串。
敏感信息只留在服务端
数据库密码、私钥、第三方 API Secret 和会话签名密钥只能存在于服务端环境。Next.js 中带 NEXT_PUBLIC_ 前缀的变量会被设计为可供浏览器使用,因此其中不能放秘密;同样不要通过 Client Component props、JSON 响应、HTML、Source Map 或日志把秘密间接暴露出去。
日志也要按不可信输出处理。不要记录完整 Authorization、Cookie、密码、重置令牌和数据库连接串;错误响应对客户端给稳定的公开信息,详细堆栈和内部标识留在受控的服务端日志中。
安全实现的共同原则是:客户端永远可被绕过,真正的授权、校验和数据访问控制必须在服务端执行。框架提供的默认转义和来源限制能减少风险,但无法替代参数化查询、最小化秘密暴露、持续更新依赖和针对业务对象的授权检查。