
React / 系统课时
处理跨域请求
处理跨域请求
跨域问题的关键不是“接口能否被请求”,而是浏览器是否允许页面读取响应。本节用 Next.js Route Handler 为指定前端配置 CORS,处理预检请求,并用 curl 验证响应头是否完整。
学习目标
- 解释同源策略、CORS 与预检请求之间的关系
- 为指定来源实现
OPTIONS与实际请求的 CORS 响应 - 通过响应头验证配置,并识别 CORS 不能替代鉴权的边界
浏览器为什么会拦截跨域响应
浏览器会比较页面来源与目标接口的协议、主机和端口;只要其中一项不同,就属于跨源请求。CORS 通过响应头告诉浏览器哪些来源、方法和请求头可以被放行。Next.js Route Handler 使用标准 Web Request、Response API,也支持显式处理 OPTIONS。:contentReference[oaicite:0]{index=0}
当请求包含 Authorization、非简单 Content-Type 等条件时,浏览器通常会先发送预检请求。只有预检响应满足要求,浏览器才继续发送真正的业务请求。
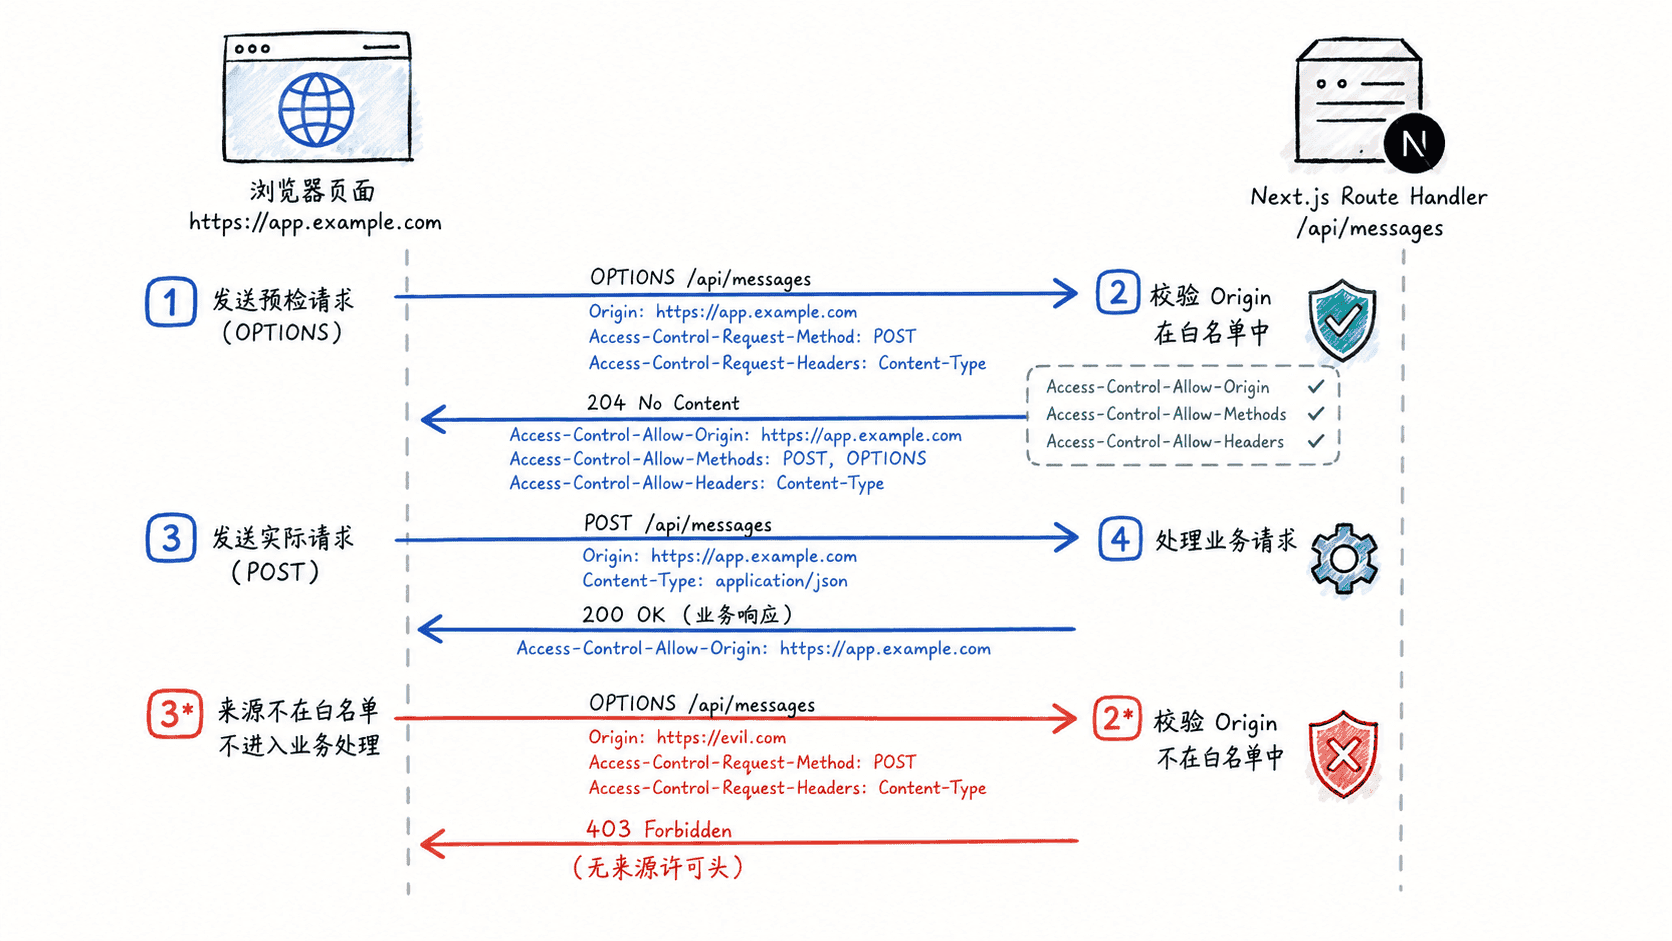
为指定来源配置响应头
下面的 Route Handler 只允许生产前端与本地开发地址跨域调用。动态回显请求的 Origin 时同时设置 Vary: Origin,避免共享缓存把一个来源的响应错误复用于另一个来源。
const ALLOWED_ORIGINS = new Set([
  'https://app.example.com',
  'http://localhost:3000',
])

const BASE_CORS_HEADERS = {
  'Access-Control-Allow-Methods': 'POST, OPTIONS',
  'Access-Control-Allow-Headers': 'Content-Type, Authorization',
  'Access-Control-Max-Age': '86400',
}

function buildCorsHeaders(origin: string | null) {
  const headers = new Headers(BASE_CORS_HEADERS)

  if (origin && ALLOWED_ORIGINS.has(origin)) {
    headers.set('Access-Control-Allow-Origin', origin)
    headers.set('Vary', 'Origin')
  }

  return headers
}

export async function OPTIONS(request: Request) {
  const origin = request.headers.get('origin')

  if (!origin || !ALLOWED_ORIGINS.has(origin)) {
    return new Response(null, {
      status: 403,
      headers: { Vary: 'Origin' },
    })
  }

  return new Response(null, {
    status: 204,
    headers: buildCorsHeaders(origin),
  })
}

export async function POST(request: Request) {
  const origin = request.headers.get('origin')

  // CORS 负责浏览器放行;这里额外拒绝不可信来源,避免继续执行业务逻辑。
  if (origin && !ALLOWED_ORIGINS.has(origin)) {
    return Response.json(
      { error: 'Origin not allowed' },
      { status: 403, headers: { Vary: 'Origin' } },
    )
  }

  const body = (await request.json()) as { message?: string }

  return Response.json(
    { received: body.message ?? null },
    { headers: buildCorsHeaders(origin) },
  )
}
预期结果:
允许来源:OPTIONS 返回 204,POST 返回业务响应并携带对应的 Access-Control-Allow-Origin
未允许来源:OPTIONS 或带 Origin 的 POST 返回 403
将代码保存为 app/api/messages/route.ts。如果前端确实要携带 Cookie,还需要为允许来源增加 Access-Control-Allow-Credentials: true,并且不能把 Access-Control-Allow-Origin 写成 *。
验证预检与实际请求
先模拟浏览器的预检请求:
curl -i -X OPTIONS http://localhost:3000/api/messages \\
  -H "Origin: https://app.example.com" \\
  -H "Access-Control-Request-Method: POST" \\
  -H "Access-Control-Request-Headers: content-type,authorization"
预期输出:
HTTP/1.1 204 No Content
access-control-allow-origin: https://app.example.com
access-control-allow-methods: POST, OPTIONS
access-control-allow-headers: Content-Type, Authorization
vary: Origin
再发送实际请求:
curl -i -X POST http://localhost:3000/api/messages \\
  -H "Origin: https://app.example.com" \\
  -H "Content-Type: application/json" \\
  --data '{"message":"hello"}'
预期输出:
HTTP/1.1 200 OK
access-control-allow-origin: https://app.example.com
content-type: application/json
vary: Origin

{"received":"hello"}
响应头名称的大小写和顺序可能因运行环境不同而变化,但字段值应一致。把 Origin 改成未授权地址时,应得到 403 且不出现允许该来源的 CORS 头。
CORS 不是访问控制
CORS 是浏览器安全机制,不会阻止服务器、脚本或命令行客户端直接调用接口,因此不能承担身份认证。真正敏感的 Route Handler 仍要校验会话、令牌和业务权限;CORS 只负责限定哪些浏览器页面能够读取跨域响应。