
React / 系统课时
理解全栈应用结构
理解全栈应用结构
全栈 Next.js 应用不是“前端页面加一个后端目录”这么简单。本课用一次数据请求串起浏览器、Next.js 服务端、接口与数据库,帮助你判断代码应该运行在哪里、数据该经过哪一层,以及哪些信息绝不能发到浏览器。
学习目标
- 说清浏览器、Next.js 服务端、接口与数据库各自的职责
- 区分服务端直接取数与浏览器通过接口取数两条常见路径
- 根据安全边界判断查询、密钥和交互代码应该放在哪里
从一次页面请求看四个角色
浏览器负责展示界面和处理用户交互,但它处在用户设备上,代码和网络请求都可以被观察,因此不应持有数据库密码、服务端密钥等敏感信息。Next.js 服务端负责执行服务端组件、Route Handler 等服务器代码,并可安全访问后端资源。
数据库负责持久化业务数据,通常只允许可信服务端连接。接口则是边界:它可以是 Next.js 自己提供的 Route Handler,也可以是支付、地图等外部 API。接口的价值不是“多绕一层”,而是为跨网络调用提供稳定、受控的入口。
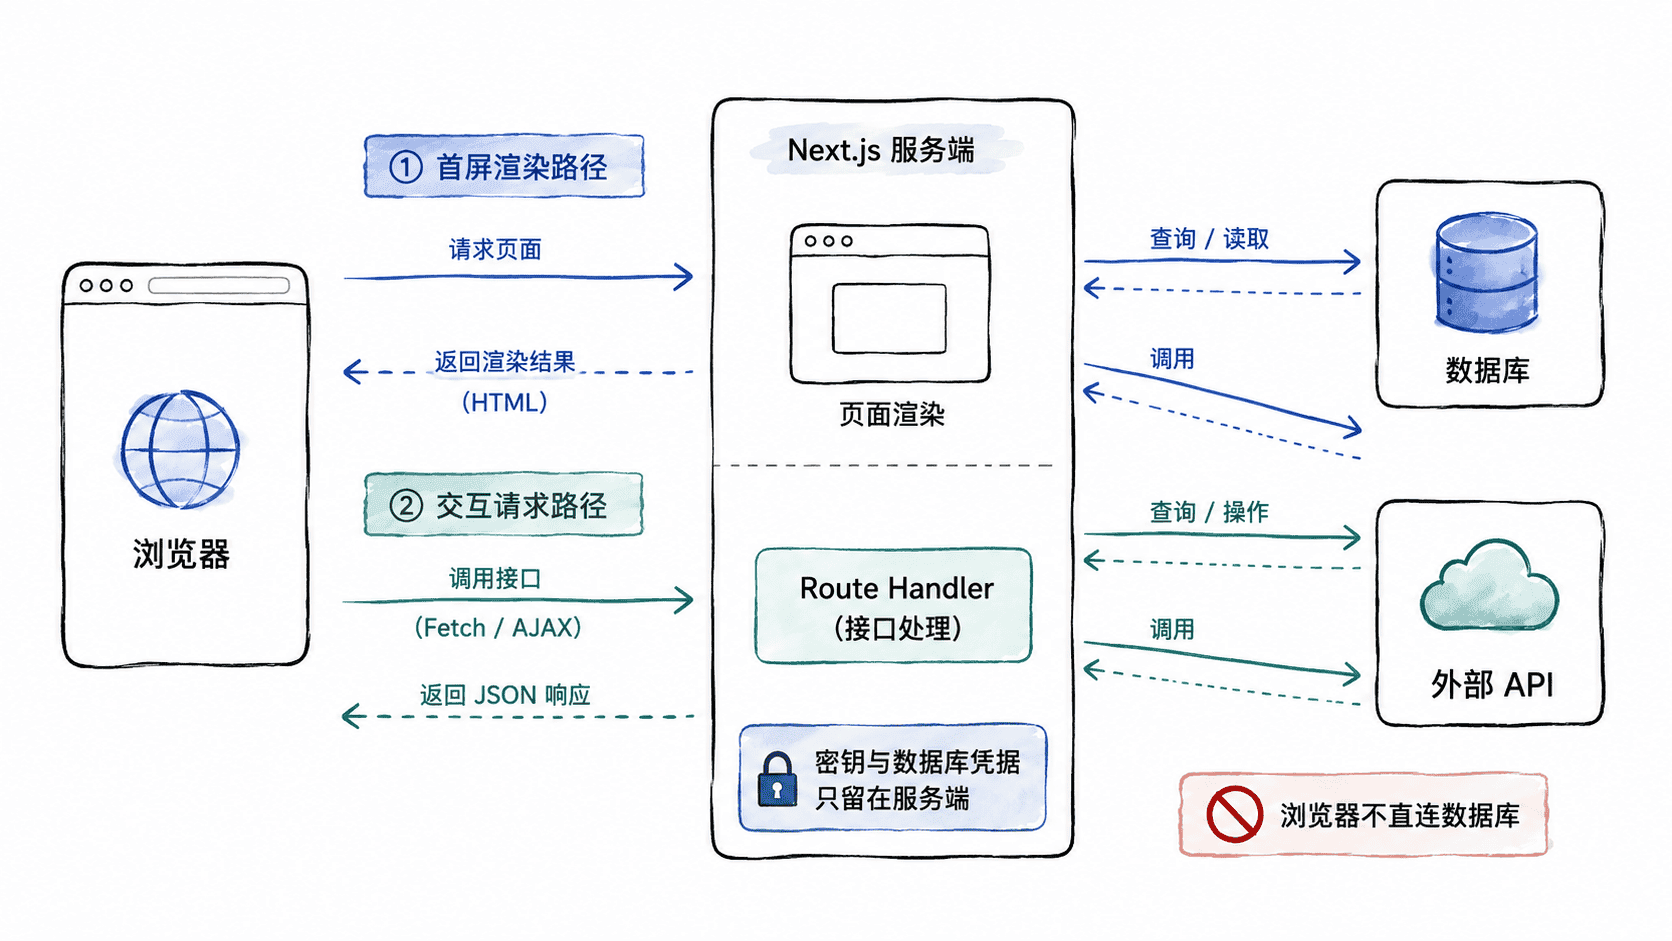
两条常见数据路径
服务端渲染页面时,Server Component 可以直接调用数据访问函数,再由该函数查询数据库。此时没有必要让服务端再通过 HTTP 请求自己的 Route Handler,否则只会增加一次内部网络跳转和错误面。
当浏览器需要在页面加载后主动读取或修改数据时,请求必须跨过客户端与服务端边界。这时可以由 Route Handler 接收 HTTP 请求,在服务端完成鉴权、参数校验和数据库访问,再只返回浏览器真正需要的数据。
| 场景 | 推荐路径 | 关键原因 |
|---|---|---|
| 服务端渲染需要数据 | Server Component → 数据访问层 → 数据库 | 少一次内部 HTTP 跳转 |
| 浏览器交互需要数据 | 浏览器 → Route Handler → 数据库 | 隔离凭据并集中校验 |
| 调用带密钥的外部服务 | Next.js 服务端 → 外部 API | 避免把密钥暴露给客户端 |
用 Route Handler 观察服务端边界
下面是片段示例,需放在一个可运行的 Next.js App Router 项目中。文件 app/api/users/route.ts 代表一个服务端接口;这里用数组模拟数据库查询结果,真实项目只需把 queryUsers 替换为 ORM 或数据库访问函数。
import { NextResponse } from 'next/server';

async function queryUsers() {
  // 真实项目在这里访问数据库,连接凭据只存在于服务端环境。
  return [{ id: 1, name: 'Ada' }];
}

export async function GET() {
  const users = await queryUsers();
  return NextResponse.json({ users });
}
验证方法是启动该 Next.js 项目后访问 /api/users。Route Handler 在服务端执行,浏览器只能看到响应结果,看不到 queryUsers 内部使用的数据库连接信息。
预期结果
{"users":[{"id":1,"name":"Ada"}]}用运行位置决定代码归属
判断代码放哪里时,先问“它必须拥有什么能力”。需要数据库连接、私钥、文件系统或可信身份的代码,应留在服务端;需要点击、输入、浏览器事件或本地状态的代码,才需要进入客户端组件。仅为了页面渲染而读取的数据,优先在服务端直接取得。
因此,Next.js 的“全栈”并不意味着每次都走“浏览器 → API → 数据库”这一条固定链路。真正稳定的结构是让代码贴近它需要的运行环境,并让跨越网络边界的请求经过明确接口,这样既减少不必要的跳转,也能守住安全边界。