
React / 系统课时
实现用户注册
实现用户注册
这一节把注册链路做成一个可直接调用的 Next.js Route Handler:服务端校验姓名、邮箱和密码,用 scrypt 加盐哈希密码,再把用户写入 PostgreSQL。完成后你将得到一个不会把明文密码落库、能识别重复邮箱并返回稳定错误格式的注册接口。
学习目标
- 使用
zod在服务端约束注册输入,避免只依赖前端校验。 - 使用随机盐和
scrypt保存密码哈希,而不是保存或可逆加密明文密码。 - 正确处理唯一邮箱冲突,并用 HTTP 请求验证注册结果。
准备数据表与依赖
本例使用 App Router 的 Route Handler、PostgreSQL 和 Node.js 内置加密模块。先安装数据库与校验依赖:
bash
pnpm add postgres zod预期输出:
text
Packages: +<VALUE>
Done in <TIME>
实际依赖数量和耗时会随锁文件、缓存和 pnpm 版本变化。然后创建最小用户表;邮箱唯一约束既是业务规则,也是并发注册时最后一道一致性保护。
sql
CREATE TABLE IF NOT EXISTS users (
  id text PRIMARY KEY,
  name text NOT NULL,
  email text NOT NULL UNIQUE,
  password_hash text NOT NULL,
  created_at timestamptz NOT NULL DEFAULT now()
);
预期输出:
text
CREATE TABLE数据库中会存在 users 表,且同一个 email 不能插入两条记录。应用连接串通过环境变量 POSTGRES_URL 提供,不要写进源码仓库。
把注册请求变成安全的写入链路
注册不是“收到密码就 INSERT”。服务端要先解析输入,再生成随机盐和不可逆哈希,最后才写数据库;唯一约束冲突则映射成用户可理解的业务错误。
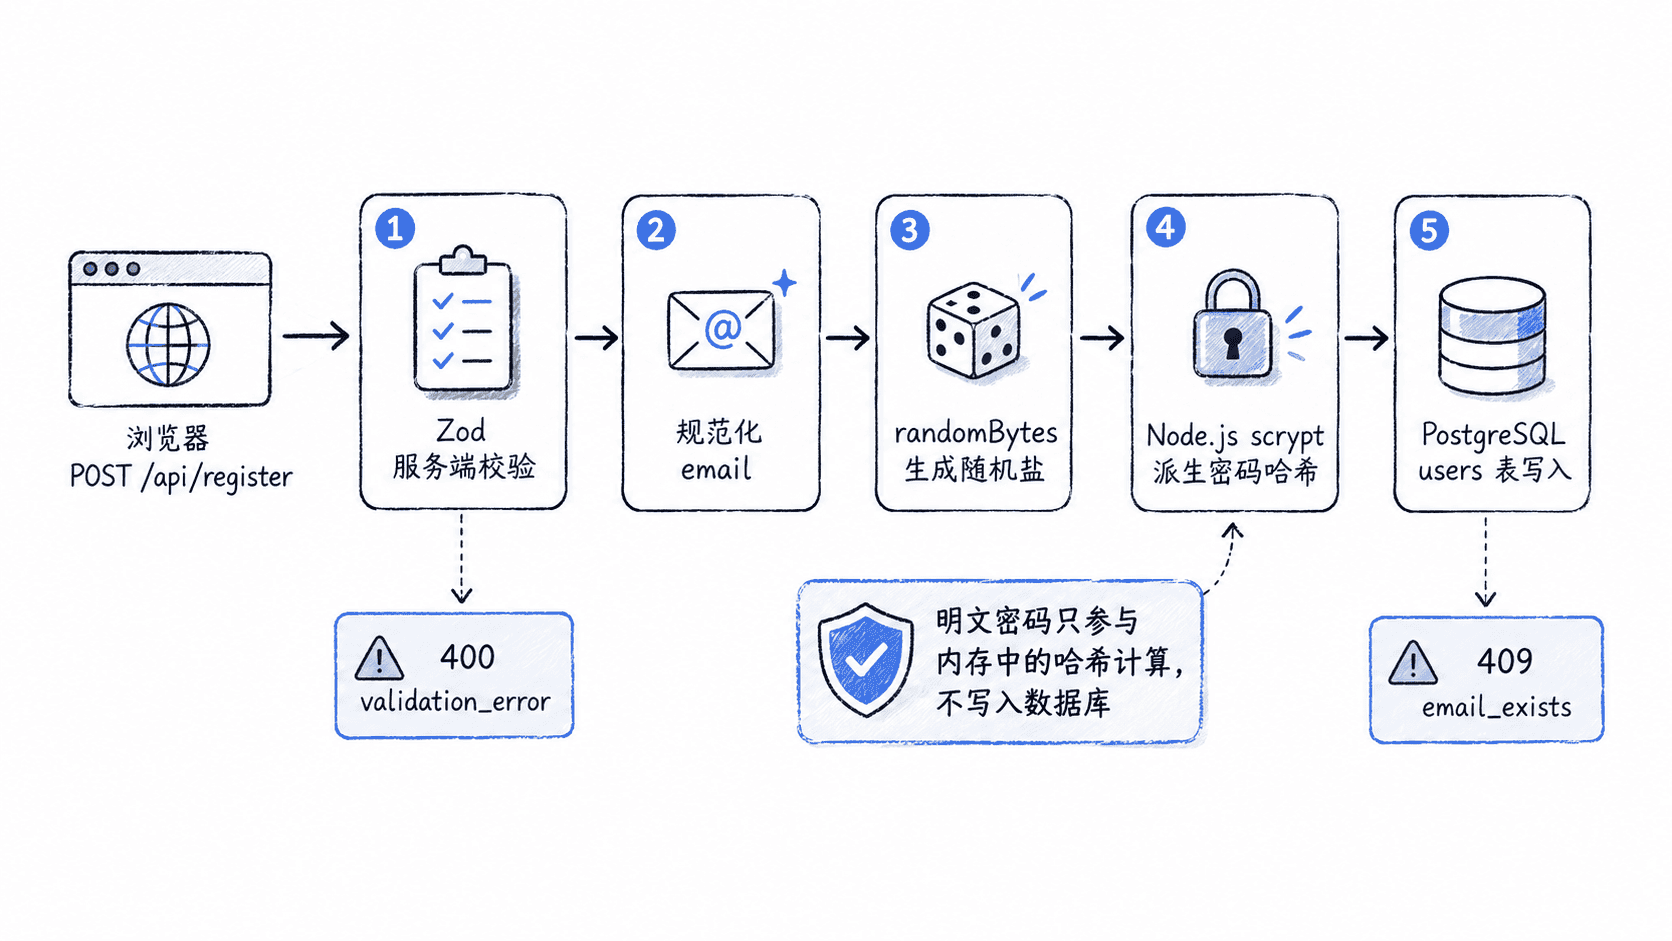
创建 app/api/register/route.ts:
ts
import { randomBytes, randomUUID, scrypt } from 'node:crypto';
import { NextResponse } from 'next/server';
import postgres from 'postgres';
import { z } from 'zod';

export const runtime = 'nodejs';

const sql = postgres(process.env.POSTGRES_URL!);

const RegisterSchema = z.object({
  name: z.string().trim().min(2).max(50),
  email: z.string().trim().toLowerCase().email(),
  password: z.string().min(12).max(128),
});

function scryptAsync(password: string, salt: string): Promise<Buffer> {
  return new Promise((resolve, reject) => {
    scrypt(password, salt, 64, (error, derivedKey) => {
      if (error) reject(error);
      else resolve(derivedKey);
    });
  });
}

export async function POST(request: Request) {
  const body = await request.json().catch(() => null);
  const parsed = RegisterSchema.safeParse(body);

  if (!parsed.success) {
    return NextResponse.json(
      { error: 'validation_error', fields: parsed.error.flatten().fieldErrors },
      { status: 400 },
    );
  }

  const { name, email, password } = parsed.data;
  const salt = randomBytes(16).toString('hex');
  const derivedKey = await scryptAsync(password, salt);
  const passwordHash = `scrypt$${salt}$${derivedKey.toString('hex')}`;

  try {
    const [user] = await sql<{ id: string; name: string; email: string }[]>`
      INSERT INTO users (id, name, email, password_hash)
      VALUES (${randomUUID()}, ${name}, ${email}, ${passwordHash})
      RETURNING id, name, email
    `;

    return NextResponse.json({ user }, { status: 201 });
  } catch (error) {
    if ((error as { code?: string }).code === '23505') {
      return NextResponse.json({ error: 'email_exists' }, { status: 409 });
    }

    console.error('register_failed', error);
    return NextResponse.json({ error: 'internal_error' }, { status: 500 });
  }
}
预期结果:
text
合法请求:201 Created,响应体只包含 id、name、email
非法输入:400 Bad Request,error 为 validation_error
重复邮箱:409 Conflict,error 为 email_exists
数据库只保存 scrypt$<SALT>$<HASH> 形式的结果,不保存原始密码。
调用接口并核对存储结果
启动开发服务器后,用一个符合密码长度要求的账号测试接口:
bash
curl -i -X POST http://localhost:3000/api/register -H 'Content-Type: application/json' -d '{"name":"Ada","email":"ada@example.com","password":"correct-horse-battery"}'预期输出:
text
HTTP/1.1 201 Created
Content-Type: application/json
...

{"user":{"id":"<ID>","name":"Ada","email":"ada@example.com"}}
再查询数据库确认密码字段不是明文:
sql
SELECT email, password_hash LIKE 'scrypt$%' AS hashed
FROM users
WHERE email = 'ada@example.com';
预期结果:
text
email             | hashed
------------------+--------
ada@example.com | t<ID>、响应头和时间类字段会因运行环境不同而变化。不要在日志中打印密码、盐值或完整哈希;注册接口上线前还应补充速率限制、邮箱验证和滥用防护。只要“校验、哈希、唯一约束、错误处理”都发生在服务端,前端表单如何变化都不会绕过这条安全边界。
按自己的节奏,确认真正理解。