
React / 系统课时
保护页面与接口
保护页面与接口
登录成功只代表“知道用户是谁”,真正的保护还要在服务端判断当前请求是否允许访问资源。本课用 App Router 的页面与 Route Handler 演示同一套授权检查,让未登录请求得到登录引导、权限不足请求被拒绝。
学习目标
- 区分认证、授权与仅隐藏前端元素的差异
- 在 Server Component 中阻止未登录或无权限用户访问页面
- 在 Route Handler 中返回明确的 401、403 与成功响应
明确保护边界
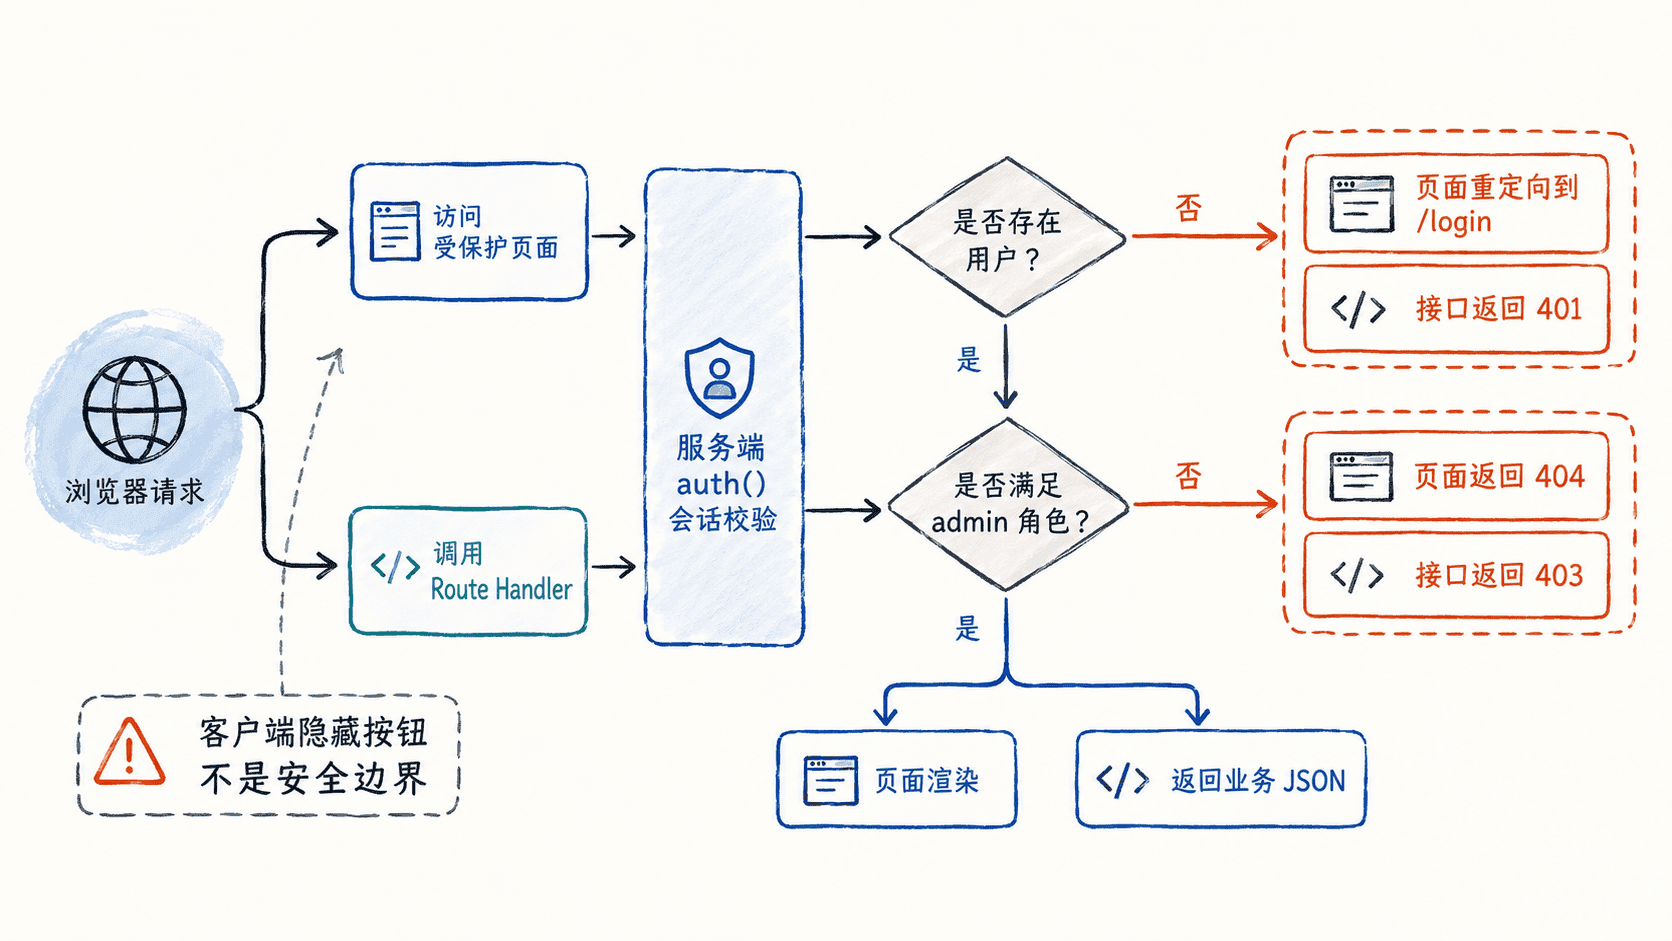
受保护资源至少有两个入口:浏览器直接访问页面,以及客户端或第三方直接请求接口。只在导航栏隐藏“管理后台”按钮并不能保护数据,因为请求者仍可手工输入 URL 或直接调用 API。
页面和接口都应在服务端读取可信会话,再判断角色或权限。Proxy 可以提前做乐观拦截,但不要把它当成唯一安全边界;真正读取敏感数据或执行写操作的位置仍要重新校验。
在服务端统一判定权限
下面约定项目已经完成登录,并由根目录 auth.ts 导出 auth()。会话中的 role 必须来自服务端可信数据,例如数据库或认证回调,不能接受客户端提交的角色值。把判定集中到 app/lib/authorization.ts,页面和接口就不会各写一套逻辑。
import 'server-only'
import type { Session } from 'next-auth'
import { auth } from '@/auth'

type UserWithRole = Session['user'] & {
  role?: 'user' | 'admin'
}

export async function checkAdminAccess() {
  const session = await auth()
  const user = session?.user as UserWithRole | undefined

  if (!user) {
    return { allowed: false, reason: 'anonymous' } as const
  }

  if (user.role !== 'admin') {
    return { allowed: false, reason: 'forbidden' } as const
  }

  return { allowed: true, user } as const
}
这段代码是应用内模块,不直接产生控制台输出。验证方法是分别用未登录、普通用户和管理员会话访问后面的页面与接口,检查三种分支是否按预期执行。
保护页面
Server Component 可以在开始读取敏感数据之前执行授权检查。未登录用户重定向到登录页;已经登录但不是管理员的用户直接返回 404,既阻止渲染,也减少对管理资源是否存在的暴露。
import { notFound, redirect } from 'next/navigation'
import { checkAdminAccess } from '@/app/lib/authorization'

export default async function AdminPage() {
  const access = await checkAdminAccess()

  if (!access.allowed && access.reason === 'anonymous') {
    redirect('/login?next=/admin')
  }

  if (!access.allowed) {
    notFound()
  }

  return (
    <main>
      <h1>管理后台</h1>
      <p>只有管理员可以看到这段内容。</p>
    </main>
  )
}
生效行为是:未登录访问 /admin 时不会看到页面主体,而是进入登录流程;普通用户得到 404,从而不暴露管理资源是否存在;只有 admin 角色继续渲染。实际项目还应在读取管理数据的 DAL 或查询函数中执行同级别校验,避免以后新增入口时绕过页面保护。
保护接口并验证
Route Handler 是公开 HTTP 入口,不能依赖“页面已经保护”这一事实。接口应独立校验,并用 401 表示没有有效身份,用 403 表示身份有效但权限不足。
import { NextResponse } from 'next/server'
import { checkAdminAccess } from '@/app/lib/authorization'

export async function GET() {
  const access = await checkAdminAccess()

  if (!access.allowed && access.reason === 'anonymous') {
    return NextResponse.json(
      { error: 'UNAUTHENTICATED' },
      { status: 401 },
    )
  }

  if (!access.allowed) {
    return NextResponse.json(
      { error: 'FORBIDDEN' },
      { status: 403 },
    )
  }

  return NextResponse.json({ ok: true })
}
先启动开发服务器,并把下面命令中的 <PORT> 替换成实际端口。未携带登录会话时,请求应该稳定落到 401 分支。
PORT="<PORT>"
curl -s -o /tmp/admin-response.json -w "%{http_code}\n"   "http://localhost:${PORT}/api/admin/report"
cat /tmp/admin-response.json
预期输出
401
{"error":"UNAUTHENTICATED"}
管理员会话请求同一接口时应得到 200 与 {"ok":true};普通登录用户应得到 403 与 {"error":"FORBIDDEN"}。实际 Cookie、会话 ID 和端口会因环境不同而变化。
容易踩坑的边界
客户端条件渲染适合改善体验,不适合承担授权;Server Action 也要像公开接口一样在函数内部检查权限。对于敏感资源,最好把“校验会话、判断角色、读取数据”放进同一个服务端数据访问边界,让页面、接口和动作都复用它。
如果权限来自数据库并且可能随时被管理员撤销,关键操作不要只相信长时间有效的 Cookie 中旧角色值,而应在服务端查询最新权限。这样即使用户保存了旧页面或直接构造请求,也无法绕过真正的授权检查。