
React / 系统课时
实现退出与会话失效
实现退出与会话失效
退出登录不只是把页面跳回首页,而是让服务器停止把当前浏览器识别为已登录;会话自然过期时也要得到同样的安全结果。本课用服务端 signOut() 清理登录状态,并让受保护页面在过期后自动回到登录流程。
学习目标
- 正确区分主动退出、自然过期与立即撤销会话
- 使用 Server Action 安全执行退出并跳转到登录页
- 让受保护页面把失效会话统一处理为未登录状态
区分退出与过期
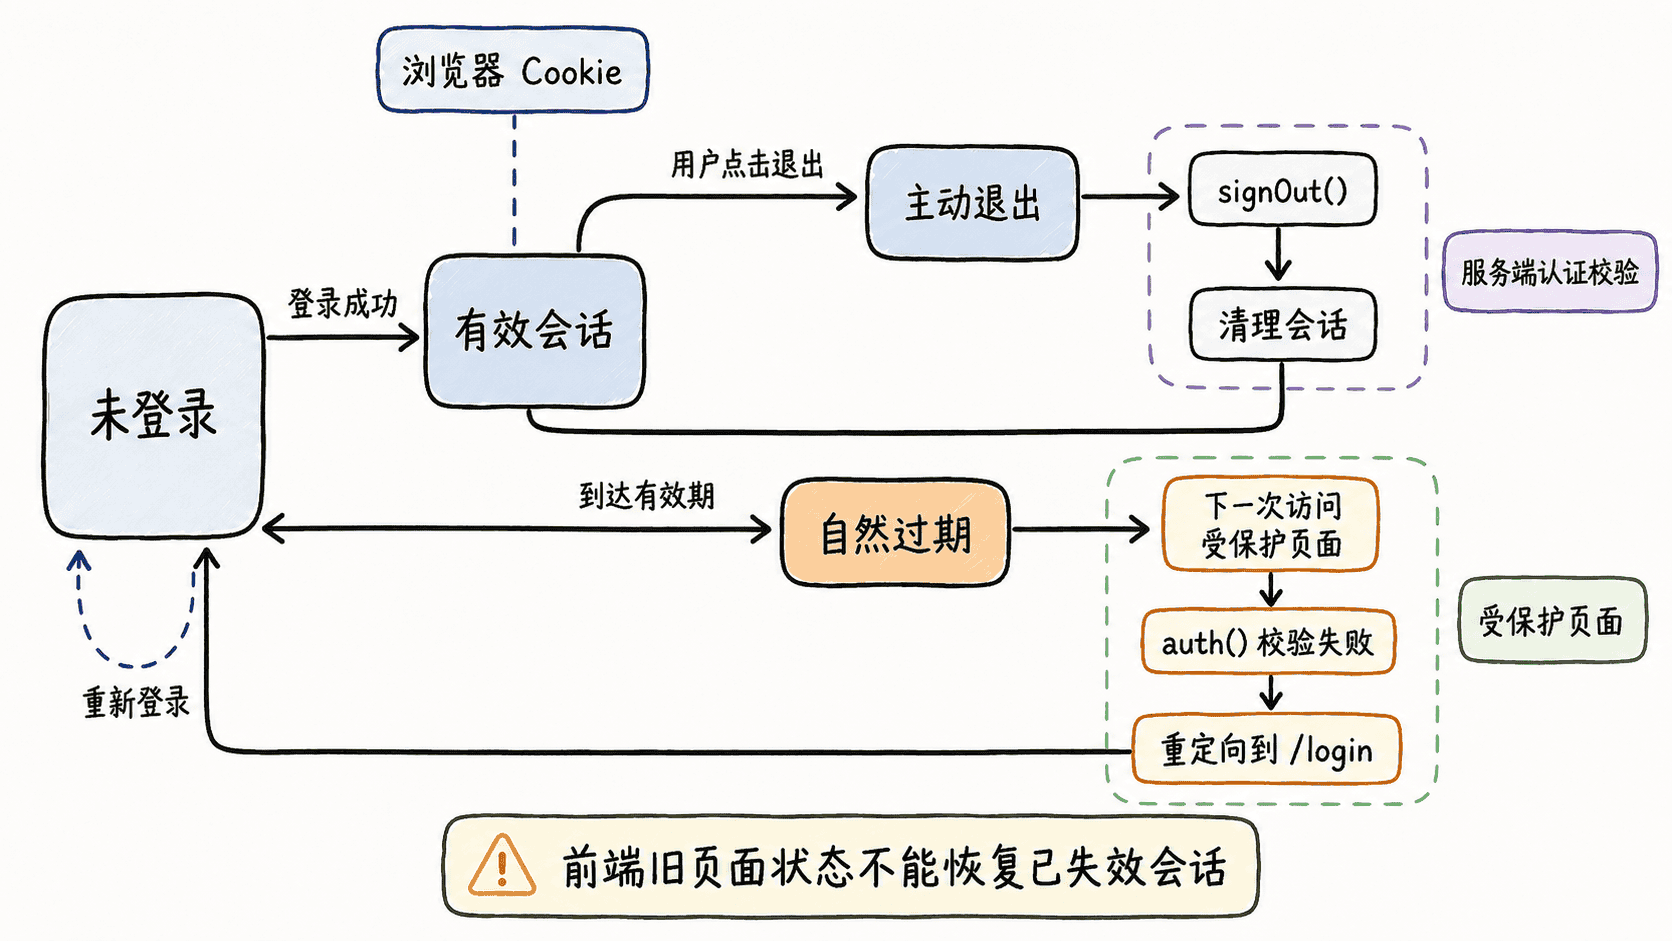
主动退出由用户触发,目标是立即结束当前登录状态;自然过期由会话的有效期控制,通常在下一次请求校验时被发现。两者最终都应该让受保护资源拿不到有效用户,而不是继续依赖浏览器里旧的页面状态。
使用 Auth.js/NextAuth 时,应让认证库负责自己的会话 Cookie 与退出流程,不要在客户端猜 Cookie 名称后调用 document.cookie。认证 Cookie 往往设置为 HttpOnly,本来就不应该由浏览器脚本直接修改。
用服务端动作执行退出
下面仍约定根目录 auth.ts 已经导出认证库提供的 signOut()。退出动作放在服务端执行,让认证库按当前会话策略完成失效处理,再跳转到登录页。
'use server'

import { signOut } from '@/auth'

export async function logout() {
  await signOut({ redirectTo: '/login' })
}
按钮可以直接把 Server Action 作为表单动作,不需要客户端 JavaScript 去删除认证 Cookie。
import { logout } from '@/app/actions/auth'

export function LogoutButton() {
  return (
    <form action={logout}>
      <button type="submit">退出登录</button>
    </form>
  )
}
这两个文件不会单独打印控制台输出。验证时先登录进入受保护页面,再点击“退出登录”:浏览器应跳转到 /login;随后直接访问受保护页面时,不应再次看到旧的登录内容。
让过期会话自然回到登录
会话过期后,服务器端读取应把它视为无有效身份。受保护页面每次真正需要用户身份时调用 auth(),不要仅依赖客户端内存中保存的“已登录”布尔值。
import { auth } from '@/auth'
import { redirect } from 'next/navigation'

export default async function AccountPage() {
  const session = await auth()

  if (!session?.user) {
    redirect('/login?reason=expired')
  }

  return (
    <main>
      <h1>账户中心</h1>
      <p>当前会话有效,可以访问账户内容。</p>
    </main>
  )
}
当认证库判断 Cookie 缺失、无效或会话已经过期时,页面不会继续渲染账户内容,而是进入登录页。对于客户端发起的受保护 API 请求,同样应该把 401 当作“登录状态已经失效”,清理本地展示状态并重新进入登录流程。
验证退出与失效
退出后可以用一个不携带认证 Cookie 的请求验证受保护页面仍然会被服务器拦截。把 <PORT> 替换成实际开发端口后执行:
PORT="<PORT>"
curl -s -o /dev/null -w "%{http_code}\n"   "http://localhost:${PORT}/account"
预期输出
307这里的 307 来自 Server Component 中的 redirect()。浏览器实际访问时还会收到指向登录页的重定向位置;端口和其他响应头会因运行环境不同而变化。手工验收还应覆盖“登录后可访问、退出后不可访问、会话过期后刷新不可访问”三个场景。
立即失效的安全边界
清掉当前浏览器的 Cookie 只保证当前浏览器不能继续使用这份登录凭据。若业务要求“修改密码后所有设备立即下线”“管理员立刻封禁用户”或“撤销被盗会话”,应采用可在服务端撤销的数据库会话,或在校验时比对 sessionVersion、撤销时间等服务端状态。
不要把短期页面缓存或客户端状态当成会话真相。真正的失效判断必须发生在服务器请求链路上;只要受保护页面、接口和 Server Action 都以服务端会话校验为准,主动退出和自然过期就会收敛到同一个安全结果:没有有效会话,就不能继续访问受保护资源。