
React / 系统课时
实现用户登录
实现用户登录
这一节实现一个完整的密码登录接口:服务端根据邮箱读取用户、用常量时间比较验证 scrypt 哈希,验证成功后签发短期会话 JWT,并通过 HttpOnly Cookie 返回浏览器。最终结果不是“密码匹配就算完成”,而是得到一个后续请求可以携带的受签名登录会话。
学习目标
- 在服务端完成凭据校验、用户查询和密码哈希比对。
- 使用签名 JWT 表示会话,并把它写入安全属性明确的 Cookie。
- 用成功与失败请求验证状态码、响应体和
Set-Cookie行为。
准备登录所需的数据与密钥
本例沿用一个包含 id、email 和 password_hash 的 PostgreSQL 用户表,其中 password_hash 必须采用 scrypt$<SALT>$<HASH> 格式。若数据库还没有用户,应先通过注册接口或等价的后台流程创建,不能手工写入明文密码。
安装依赖:
pnpm add jose postgres zod预期输出:
Packages: +<VALUE>
Done in <TIME>
再为会话签名准备高熵密钥,并放入仅服务端可读取的环境变量:
openssl rand -base64 32预期输出:
<VALUE>把实际生成值配置为 SESSION_SECRET,不要提交到 Git。生产环境应由部署平台的 Secret 管理能力注入。
串起身份验证与会话创建
登录链路同时涉及请求输入、数据库、密码哈希和浏览器 Cookie。先看清数据如何流动,再写代码更不容易把“身份验证”和“会话保存”混在一起。
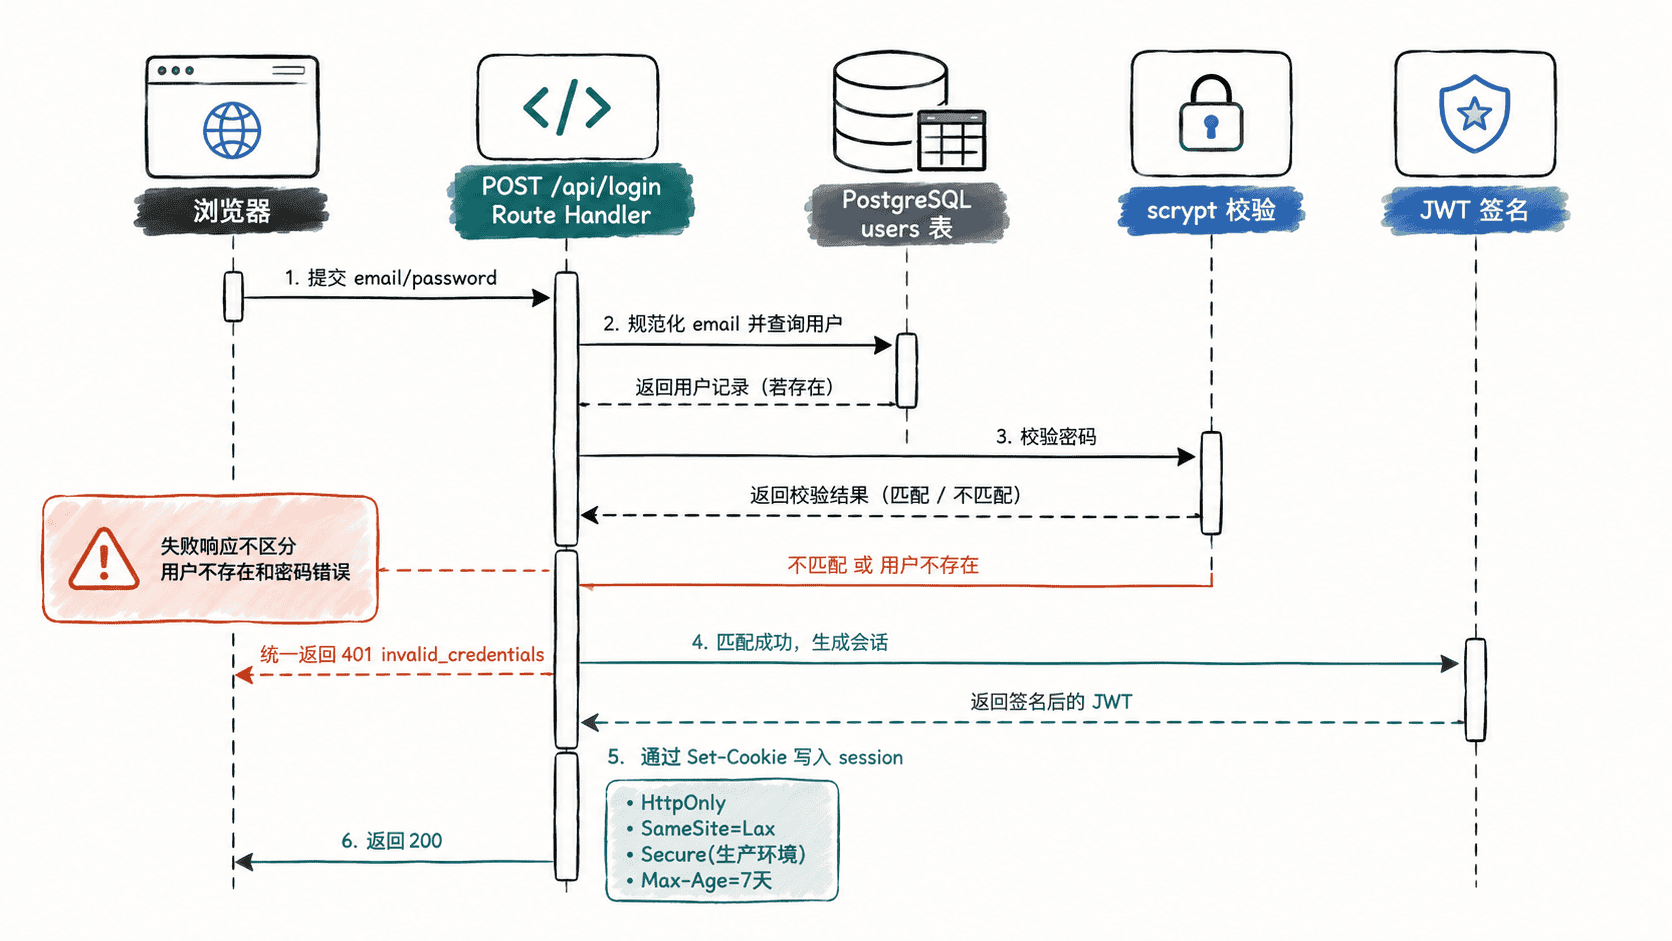
创建 app/api/login/route.ts:
import { scrypt, timingSafeEqual } from 'node:crypto';
import { SignJWT } from 'jose';
import { NextResponse } from 'next/server';
import postgres from 'postgres';
import { z } from 'zod';

export const runtime = 'nodejs';

const sql = postgres(process.env.POSTGRES_URL!);

const LoginSchema = z.object({
  email: z.string().trim().toLowerCase().email(),
  password: z.string().min(1).max(128),
});

function scryptAsync(password: string, salt: string, length: number) {
  return new Promise<Buffer>((resolve, reject) => {
    scrypt(password, salt, length, (error, derivedKey) => {
      if (error) reject(error);
      else resolve(derivedKey);
    });
  });
}

async function verifyPassword(password: string, encoded: string) {
  const [algorithm, salt, storedHex] = encoded.split('$');
  if (algorithm !== 'scrypt' || !salt || !storedHex) return false;

  const stored = Buffer.from(storedHex, 'hex');
  if (stored.length === 0) return false;

  const candidate = await scryptAsync(password, salt, stored.length);
  return timingSafeEqual(stored, candidate);
}

export async function POST(request: Request) {
  const body = await request.json().catch(() => null);
  const parsed = LoginSchema.safeParse(body);

  if (!parsed.success) {
    return NextResponse.json({ error: 'validation_error' }, { status: 400 });
  }

  const [user] = await sql<{
    id: string;
    email: string;
    password_hash: string;
  }[]>`
    SELECT id, email, password_hash
    FROM users
    WHERE email = ${parsed.data.email}
    LIMIT 1
  `;

  const valid = user
    ? await verifyPassword(parsed.data.password, user.password_hash)
    : false;

  if (!valid) {
    return NextResponse.json(
      { error: 'invalid_credentials' },
      { status: 401 },
    );
  }

  const secret = process.env.SESSION_SECRET;
  if (!secret) {
    console.error('SESSION_SECRET is not configured');
    return NextResponse.json({ error: 'internal_error' }, { status: 500 });
  }

  const token = await new SignJWT({ email: user.email })
    .setProtectedHeader({ alg: 'HS256' })
    .setSubject(user.id)
    .setIssuedAt()
    .setExpirationTime('7d')
    .sign(new TextEncoder().encode(secret));

  const response = NextResponse.json({ ok: true }, { status: 200 });
  response.cookies.set({
    name: 'session',
    value: token,
    httpOnly: true,
    secure: process.env.NODE_ENV === 'production',
    sameSite: 'lax',
    path: '/',
    maxAge: 60 * 60 * 24 * 7,
  });

  return response;
}
预期结果:
凭据正确:200 OK,并返回 Set-Cookie: session=<VALUE>
凭据错误:401 Unauthorized,响应体为 {"error":"invalid_credentials"}
输入格式错误:400 Bad Request,响应体为 {"error":"validation_error"}
用户不存在和密码错误使用同一个 401 invalid_credentials,避免接口通过响应差异泄露账号是否存在。
用真实请求验证成功与失败分支
先使用数据库中已经注册的账号发起登录,并用 -i 查看响应头:
curl -i -X POST http://localhost:3000/api/login -H 'Content-Type: application/json' -d '{"email":"ada@example.com","password":"correct-horse-battery"}'预期输出:
HTTP/1.1 200 OK
Set-Cookie: session=<VALUE>; Path=/; HttpOnly; SameSite=lax
Content-Type: application/json
...

{"ok":true}
开发环境不会设置 Secure;生产环境通过 HTTPS 运行时会设置。再把密码改错:
curl -i -X POST http://localhost:3000/api/login -H 'Content-Type: application/json' -d '{"email":"ada@example.com","password":"wrong-password"}'预期输出:
HTTP/1.1 401 Unauthorized
Content-Type: application/json
...

{"error":"invalid_credentials"}
响应头顺序、JWT 内容和其他动态字段可能不同。登录成功后,受保护页面还需要在服务端验证 session 的签名、过期时间和 sub,不能只检查 Cookie 是否存在。实际生产系统通常还会增加登录速率限制、会话撤销、退出登录、密码重置和多因素认证;这些能力属于会话生命周期与账号安全层,不应通过弱化密码验证来简化。