
操作系统 / 系统课时
用 UDS 暴露管理接口
用 UDS 暴露管理接口
多进程服务通常既要处理业务流量,也要提供只在本机可访问的状态查询、重载或停止入口。Unix Domain Socket 可以复用流式套接字的请求响应模型,同时依赖文件系统路径和权限限制访问范围。本篇实现一个最小管理接口并验证 STATUS 与 STOP 操作。
学习目标
- 使用
AF_UNIX和SOCK_STREAM建立本机管理端点。 - 设计简单、可验证的管理命令和响应协议。
- 正确处理 socket 文件权限、残留路径和服务退出清理。
把管理面从业务端口拆开
管理接口不必暴露 TCP 端口。UDS 客户端通过本机 socket 路径连接管理进程,管理进程再读取或修改服务状态;外部业务流量仍走原来的监听端口。这样可以把“谁能连接管理接口”收敛到本机身份与文件权限。
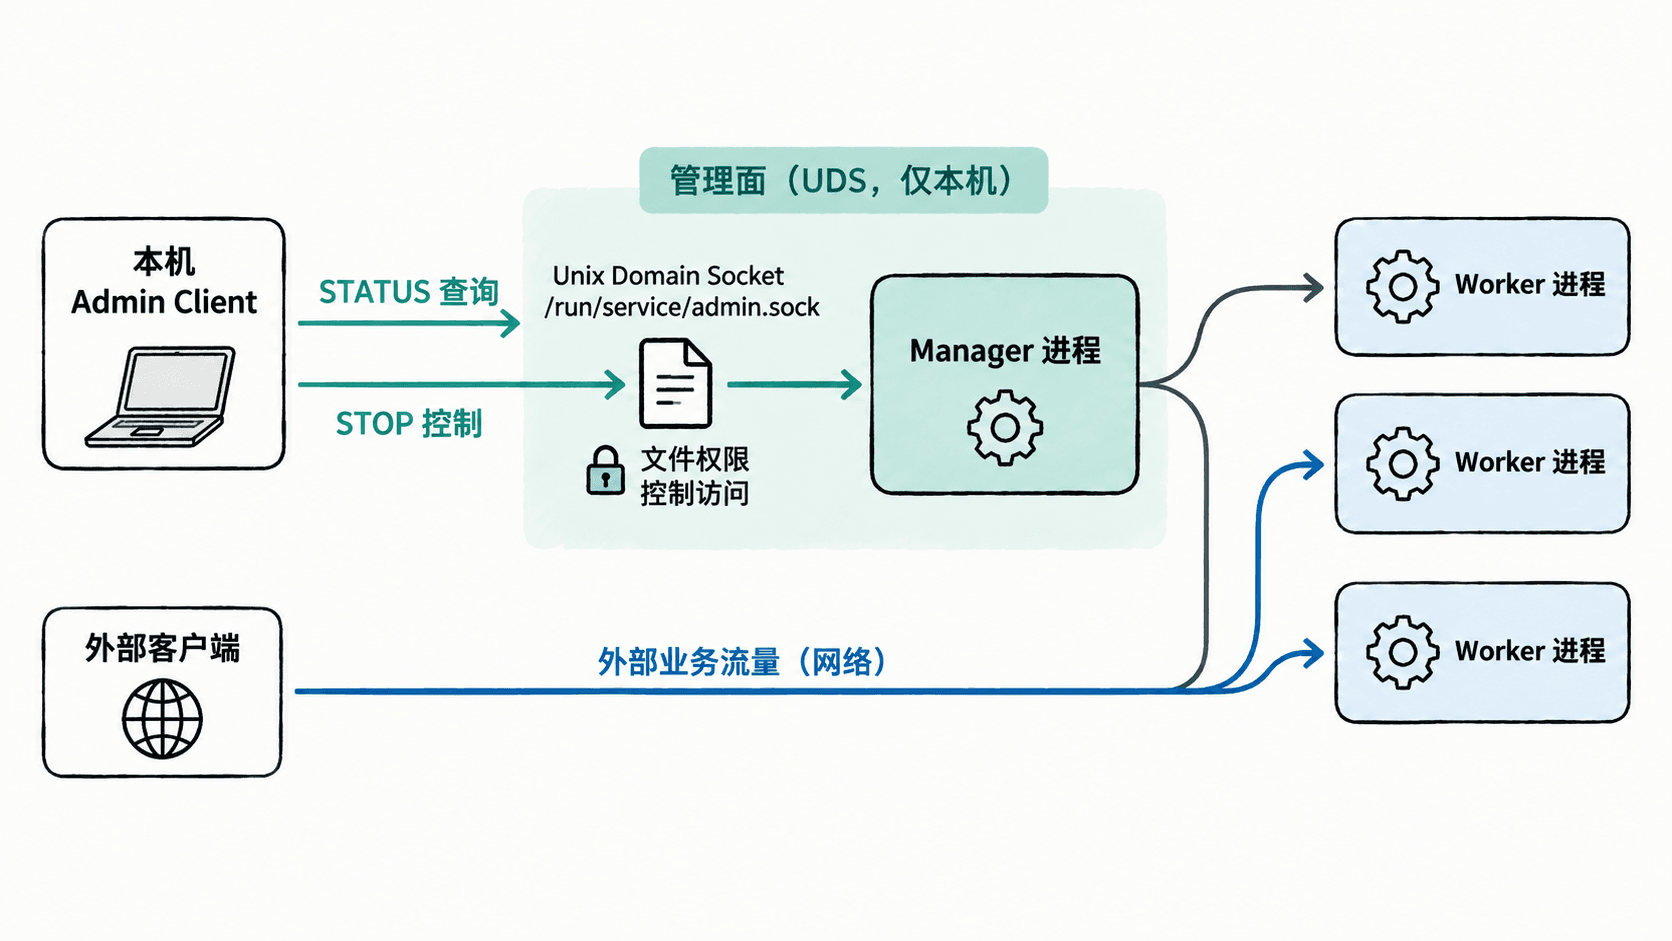
UDS 路径本身不是鉴权协议,但在 Linux 上可以利用 socket 文件的属主、属组和权限做第一层限制。实际服务更适合把 socket 放在受控的运行目录,例如 /run/<service>/admin.sock,而不是所有用户都能创建文件的公共目录。
实现最小管理服务器
下面用 Python 标准库实现一个完整示例。serve 模式监听 UDS;status 和 stop 模式作为客户端发送一行命令。服务器退出时会删除 socket 文件,避免下次启动因为路径已存在而失败。
#!/usr/bin/env python3
import os
import socket
import sys
import time

SOCK_PATH = "/tmp/anystack-admin.sock"
started_at = time.monotonic()

def handle(conn):
    # SOCK_STREAM 不保留消息边界,用换行作为一条管理命令的结束标记。
    with conn.makefile("r", encoding="utf-8", newline="\n") as reader:
        command = reader.readline(1025).strip().upper()

    if command == "STATUS":
        uptime = int(time.monotonic() - started_at)
        reply = f"OK pid={os.getpid()} uptime={uptime}s\n"
        should_stop = False
    elif command == "STOP":
        reply = "OK stopping\n"
        should_stop = True
    else:
        reply = "ERR unknown-command\n"
        should_stop = False

    conn.sendall(reply.encode("utf-8"))
    return should_stop

def serve():
    if os.path.exists(SOCK_PATH):
        os.unlink(SOCK_PATH)

    server = socket.socket(socket.AF_UNIX, socket.SOCK_STREAM)
    server.bind(SOCK_PATH)
    os.chmod(SOCK_PATH, 0o660)
    server.listen(8)
    print(f"listening {SOCK_PATH}", flush=True)

    try:
        should_stop = False
        while not should_stop:
            conn, _ = server.accept()
            with conn:
                should_stop = handle(conn)
    finally:
        server.close()
        if os.path.exists(SOCK_PATH):
            os.unlink(SOCK_PATH)

def request(command):
    client = socket.socket(socket.AF_UNIX, socket.SOCK_STREAM)
    try:
        client.connect(SOCK_PATH)
        client.sendall((command + "\n").encode("utf-8"))
        print(client.recv(1024).decode("utf-8").strip())
    finally:
        client.close()

def main():
    if len(sys.argv) != 2 or sys.argv[1] not in {"serve", "status", "stop"}:
        print(f"usage: {sys.argv[0]} serve|status|stop", file=sys.stderr)
        return 2

    if sys.argv[1] == "serve":
        serve()
    elif sys.argv[1] == "status":
        request("STATUS")
    else:
        request("STOP")
    return 0

if __name__ == "__main__":
    raise SystemExit(main())
预期结果:脚本启动后创建 /tmp/anystack-admin.sock,权限设为 0660;客户端通过同一路径发起请求,STOP 得到确认响应后服务器退出并删除 socket 文件。
运行并验证管理命令
下面把服务器放到后台,依次执行状态查询和停止操作,再等待服务器结束。pid 和 uptime 是运行期值,因此用占位符表示。
python3 uds_admin.py serve >server.log 2>&1 &
server_pid=$!
sleep 0.2
python3 uds_admin.py status
python3 uds_admin.py stop
wait "$server_pid"
cat server.log
预期输出:
OK pid=<ID> uptime=<TIME>s
OK stopping
listening /tmp/anystack-admin.sock
如果 status 返回成功,说明客户端已经通过 UDS 完成一次请求响应;stop 后进程正常结束且 socket 路径被清理,说明控制操作和生命周期清理都已生效。<ID> 与 <TIME> 的实际值会随每次运行变化。
处理权限和残留 socket
如果服务异常崩溃,文件系统中的 socket 节点可能还在,但已经没有进程监听。启动时可以删除自己拥有、且路径固定的旧 socket;不要对用户传入的任意路径直接执行删除,以免误删普通文件或其他服务的端点。
生产环境还应把管理路径放进专用目录,并由服务管理器创建正确的属主和属组。0660 表示只有属主和同组用户可以连接,但权限是否符合预期还取决于 socket 的属主、属组以及父目录权限。
协议也应保持可判定:成功响应使用 OK 前缀,错误使用 ERR 前缀,客户端就不需要解析自由文本来猜测结果。UDS 适合本机管理面;如果调用方跨主机,应改用有认证和加密能力的网络管理接口,而不是把这个 socket 暴露到网络层。