
操作系统 / 系统课时
怎样设计超时与降级机制
怎样设计超时与降级机制
IPC 最危险的失败并不是立刻报错,而是等待条件永远不成立,进程长期卡住并拖住上游。这里用 POSIX 命名信号量把“无限等”改成“有截止时间地等”,再为超时设计明确的失败返回、降级动作和恢复路径。
学习目标
- 能为同步等待设置可解释的超时预算,而不是使用永久阻塞。
- 能用
sem_timedwait区分成功、被信号打断、超时和其他错误。 - 能设计超时后的降级与恢复路径,避免重试风暴或锁内等待。
把无限等待改成有截止时间
同步原语解决的是“什么时候可以继续”,但不能保证条件一定会出现。生产程序需要再加一层时间边界:等待开始时计算截止时间,条件满足就继续;到期则返回明确的超时状态,由上层决定降级、重试还是失败。
sem_timedwait 接收的是绝对时间而不是“再等几秒”。对它来说,ETIMEDOUT 是正常的控制分支,EINTR 通常表示等待被信号打断,可以在截止时间不变的前提下重试;其他错误则应当按故障处理,而不是伪装成超时。
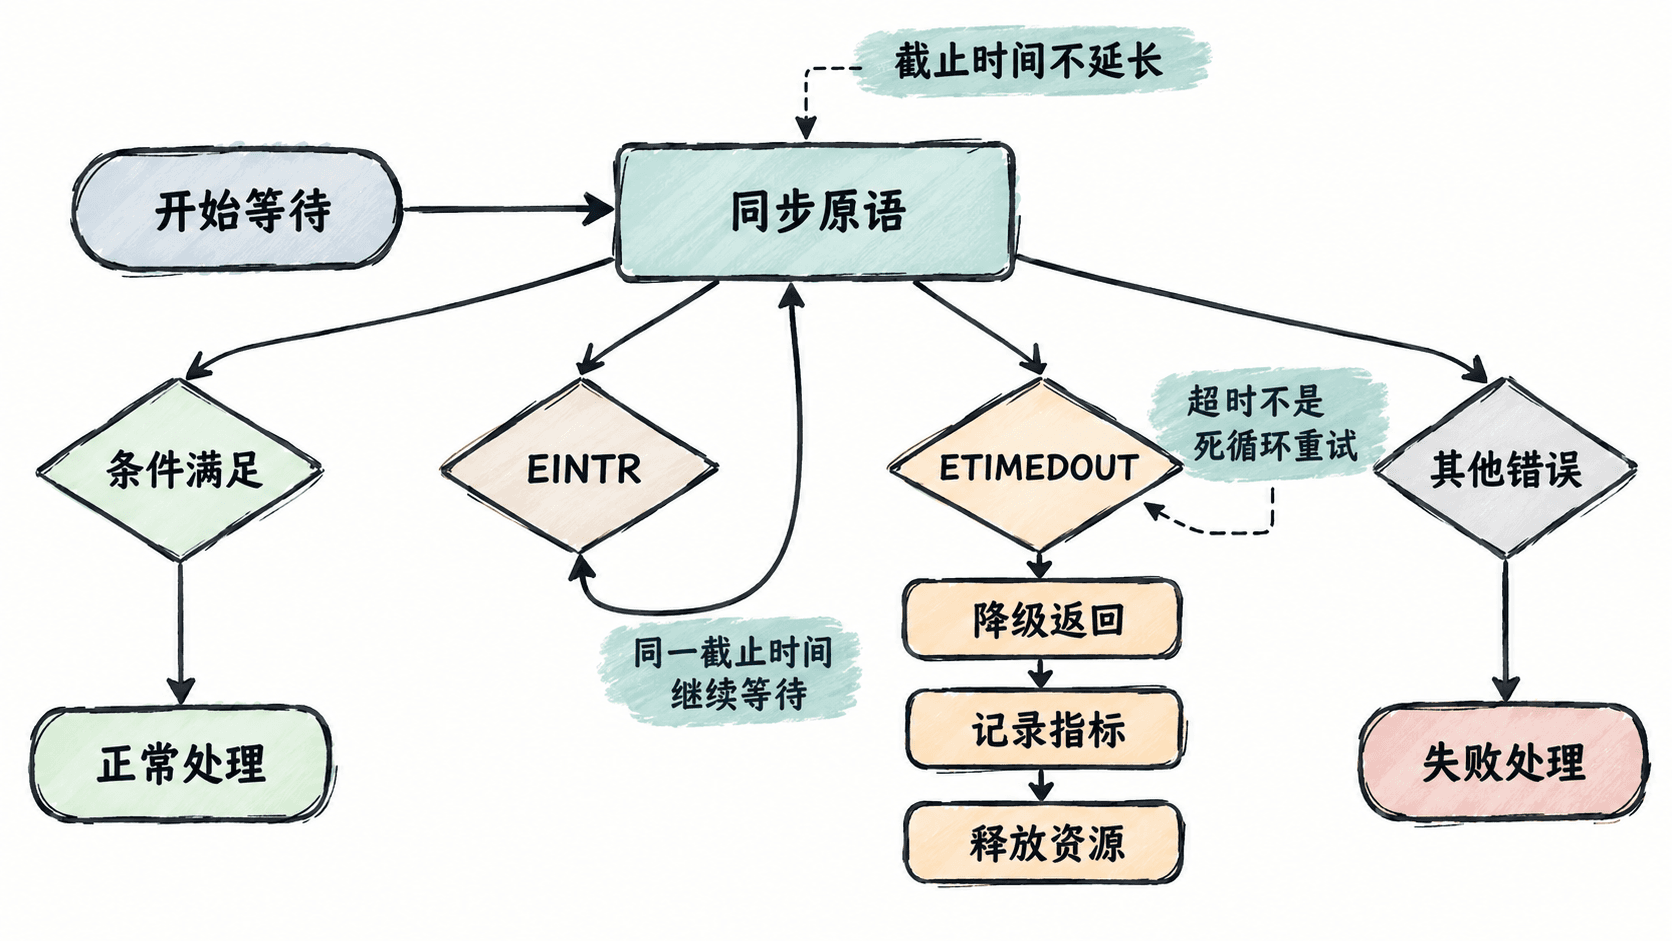
用 POSIX 信号量实现超时等待
下面的程序创建一个初始值为 0 的命名信号量,因此没有其他进程发布许可时,等待会在约 2 秒后超时。示例把 EINTR 与真正的超时分开处理,并在所有分支关闭和删除信号量。
#include <errno.h>
#include <fcntl.h>
#include <semaphore.h>
#include <stdio.h>
#include <string.h>
#include <time.h>
#include <unistd.h>

int main(void) {
    char name[64];
    // 每个进程使用独立名称,避免并发运行示例时互相碰撞。
    snprintf(name, sizeof(name), "/anystack_timeout_%ld", (long)getpid());

    sem_t *sem = sem_open(name, O_CREAT | O_EXCL, 0600, 0);
    if (sem == SEM_FAILED) {
        perror("sem_open");
        return 1;
    }

    struct timespec deadline;
    if (clock_gettime(CLOCK_REALTIME, &deadline) == -1) {
        perror("clock_gettime");
        sem_close(sem);
        sem_unlink(name);
        return 1;
    }
    // sem_timedwait 使用绝对截止时间,这里设置为当前时间后 2 秒。
    deadline.tv_sec += 2;

    int rc;
    do {
        rc = sem_timedwait(sem, &deadline);
    } while (rc == -1 && errno == EINTR);  // 被信号打断时不延长截止时间。

    int exit_code = 0;
    if (rc == 0) {
        puts("acquired: normal path");
    } else if (errno == ETIMEDOUT) {
        puts("timeout: degraded response");
    } else {
        fprintf(stderr, "sem_timedwait: %s\n", strerror(errno));
        exit_code = 1;
    }

    sem_close(sem);
    sem_unlink(name);
    return exit_code;
}
预期结果:编译并运行后,进程在约 2 秒后进入超时分支并正常退出,不会无限阻塞。
cc -O2 -Wall -Wextra sem_timeout.c -o sem_timeout -pthread
./sem_timeout
预期输出
timeout: degraded response实际调度延迟会受系统负载影响,因此不要把“约 2 秒”理解为严格实时保证。sem_timedwait 的截止时间基于实时钟,若系统时间发生跳变,等待时长也可能受影响。
超时后要有明确的降级语义
超时只说明“在预算内没有等到条件”,不等于对端一定宕机。降级设计应首先回答调用方还能接受什么结果,例如返回缓存值、跳过非关键步骤、切到只读模式,或直接把 timeout 状态传回上层。
重试必须有界。常见做法是限制次数,并让多次尝试共享同一个总预算,而不是每次重试都重新获得完整超时。否则一个 2 秒的等待经过多层重试可能被放大成十几秒,甚至形成大量进程同时重试的风暴。
把恢复路径也纳入设计
恢复路径至少要包含资源释放、状态可观测和下一次请求如何重新尝试。像命名信号量、共享内存映射、文件描述符这类 IPC 资源,应保证失败分支也能关闭;同时记录超时次数和等待耗时,才能判断问题来自暂时拥塞、对端失联还是超时预算过小。
验证时不要只测“条件最终成功”。至少还要覆盖条件一直不满足、等待被信号打断以及进程异常退出后的再次启动。超时机制的价值不是让错误消失,而是把无限阻塞变成一个有边界、可观测、可恢复的结果。