
操作系统 / 系统课时
信号处理函数为什么要谨慎写
信号处理函数为什么要谨慎写
信号处理函数可能在主程序执行任意指令时突然介入,因此它不是普通回调。写得过重,轻则破坏输出与状态,重则死锁。本文把处理函数压缩到最小安全范围,并给出可运行的标志位方案。
学习目标
- 理解异步信号处理函数为什么存在可重入与内部锁风险
- 区分适合在处理函数中做的最小操作与应移出处理函数的工作
- 使用
sigaction与volatile sig_atomic_t实现安全的事件标记
信号处理函数处在什么上下文
当内核把一个未屏蔽信号递送给进程时,当前线程可能正在执行任意用户态代码。处理函数会暂时打断原执行流,运行结束后再返回被打断的位置。因此,处理函数无法假设“主程序此刻没有操作同一份状态”。
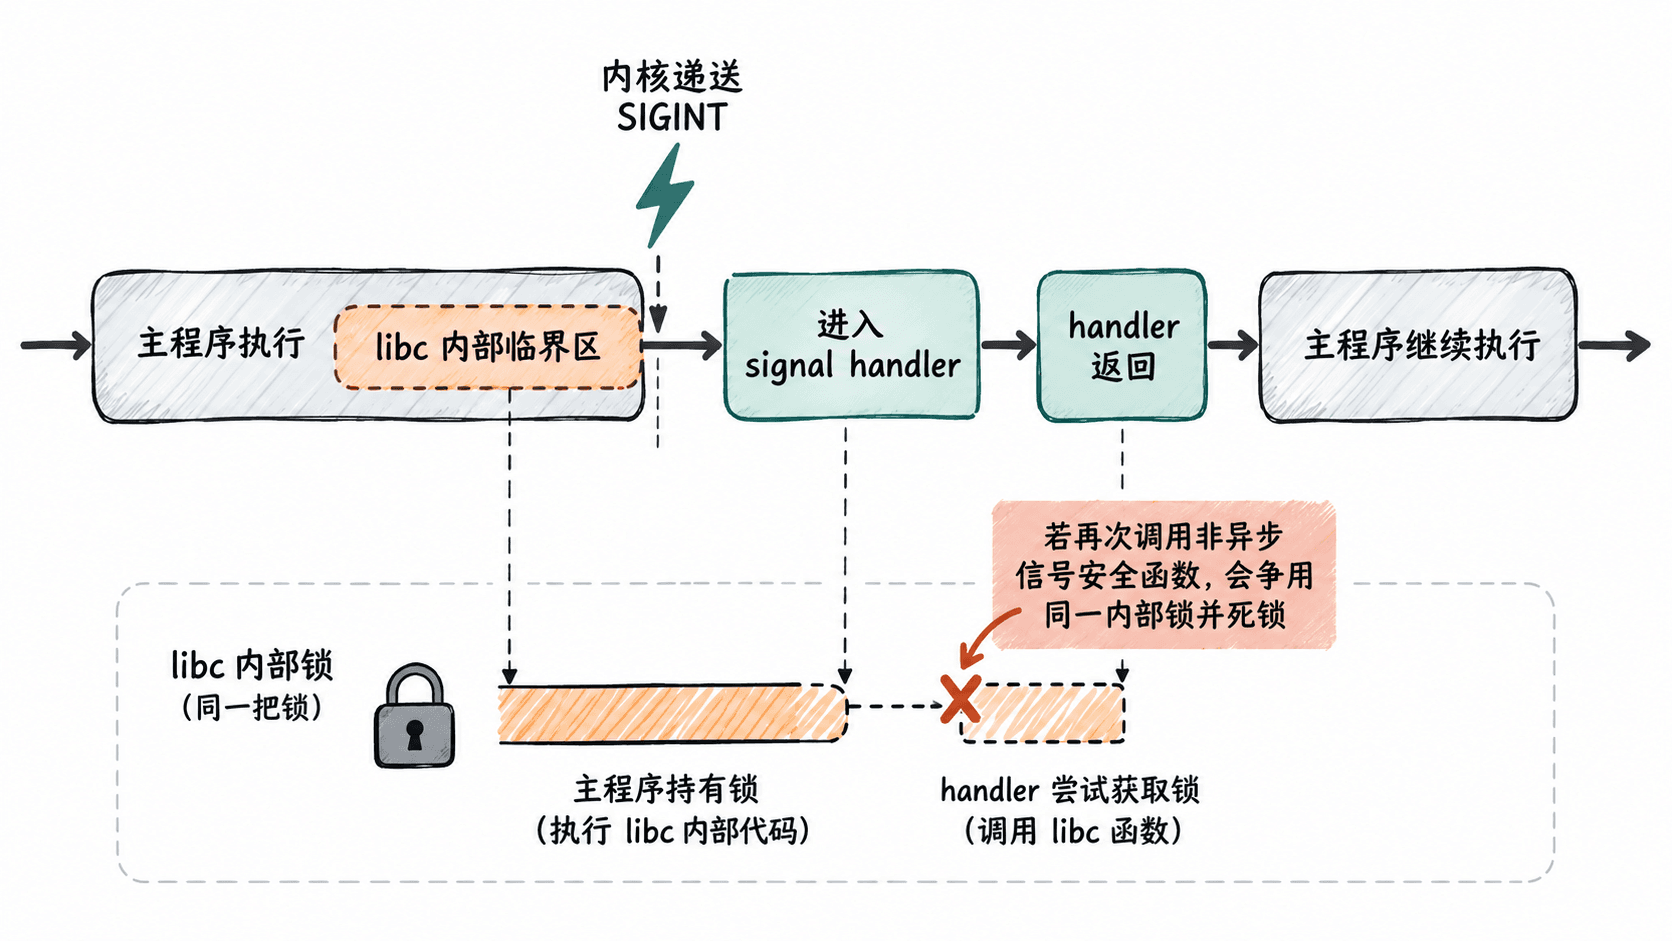
危险点不在“函数短不短”,而在它是否可能重入正在被打断的库代码,或访问没有异步安全保证的共享状态。普通线程同步规则不能直接套用到这里。
哪些操作容易出问题
POSIX 定义了一组 async-signal-safe 函数,只有这些函数被保证可以安全地从信号处理函数调用。常见边界可以这样判断:
| 操作 | 在处理函数中 | 原因 |
|---|---|---|
给 volatile sig_atomic_t 赋简单标志 |
适合 | 读写可作为信号处理的最小通信手段 |
write 到已经打开的文件描述符 |
可用 | write 属于 POSIX 异步信号安全函数 |
printf、fprintf 等 stdio |
避免 | 可能重入缓冲区和内部锁 |
malloc、free |
避免 | 分配器内部状态可能正被主程序修改 |
pthread_mutex_lock |
避免 | 被打断线程可能已经持有同一把锁 |
如果处理函数必须调用可能改变 errno 的异步信号安全函数,还应在入口保存 errno,返回前恢复,避免影响被打断代码对错误状态的判断。
把处理函数缩到最小
下面的程序只在 SIGINT 处理函数中写一个标志,真正的输出和退出逻辑都留在正常执行上下文。这样既避开 stdio 的重入风险,也让后续清理逻辑保持普通 C 代码的执行条件。
#define _POSIX_C_SOURCE 200809L

#include <signal.h>
#include <stdio.h>
#include <time.h>

static volatile sig_atomic_t stop_requested = 0;

static void on_sigint(int signo) {
    (void)signo;
    /* 处理函数只记录事件,不做格式化输出、分配内存或加锁。 */
    stop_requested = 1;
}

int main(void) {
    struct sigaction sa = {0};
    sa.sa_handler = on_sigint;
    sigemptyset(&sa.sa_mask);
    sa.sa_flags = 0;

    if (sigaction(SIGINT, &sa, NULL) == -1) {
        perror("sigaction");
        return 1;
    }

    puts("running; press Ctrl+C to stop");

    while (!stop_requested) {
        /* 有限等待避免把“检查标志后永久睡眠”变成新的竞争窗口。 */
        struct timespec ts = {.tv_sec = 0, .tv_nsec = 200000000L};
        (void)nanosleep(&ts, NULL);
    }

    puts("shutdown handled in normal context");
    return 0;
}
预期结果
running; press Ctrl+C to stop
shutdown handled in normal context
保存为 safe_handler.c 后,可用 gcc -std=c11 -Wall -Wextra safe_handler.c -o safe_handler && ./safe_handler 运行;第二行会在按下 Ctrl+C 后出现。
什么时候要换成更强的机制
如果收到信号后要唤醒事件循环,可以让处理函数仅用 write 向预先创建的 pipe 写入一个字节,再由主循环完成真正处理。多线程程序通常更适合把目标信号在线程中统一屏蔽,再让专门线程通过 sigwait 同步接收;Linux 事件循环还可评估 signalfd。
核心原则是让异步处理函数只做“记录或通知”,把日志、资源释放、锁操作和业务逻辑移回可控的正常执行上下文。