
操作系统 / 系统课时
怎样检查进程和 IPC 资源
怎样检查进程和 IPC 资源
当 IPC 程序出现“进程还在但不通信”“文件描述符泄漏”或“资源没有清理”时,最有效的做法不是先猜代码,而是从进程、/proc、打开文件和 IPC 专用工具逐层确认。本节给出一条可重复的检查路径。
学习目标
- 用
ps和 procfs 确认进程状态、线程数与文件描述符 - 用 lsof、
ipcs和 socket 工具识别不同类型的 IPC 资源 - 根据资源类型选择下一步验证方法,而不是混用检查命令
从进程状态开始
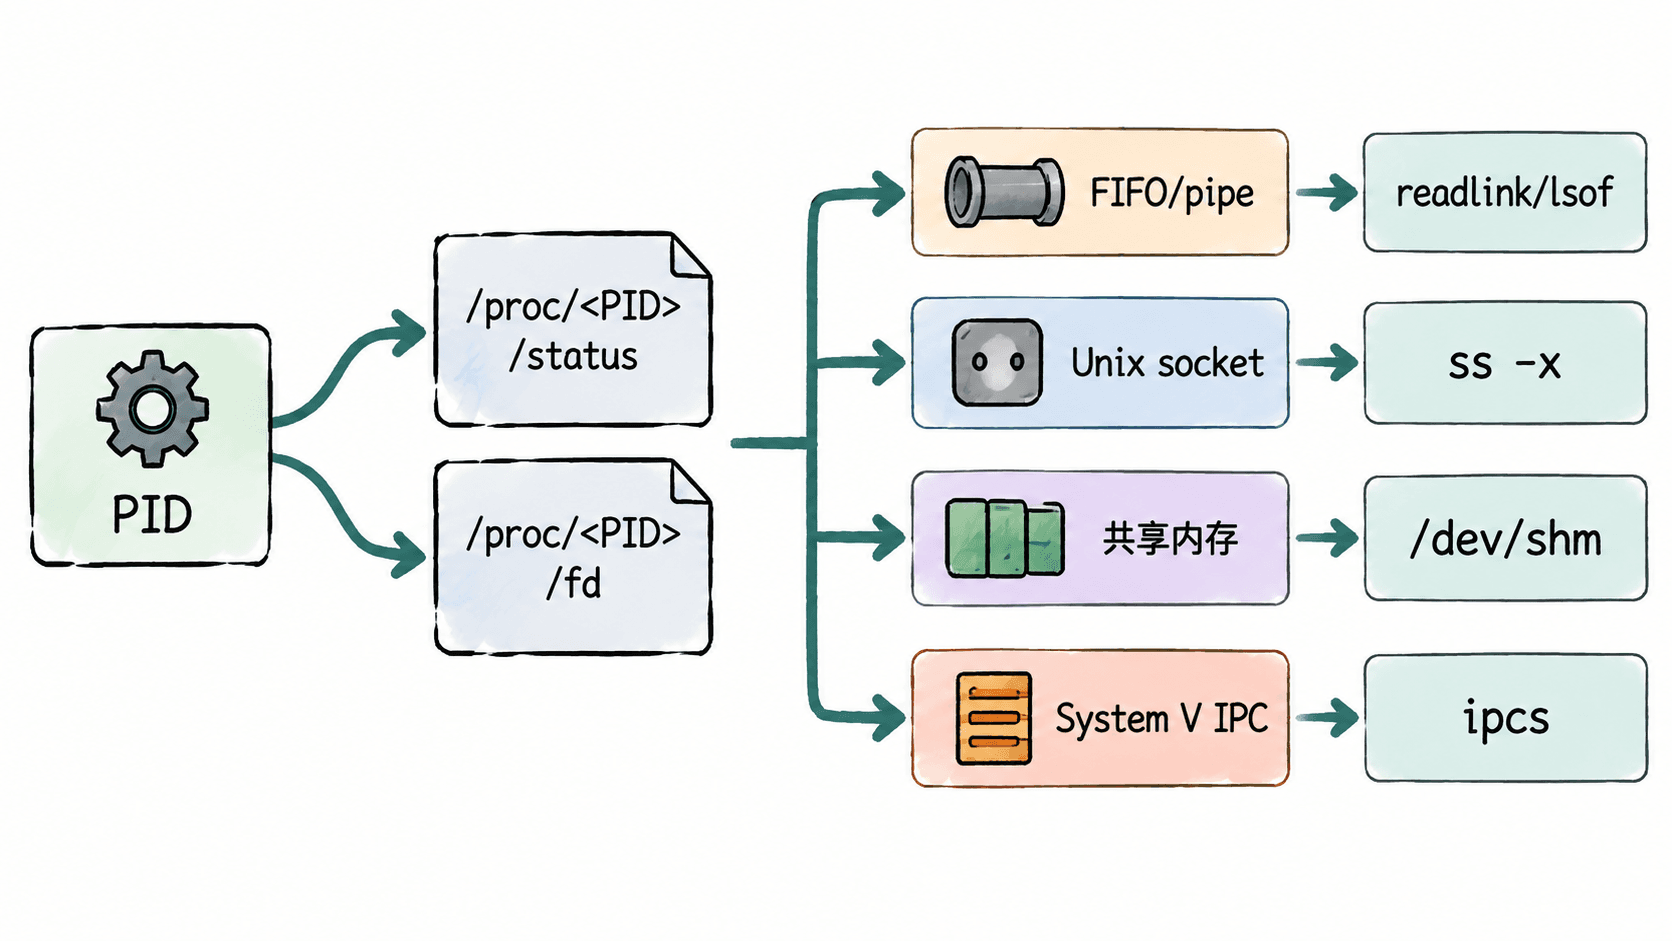
先确认目标进程是否存在、是否处于睡眠或不可中断状态,以及它是否产生了异常数量的线程。ps 负责给出进程视角,/proc/<PID>/status 则能提供更直接的内核状态字段。
对于一个 IPC 故障,通常先记录 PID,再围绕同一个 PID 检查文件描述符和资源。这样能避免把系统上另一个同名进程的资源误认为当前目标。
用 procfs 追到文件描述符
下面的实验创建一个命名管道,让后台 shell 以读写方式持有它,然后分别查看进程状态和文件描述符指向。
rm -f /tmp/ipc-demo.fifo
mkfifo /tmp/ipc-demo.fifo
bash -c 'exec 3<>/tmp/ipc-demo.fifo; sleep 300' &
pid=$!

echo "PID=$pid"
ps -o pid,ppid,stat,cmd -p "$pid"
grep -E '^(Name|State|PPid|Threads):' "/proc/$pid/status"
readlink "/proc/$pid/fd/3"

kill "$pid"
rm -f /tmp/ipc-demo.fifo
预期输出(PID 和父 PID 会不同):
PID=<PID>
    PID    PPID STAT CMD
  <PID>  <PPID> S    sleep 300
Name:   sleep
State:  S (sleeping)
PPid:   <PPID>
Threads:        1
/tmp/ipc-demo.fifo
这里最关键的是 /proc/<PID>/fd:目录里的每个条目都是进程持有的文件描述符链接。管道、FIFO、普通文件、socket 都会以描述符形式出现,因此它是排查“这个进程究竟持有什么”的通用入口。
不同 IPC 类型要用不同工具
lsof -p <PID> 能把进程持有的文件、FIFO 和 socket 汇总到一个视图中;如果系统没有安装 lsof,优先回退到 /proc/<PID>/fd,不要把 lsof 当成唯一入口。
System V IPC 不以普通文件描述符的方式呈现,应该使用 ipcs 查看消息队列、共享内存段和信号量集合。POSIX 共享内存通常能在 /dev/shm 看到对应对象;Unix domain socket 则更适合用 ss -x 查看。
| 要确认的资源 | 常用检查方式 | 重点观察 |
|---|---|---|
| 进程打开的文件、FIFO、socket | lsof -p <PID> |
类型、FD、目标路径或 socket |
| System V 共享内存 | ipcs -m |
shmid、owner、bytes、attach 数 |
| System V 消息队列 | ipcs -q |
msqid、消息数量、字节数 |
| System V 信号量 | ipcs -s |
semid、owner、信号量数量 |
| Unix domain socket | ss -xap |
socket 状态、路径、关联进程 |
| POSIX 共享内存 | ls -lh /dev/shm |
对象名、属主、大小 |
这些检查结果依赖主机当前资源,不能期待固定行数。若权限不足,lsof 或 ss -p 可能看不到其他用户进程的完整信息,此时应先确认权限,再判断资源是否不存在。
按证据收敛根因
排查“IPC 不通”时,可以沿同一顺序收敛:先确认进程是否活着,再确认它是否持有预期描述符,然后确认描述符或资源指向是否正确,最后才检查对端是否存在、资源是否残留以及权限是否匹配。
如果 /proc/<PID>/fd 中根本没有预期 socket 或 FIFO,问题更可能发生在创建或打开阶段;如果描述符存在但 strace 显示长期阻塞在 poll 或 read,应转向检查对端是否写入;如果 System V 资源在 ipcs 中残留而进程已经退出,则要检查异常退出后的清理逻辑。
进程工具回答“谁在运行”,procfs 和 lsof 回答“它持有什么”,ipcs、ss 与 /dev/shm 回答“对应的 IPC 资源现在是什么状态”。把这三层证据连起来,通常比单独反复执行某一个命令更快定位问题。