
操作系统 / 系统课时
流式 UDS 怎样处理消息边界
流式 UDS 怎样处理消息边界
SOCK_STREAM 只保证字节按顺序到达,不保证一次 write 就对应一次 read。本节用长度前缀协议把连续字节恢复成完整消息,并处理短读、短写、EOF 和异常长度。
学习目标
- 解释为什么流式 UDS 不存在天然的请求边界。
- 用固定长度头部加消息体定义可解析的帧格式。
- 写出能处理短读、短写和异常断开的可靠收发代码。
先接受字节流事实
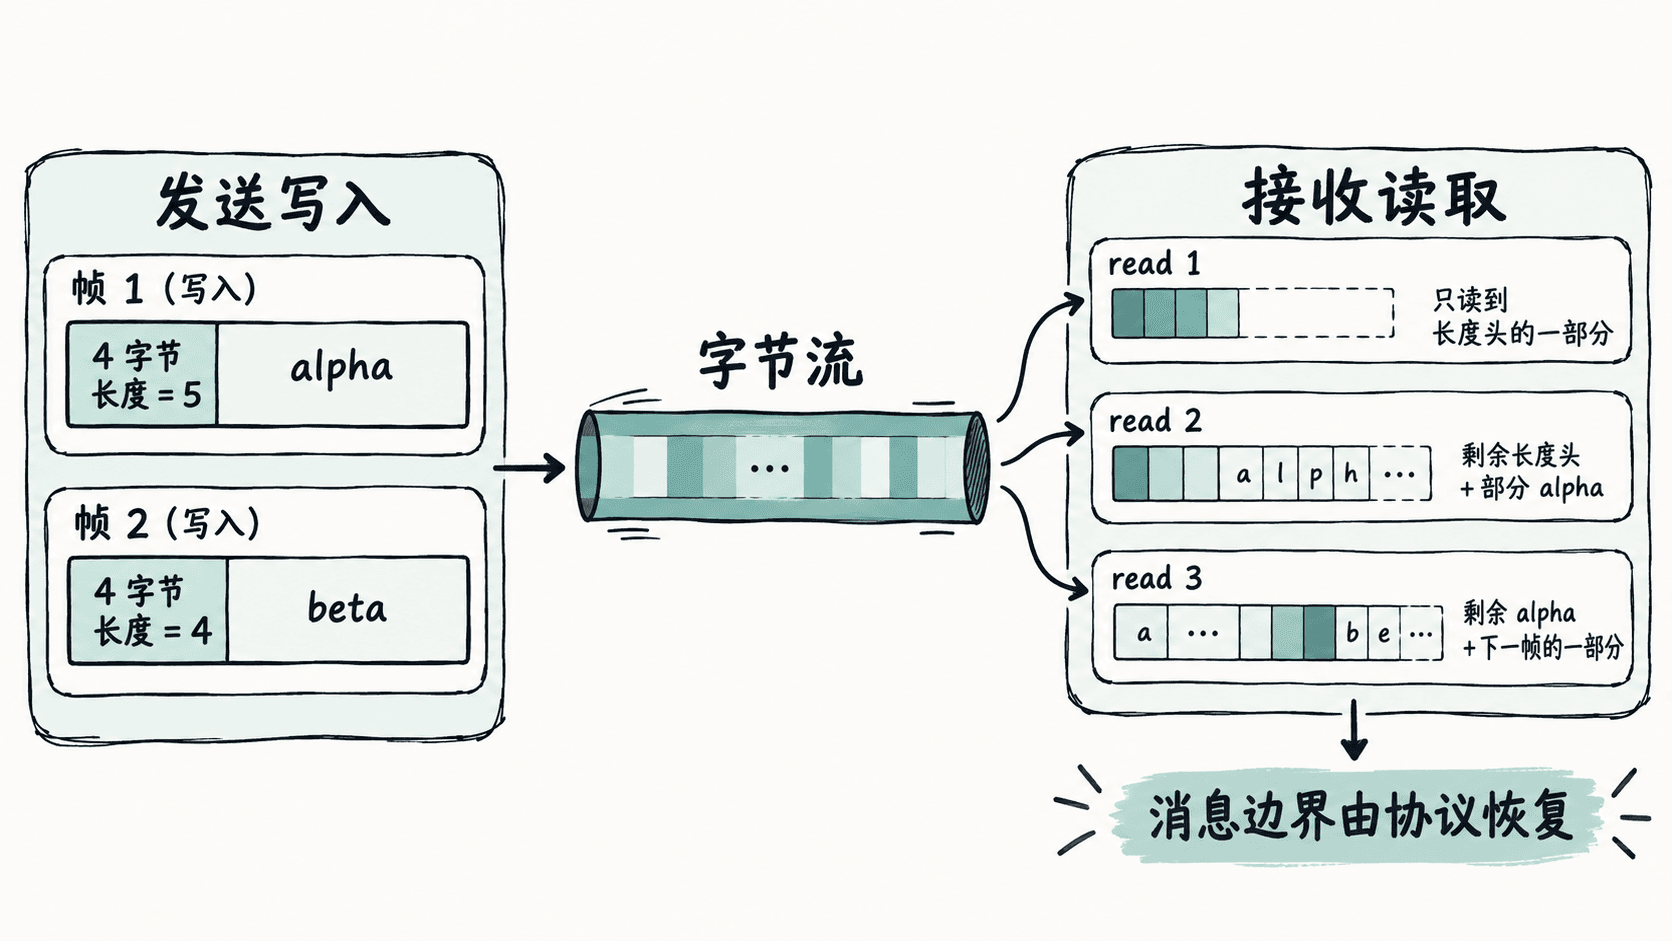
流式 Unix Domain Socket 与 TCP 一样提供有序、可靠的字节流。发送端连续写入两条消息,接收端可能一次读到半条、一条,甚至两条拼在一起;read(fd, buf, n) 返回的只是“当前可取的字节数”,不是应用层消息数。
因此,下面这种思路是不可靠的:发送端每次 write 一条请求,接收端就假定每次 read 得到一条请求。只要缓冲区大小、调度时机或写入节奏变化,边界就可能改变。
用长度前缀定义协议
长度前缀协议先发送固定长度的消息头,再发送指定字节数的消息体。一个常见格式是“4 字节无符号长度 + payload”。接收端必须先凑满 4 字节头部,解析长度后再凑满消息体,只有两部分都完整时才交给业务逻辑。
为了让协议稳定,长度字段应约定字节序,并设置最大消息长度。即使通信只发生在本机,使用网络字节序也能避免协议与 CPU 端序绑定。
分隔符协议也能工作,例如以换行符结束一条文本消息;但消息体若允许出现分隔符,就需要转义或编码。二进制消息、长度可变字段较多时,长度前缀通常更直接。
完整实现长度前缀收发
下面用 socketpair 创建一对 AF_UNIX + SOCK_STREAM 套接字。示例刻意不依赖文件系统路径,把重点放在帧协议和完整读写循环上。
#include <arpa/inet.h>
#include <errno.h>
#include <stdint.h>
#include <stdio.h>
#include <stdlib.h>
#include <string.h>
#include <sys/socket.h>
#include <unistd.h>

#define MAX_FRAME 4096

static int write_all(int fd, const void *buf, size_t len) {
    const unsigned char *p = buf;
    size_t off = 0;

    while (off < len) {
        ssize_t n = write(fd, p + off, len - off);
        if (n < 0) {
            if (errno == EINTR) continue;
            return -1;
        }
        off += (size_t)n;
    }
    return 0;
}

static int read_exact(int fd, void *buf, size_t len) {
    unsigned char *p = buf;
    size_t off = 0;

    while (off < len) {
        ssize_t n = read(fd, p + off, len - off);
        if (n == 0) return off == 0 ? 0 : -1;
        if (n < 0) {
            if (errno == EINTR) continue;
            return -1;
        }
        off += (size_t)n;
    }
    return 1;
}

static int send_frame(int fd, const char *text) {
    size_t len = strlen(text);
    if (len > MAX_FRAME) return -1;

    uint32_t net_len = htonl((uint32_t)len);
    if (write_all(fd, &net_len, sizeof(net_len)) < 0) return -1;
    return write_all(fd, text, len);
}

static int recv_frame(int fd, char *buf, size_t cap) {
    uint32_t net_len;
    int rc = read_exact(fd, &net_len, sizeof(net_len));
    if (rc <= 0) return rc;

    uint32_t len = ntohl(net_len);
    if (len > MAX_FRAME || len + 1 > cap) return -1;

    rc = read_exact(fd, buf, len);
    if (rc <= 0) return -1;

    buf[len] = '\0';
    return 1;
}

int main(void) {
    int sv[2];
    if (socketpair(AF_UNIX, SOCK_STREAM, 0, sv) < 0) {
        perror("socketpair");
        return 1;
    }

    if (send_frame(sv[0], "alpha") < 0 ||
        send_frame(sv[0], "beta") < 0) {
        perror("send_frame");
        return 1;
    }
    shutdown(sv[0], SHUT_WR);

    char buf[MAX_FRAME + 1];
    int rc;

    while ((rc = recv_frame(sv[1], buf, sizeof(buf))) > 0) {
        printf("frame=%s\n", buf);
    }

    if (rc < 0) {
        fprintf(stderr, "protocol error\n");
        return 1;
    }

    close(sv[0]);
    close(sv[1]);
    return 0;
}
预期输出
frame=alpha
frame=beta
两次 send_frame 最终可能被内核拆分或合并,但 recv_frame 不依赖单次 read 的返回长度,因此仍能恢复出两条独立消息。
把异常边界纳入协议
收到长度头后要先校验上限,再分配或读取消息体,避免对端用超大长度耗尽内存。若 EOF 出现在一帧中间,应视为协议错误,而不是把残缺数据当成一条合法请求。
上面的 read_exact 适合阻塞套接字。若连接改为非阻塞并接入 poll 或 epoll,读到 EAGAIN 时不能继续死等,而要把“已经收了多少字节、当前正在等头部还是消息体”保存在连接状态中,下次可读事件到来后继续解析。也就是说,流式 UDS 的消息边界最终由应用层协议和连接状态共同维护。