
操作系统 / 系统课时
用 strace 观察 IPC 系统调用
用 strace 观察 IPC 系统调用
IPC 程序“能跑”并不代表你知道它在内核里做了什么。本节用一个最小示例把 write、read、poll、mmap 与 socketpair 暴露出来,并学会从 strace 结果判断阻塞点、文件描述符和系统调用返回值。
学习目标
- 用 strace 只追踪与当前 IPC 问题有关的系统调用
- 从返回值、文件描述符和事件标志判断通信是否成功
- 区分用户态 API 与真正进入内核的系统调用
先把调用链看清楚
应用代码调用 write()、read()、poll()、mmap() 或 socketpair() 时,会从用户态进入内核。strace 记录的是这条边界上的系统调用,因此它特别适合回答“程序究竟卡在哪个调用”“哪个文件描述符正在通信”“内核返回了什么”。
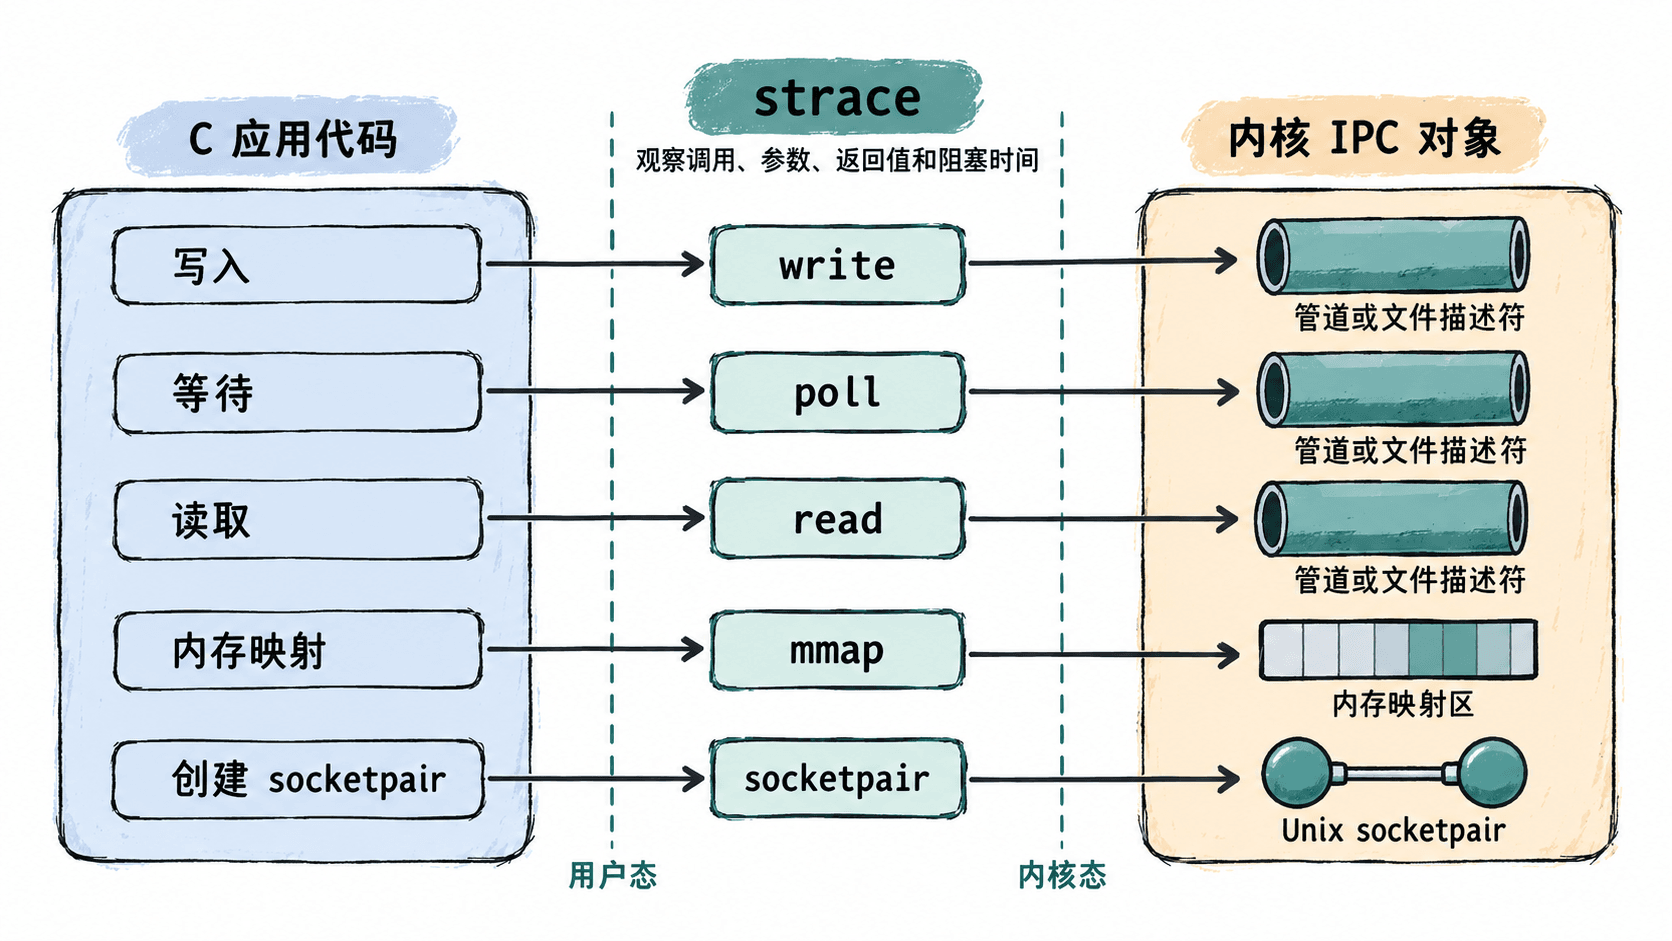
这里要特别注意:高级库函数不一定对应同名系统调用。例如某些网络库可能最终使用 sendto、recvfrom 或 sendmsg。因此排查时先观察实际调用,再决定过滤条件,不要只凭源码函数名猜测。
跑一个最小追踪实验
下面的命令会生成并编译一个小程序。程序依次完成匿名映射、管道写读、poll 等待以及 socketpair 双端通信,然后让 strace 只记录目标调用。
cat > /tmp/ipc_probe.c <<'EOF'
#include <poll.h>
#include <stdio.h>
#include <string.h>
#include <sys/mman.h>
#include <sys/socket.h>
#include <unistd.h>

int main(void) {
    int p[2], sv[2];
    char buf[16] = {0};

    char *mem = mmap(NULL, 4096, PROT_READ | PROT_WRITE,
                     MAP_SHARED | MAP_ANONYMOUS, -1, 0);
    if (mem == MAP_FAILED || pipe(p) == -1 || socketpair(AF_UNIX, SOCK_STREAM, 0, sv) == -1)
        return 1;

    memcpy(mem, "ok", 3);
    write(p[1], "ping", 4);

    struct pollfd fd = {.fd = p[0], .events = POLLIN};
    if (poll(&fd, 1, 1000) != 1)
        return 2;

    read(p[0], buf, 4);
    printf("pipe=%s mmap=%s\n", buf, mem);

    write(sv[0], "pong", 4);
    memset(buf, 0, sizeof(buf));
    read(sv[1], buf, 4);
    printf("socket=%s\n", buf);
    return 0;
}
EOF

gcc -Wall -Wextra -O0 /tmp/ipc_probe.c -o /tmp/ipc_probe
strace -qq -e trace=read,write,poll,mmap,socketpair -o /tmp/ipc.strace /tmp/ipc_probe
grep -E 'socketpair|poll|write|read|mmap' /tmp/ipc.strace | tail -n 12
预期结果(地址和文件描述符实际值可能不同):
pipe=ping mmap=ok
socket=pong
mmap(NULL, 4096, PROT_READ|PROT_WRITE, MAP_SHARED|MAP_ANONYMOUS, -1, 0) = <ADDR>
write(<FD>, "ping", 4) = 4
poll([{fd=<FD>, events=POLLIN}], 1, 1000) = 1 ([{fd=<FD>, revents=POLLIN}])
read(<FD>, "ping", 4) = 4
socketpair(AF_UNIX, SOCK_STREAM, 0, [<FD>, <FD>]) = 0
write(<FD>, "pong", 4) = 4
read(<FD>, "pong", 4) = 4
mmap 这一行只说明建立了映射;只有映射对应的内存被多个进程共享时,它才承担进程间通信。上例使用 MAP_SHARED 展示可共享的映射属性,但没有再 fork 出第二个进程。
读懂一条 strace 记录
先看最稳定的三部分:调用名、参数和返回值。write(<FD>, "ping", 4) = 4 表示向某个文件描述符请求写 4 字节,并且内核确实接收了 4 字节;如果返回 -1,后面通常会显示 EPIPE、EAGAIN 等错误。
poll(...) = 1 表示至少一个被监听的描述符已经就绪,revents=POLLIN 说明当前可读。若程序卡住,而 strace 最后一行长期停在 poll,排查重点通常应转向“谁应该产生数据”以及超时条件,而不是继续检查后续 read。
对于 read,返回 0 通常表示对端关闭后读到 EOF;返回正数表示成功读到字节;返回 -1 EAGAIN 则常见于非阻塞描述符当前没有数据。
排障时缩小观察范围
真实服务启动时会产生大量动态链接器、配置文件和日志相关系统调用。直接执行 strace <程序> 往往噪声很大,应该先按现象过滤。
strace -f -tt -T -e trace=read,write,poll,ppoll,mmap,socketpair -p <PID>预期结果:
<TIME> poll([{fd=<FD>, events=POLLIN}], 1, <TIMEOUT>) = 0 <DURATION>
<TIME> read(<FD>, <BUFFER>, <SIZE>) = -1 EAGAIN (Resource temporarily unavailable) <DURATION><PID>、<FD>、<TIME>、<TIMEOUT>、<BUFFER>、<SIZE> 和 <DURATION> 会随程序运行而变化。-f 会跟踪线程或子进程,-tt 增加时间戳,-T 显示调用耗时;当问题是“卡住”或“偶发超时”时,这三个选项通常比完整打印所有系统调用更有价值。
strace 最适合确认“系统调用层面发生了什么”,但它不会替你解释业务协议。先用它定位阻塞、错误码和文件描述符,再结合 /proc、lsof 或应用日志确认这个描述符对应的 IPC 资源,排查路径会更短。