
操作系统 / 系统课时
怎样控制 UDS 文件权限
怎样控制 UDS 文件权限
路径型 Unix Domain Socket 会进入文件系统权限模型。要限制“哪些本机进程可以连接”,不能只看 socket 文件本身,还要同时看父目录的搜索权限和 socket 的写权限。本节用一个受限目录和 0660 socket 演示可验证的 Linux 权限配置。
学习目标
- 理解目录权限与 socket 文件权限分别控制什么
- 能用
umask、chmod和专用目录创建受限 UDS - 能用
stat验证实际权限,并识别抽象命名空间的例外
两道权限闸门
客户端连接路径型 UDS 时,内核首先要解析路径,因此进程必须对路径上的目录具有搜索权限,也就是目录的 x 位。到达 socket 文件后,Linux 还会检查对该 socket 的写权限;因此只改 socket 文件而忽略父目录,常常会得到和预期不一致的访问范围。
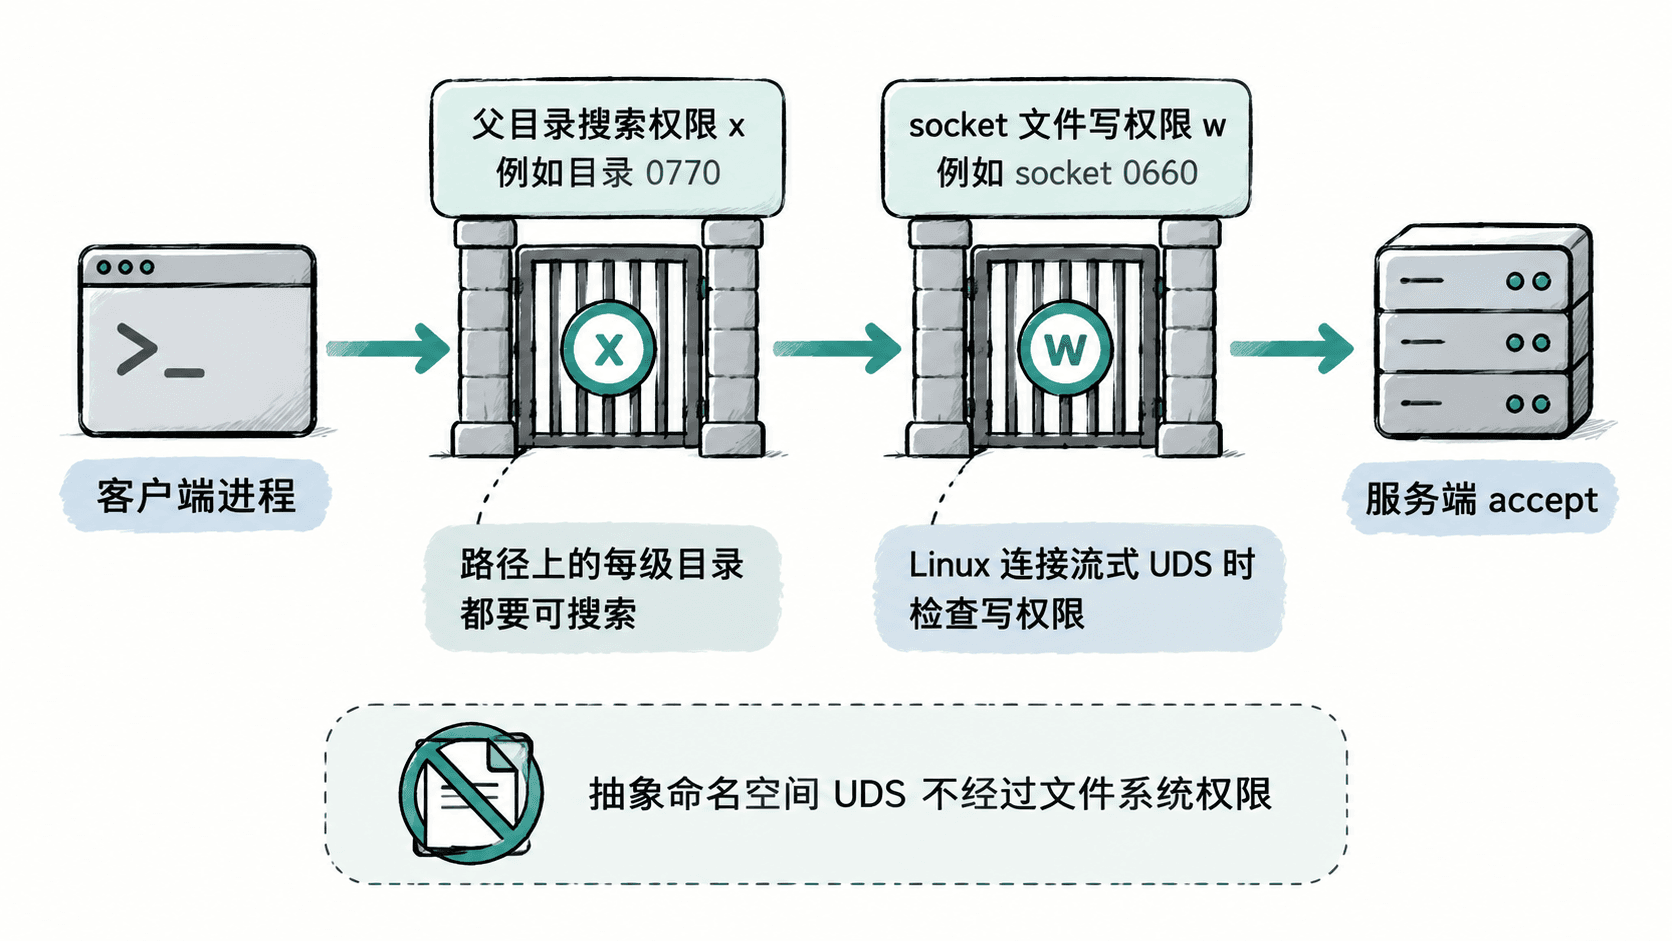
一种常见做法是让服务运行在专用目录中:目录使用 0770,socket 使用 0660,再通过目录和文件的属主、属组把访问权交给指定服务组。目录权限先挡住无权遍历的人,socket 权限再限制谁可以连接。
创建受限 socket
下面的服务端在 /tmp/uds-perm-demo 下创建 service.sock。这里使用 /tmp 只是为了便于练习;生产环境更常见的是由服务管理器准备 /run/<service> 一类专用目录。
import os
import socket
import stat

SOCKET_DIR = "/tmp/uds-perm-demo"
SOCKET_PATH = os.path.join(SOCKET_DIR, "service.sock")

os.makedirs(SOCKET_DIR, exist_ok=True)
os.chmod(SOCKET_DIR, 0o770)

if os.path.exists(SOCKET_PATH):
    os.unlink(SOCKET_PATH)

server = socket.socket(socket.AF_UNIX, socket.SOCK_STREAM)

old_umask = os.umask(0o117)
try:
    server.bind(SOCKET_PATH)
finally:
    os.umask(old_umask)

os.chmod(SOCKET_PATH, 0o660)
server.listen(1)

dir_mode = stat.S_IMODE(os.stat(SOCKET_DIR).st_mode)
sock_mode = stat.S_IMODE(os.stat(SOCKET_PATH).st_mode)
print(f"directory mode: {dir_mode:04o}")
print(f"socket mode: {sock_mode:04o}")

try:
    conn, _ = server.accept()
    with conn:
        conn.recv(1024)
        conn.sendall(b"ok\n")
finally:
    server.close()
    if os.path.exists(SOCKET_PATH):
        os.unlink(SOCKET_PATH)
预期输出
directory mode: 0770
socket mode: 0660
umask(0o117) 让 Linux 在创建 socket 时去掉“其他用户”的全部权限以及组的执行位,随后 chmod 明确收敛到 0660。umask 是进程级状态,多线程程序应在启动线程之前设置,避免和其他线程同时创建文件时相互影响。
验证目录和 socket 权限
保持服务端运行,再执行下面的检查命令:
stat -c '%A %a %n' /tmp/uds-perm-demo /tmp/uds-perm-demo/service.sock预期输出
drwxrwx--- 770 /tmp/uds-perm-demo
srw-rw---- 660 /tmp/uds-perm-demo/service.sock
第一行说明只有目录所有者和所属组可以进入该目录;第二行说明 socket 也只向所有者和所属组开放读写位。实际用户名、组名和 inode 等信息会因机器而不同,所以这里仅核对权限位和路径。
用下面的最小客户端可以验证“有权限的当前用户”能够连接:
import socket

SOCKET_PATH = "/tmp/uds-perm-demo/service.sock"

with socket.socket(socket.AF_UNIX, socket.SOCK_STREAM) as client:
    client.connect(SOCKET_PATH)
    client.sendall(b"check\n")
    print(client.recv(1024).decode("utf-8").strip())
预期输出
ok权限配置的关键边界
如果要让某个服务组访问,应把目录和 socket 的所属组设置为目标组,并确保客户端进程确实属于该组。单纯把 socket 改成 0666 往往过宽,而只把 socket 改成 0660、却把父目录设成客户端无法搜索的模式,也仍然无法连接。
最稳妥的策略是先收紧专用目录,再给 socket 精确到组的权限,并用 stat 在服务实际运行时核对最终结果,而不是只相信配置代码看起来“应该生效”。