
操作系统 / 系统课时
用 mmap 建立私有与共享映射
用 mmap 建立私有与共享映射
本节用一个 C 程序同时创建文件映射与匿名映射,并分别应用 MAP_PRIVATE、MAP_SHARED。在 fork 后由子进程写入,再让父进程和后备文件验收结果,从而直接看清写入传播、进程间可见性与生命周期差异。
学习目标
- 区分文件映射与匿名映射各自的后备存储。
- 用实验验证
MAP_PRIVATE与MAP_SHARED的写入传播语义。 - 根据跨进程共享和持久化需求选择映射方式。
映射来源与共享标志是两个维度
mmap 的“文件还是匿名”回答页面从哪里来;MAP_PRIVATE 与 MAP_SHARED 回答写入向哪里传播。文件私有映射仍可从页缓存读取文件内容,但第一次写入某页后走 COW,修改不会写回原文件。文件共享映射的修改作用于共享页缓存,可被映射同一对象的其他进程看到,并可同步到文件。
匿名映射没有普通文件作为后备。MAP_PRIVATE | MAP_ANONYMOUS 在 fork 后通常依靠 COW 隔离父子写入;MAP_SHARED | MAP_ANONYMOUS 则让继承这段映射的父子进程直接看到彼此修改,但最后一个映射消失后数据也随之消失。
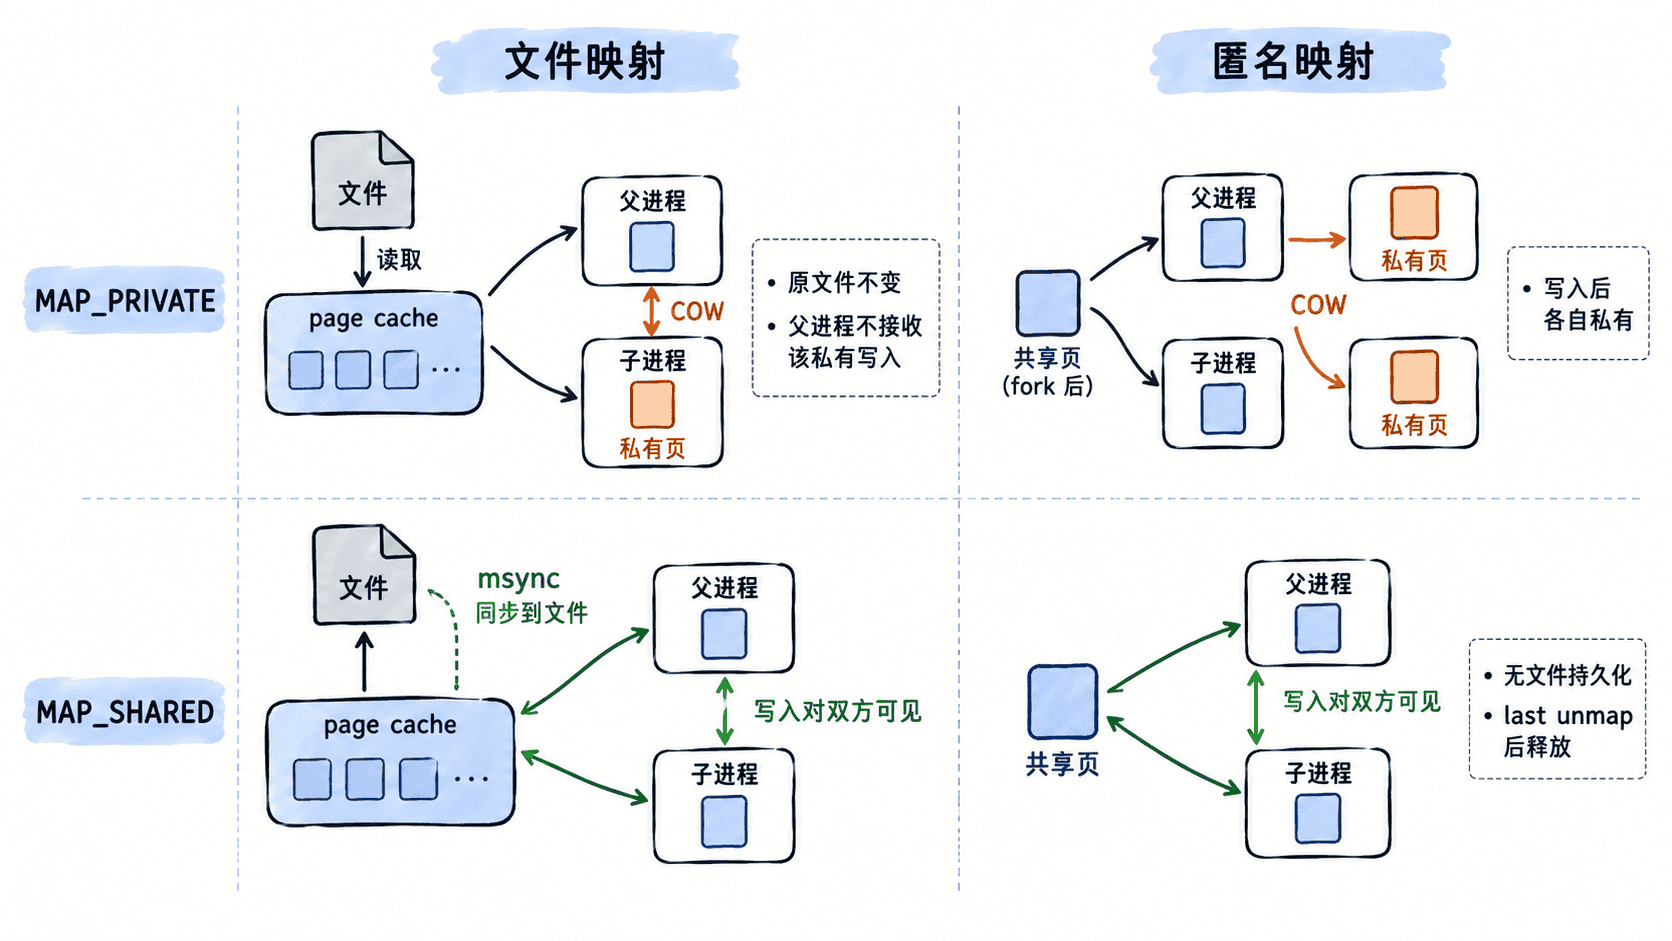
| 映射方式 | 子进程写入后父进程可见 | 写回普通文件 |
|---|---|---|
文件 + MAP_PRIVATE |
否,写页形成私有副本 | 否 |
文件 + MAP_SHARED |
是 | 可以 |
匿名 + MAP_PRIVATE |
否,fork 后写时复制 |
不适用 |
匿名 + MAP_SHARED |
是 | 不适用 |
用一个程序比较四种组合
下面程序创建两个临时文件,分别用于文件私有映射和文件共享映射;同时再建两块匿名映射。父进程先写好匿名初值,fork 后由子进程修改四块映射,父进程等待子进程结束后统一读取。
在 Linux + glibc 环境中保存为 mmap_modes.c,用 GCC 编译后运行。
#define _GNU_SOURCE
#include <fcntl.h>
#include <stdio.h>
#include <stdlib.h>
#include <sys/mman.h>
#include <sys/types.h>
#include <sys/wait.h>
#include <unistd.h>

static int create_page_file(char *path, size_t page_size) {
    int fd = mkstemp(path);
    if (fd < 0) return -1;
    if (ftruncate(fd, (off_t)page_size) != 0) return -1;
    if (pwrite(fd, "A", 1, 0) != 1) return -1;
    return fd;
}

int main(void) {
    const size_t page_size = (size_t)sysconf(_SC_PAGESIZE);
    char private_path[] = "/tmp/mmap-private-XXXXXX";
    char shared_path[] = "/tmp/mmap-shared-XXXXXX";

    int private_fd = create_page_file(private_path, page_size);
    int shared_fd = create_page_file(shared_path, page_size);
    if (private_fd < 0 || shared_fd < 0) {
        perror("create temp file");
        return EXIT_FAILURE;
    }

    char *file_private = mmap(NULL, page_size, PROT_READ | PROT_WRITE,
                              MAP_PRIVATE, private_fd, 0);
    char *file_shared = mmap(NULL, page_size, PROT_READ | PROT_WRITE,
                             MAP_SHARED, shared_fd, 0);
    unsigned char *anon_private = mmap(NULL, page_size, PROT_READ | PROT_WRITE,
                                       MAP_PRIVATE | MAP_ANONYMOUS, -1, 0);
    unsigned char *anon_shared = mmap(NULL, page_size, PROT_READ | PROT_WRITE,
                                      MAP_SHARED | MAP_ANONYMOUS, -1, 0);
    if (file_private == MAP_FAILED || file_shared == MAP_FAILED ||
        anon_private == MAP_FAILED || anon_shared == MAP_FAILED) {
        perror("mmap");
        return EXIT_FAILURE;
    }

    anon_private[0] = 10;
    anon_shared[0] = 30;

    pid_t pid = fork();
    if (pid < 0) {
        perror("fork");
        return EXIT_FAILURE;
    }

    if (pid == 0) {
        file_private[0] = 'P';   // 只改子进程自己的私有页。
        file_shared[0] = 'S';    // 修改共享页缓存。
        anon_private[0] = 20;    // fork 后触发匿名私有页 COW。
        anon_shared[0] = 40;     // 父进程可直接看到该共享写入。
        if (msync(file_shared, page_size, MS_SYNC) != 0) {
            perror("msync");
            _exit(EXIT_FAILURE);
        }
        _exit(0);
    }

    int status;
    waitpid(pid, &status, 0);
    if (!WIFEXITED(status) || WEXITSTATUS(status) != 0) return EXIT_FAILURE;

    char private_file_byte = '?';
    char shared_file_byte = '?';
    pread(private_fd, &private_file_byte, 1, 0);
    pread(shared_fd, &shared_file_byte, 1, 0);

    printf("file MAP_PRIVATE: mapping=%c file=%c\n",
           file_private[0], private_file_byte);
    printf("file MAP_SHARED: mapping=%c file=%c\n",
           file_shared[0], shared_file_byte);
    printf("anon MAP_PRIVATE: parent=%u\n", anon_private[0]);
    printf("anon MAP_SHARED: parent=%u\n", anon_shared[0]);

    munmap(file_private, page_size);
    munmap(file_shared, page_size);
    munmap(anon_private, page_size);
    munmap(anon_shared, page_size);
    close(private_fd);
    close(shared_fd);
    unlink(private_path);
    unlink(shared_path);
    return 0;
}
预期输出
file MAP_PRIVATE: mapping=A file=A
file MAP_SHARED: mapping=S file=S
anon MAP_PRIVATE: parent=10
anon MAP_SHARED: parent=40
第一行说明子进程对文件私有映射写入 P 后,只改变了它自己的 COW 页;子进程退出后,父进程映射仍是 A,文件也仍是 A。第二行说明共享文件映射的 S 对父进程可见,msync(..., MS_SYNC) 又把脏页同步到后备文件,所以两处都读到 S。
匿名私有映射同理:父进程仍读到原值 10。匿名共享映射没有发生写隔离,父进程读到子进程写入的 40。这四行输出把“后备存储”和“写入传播”两个维度拆开验证了。
生命周期不等于文件描述符生命周期
映射建立后,关闭原文件描述符并不会自动撤销映射;映射持续到 munmap、进程退出或被新的映射操作替换。对文件共享映射来说,页面与文件对象仍有关联;对匿名映射来说,没有普通文件可在映射结束后保存内容。
MAP_SHARED 只说明修改共享,并不自动等价于“已经抗掉电持久化”。进程间可见性通常来自共享页缓存,而需要主动把脏页同步到后备文件时可使用 msync;对完整持久化语义还要结合文件系统与同步策略判断。
选择映射方式时先问写入要去哪里
只想高效读取文件、又不希望本进程修改回写原文件时,文件 MAP_PRIVATE 很合适。多个进程要围绕同一文件内容协作时,可考虑文件 MAP_SHARED;无文件的父子进程共享少量内存时,匿名 MAP_SHARED 更直接。若目标是让匿名内存在 fork 后各自修改互不影响,则用匿名 MAP_PRIVATE,其写隔离本质上仍由 COW 完成。
对于没有共同祖先关系的独立进程,匿名 MAP_SHARED 本身没有可继承的同一映射句柄,通常应改用 shm_open、memfd_create 或共同文件作为可再次打开的共享对象。