
操作系统 / 系统课时
判断线程栈与 TLS 独立边界
判断线程栈与 TLS 独立边界
同一进程里的线程共享虚拟地址空间,但并不意味着所有内存都共用。本篇通过实际打印线程栈、TLS 与堆对象地址,判断哪些数据按线程独立、哪些数据跨线程共享,并理解线程栈大小与地址映射的边界。
学习目标
- 区分线程私有栈、线程局部存储 TLS 与共享堆内存
- 用 Linux 可运行程序观察不同线程的栈范围和变量地址
- 判断“地址空间共享”和“变量实例共享”之间的区别
先建立内存边界模型
创建 POSIX 线程后,各线程运行在同一个进程虚拟地址空间中,因此代码段、全局数据和堆通常都可以被多个线程访问。但每个线程需要保存自己的函数调用链、局部变量和返回地址,所以拥有独立线程栈;使用 TLS 声明的变量也会为每个线程建立独立实例。
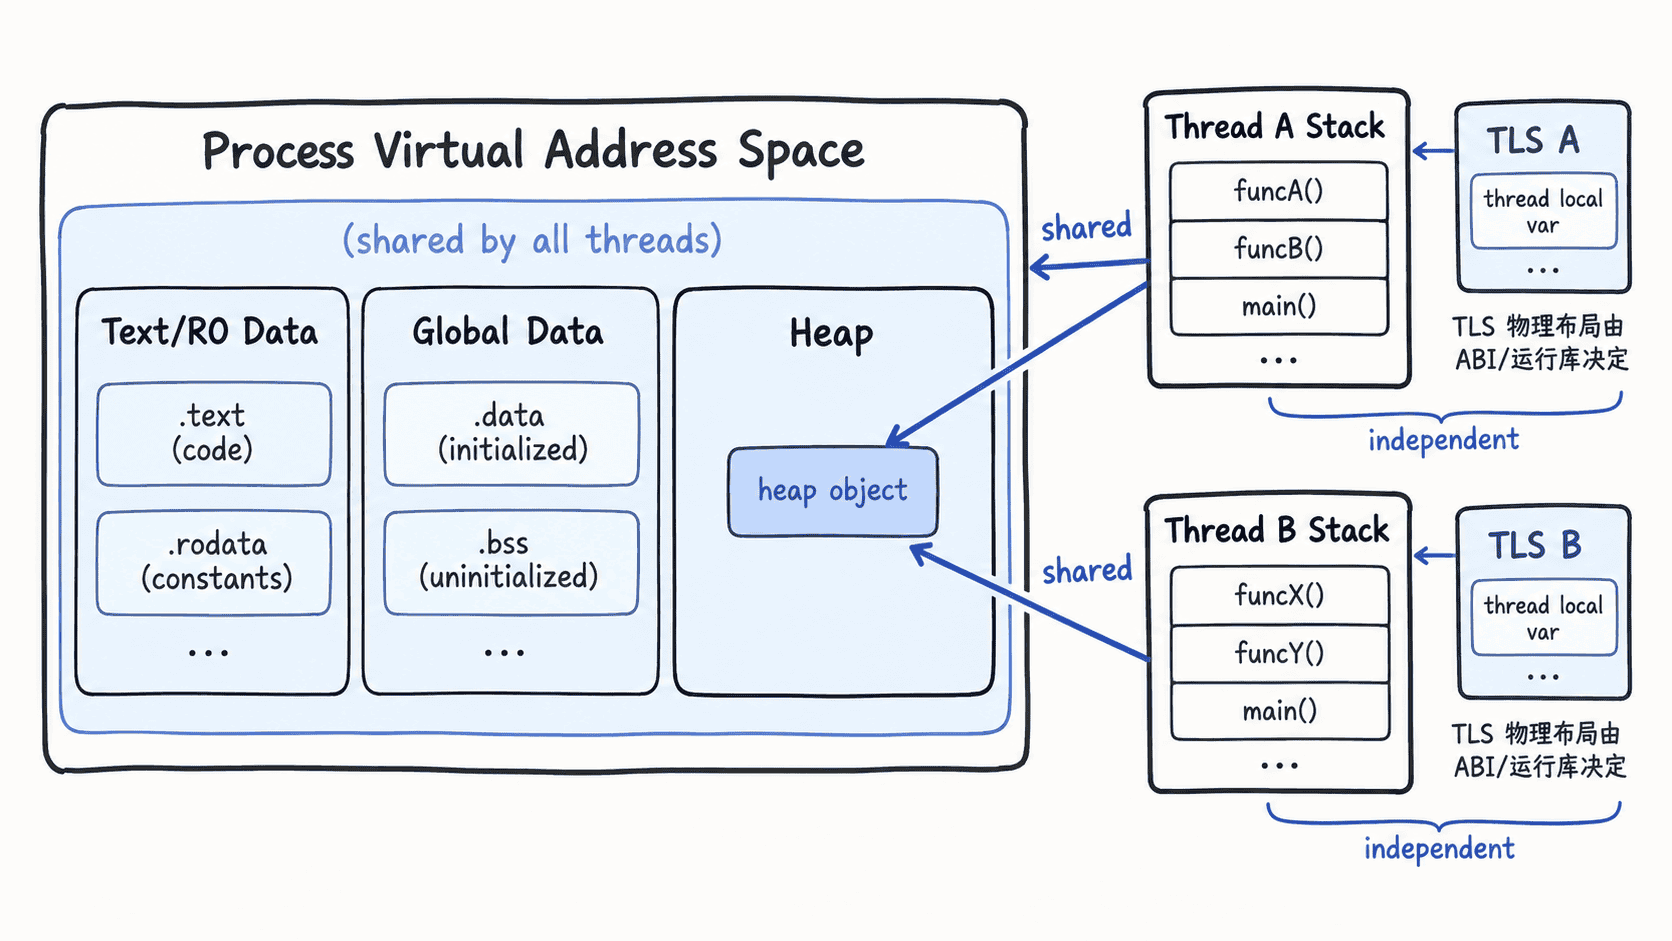
这里最容易混淆的是:TLS 仍然处在同一个进程地址空间里,只是每个线程访问同一个 TLS 符号时,会通过线程指针定位到自己的实例。 因而“线程私有”描述的是可见实例和访问语义,而不是另建一个独立进程地址空间。
实测栈、TLS 与堆地址
下面的程序创建两个线程。每个线程读取自己的栈范围,同时打印普通局部变量、TLS 变量和同一个堆对象的地址。pthread_getattr_np 是 Linux/glibc 扩展,因此示例面向 Linux 环境。
#define _GNU_SOURCE
#include <pthread.h>
#include <stdio.h>
#include <stdlib.h>
#include <sys/syscall.h>
#include <unistd.h>

static _Thread_local int tls_value = 100;

struct thread_arg {
    int index;
    int *shared_heap;
};

static void *worker(void *ptr) {
    struct thread_arg *arg = ptr;
    int stack_local = arg->index;
    pthread_attr_t attr;
    void *stack_base = NULL;
    size_t stack_size = 0;

    tls_value += arg->index;

    if (pthread_getattr_np(pthread_self(), &attr) != 0) {
        perror("pthread_getattr_np");
        return NULL;
    }
    if (pthread_attr_getstack(&attr, &stack_base, &stack_size) != 0) {
        perror("pthread_attr_getstack");
        pthread_attr_destroy(&attr);
        return NULL;
    }

    printf("thread=%d tid=%ld stack=[%p,+%zu] local=%p tls=%p heap=%p tls_value=%d\n",
           arg->index,
           (long)syscall(SYS_gettid),
           stack_base,
           stack_size,
           (void *)&stack_local,
           (void *)&tls_value,
           (void *)arg->shared_heap,
           tls_value);

    pthread_attr_destroy(&attr);
    return NULL;
}

int main(void) {
    pthread_t threads[2];
    struct thread_arg args[2];
    int *shared_heap = malloc(sizeof(*shared_heap));
    if (shared_heap == NULL) {
        perror("malloc");
        return 1;
    }
    *shared_heap = 42;

    for (int i = 0; i < 2; ++i) {
        args[i].index = i + 1;
        args[i].shared_heap = shared_heap;
        if (pthread_create(&threads[i], NULL, worker, &args[i]) != 0) {
            fprintf(stderr, "pthread_create failed\n");
            free(shared_heap);
            return 1;
        }
    }

    for (int i = 0; i < 2; ++i) {
        pthread_join(threads[i], NULL);
    }

    free(shared_heap);
    return 0;
}
编译并运行:
gcc -std=c11 -O2 -Wall -Wextra -pthread stack_tls.c -o stack_tls
./stack_tls
预期输出:
thread=1 tid=<TID> stack=[<ADDR>,+<SIZE>] local=<ADDR> tls=<ADDR> heap=<ADDR> tls_value=101
thread=2 tid=<TID> stack=[<ADDR>,+<SIZE>] local=<ADDR> tls=<ADDR> heap=<ADDR> tls_value=102
线程输出顺序以及 <TID>、<ADDR>、<SIZE> 的实际值会因运行环境不同而变化。判断结果时不要比较具体数字,而要比较地址是否相同以及局部地址是否落在各自栈范围内。
从输出判断共享关系
两个线程的 local 地址应不同,而且分别位于自己的栈区间中,这说明函数调用产生的普通局部变量存在线程私有栈上。两个线程报告的栈基址也不同,因此一个线程的栈增长不会直接复用另一个线程的栈空间。
两个线程的 tls 地址同样不同,并且 tls_value 分别得到 101 和 102。代码中明明只有一个 _Thread_local 符号,却能保存两个值,这正是 TLS 的核心语义。
相反,两个线程打印的 heap 地址相同,因为主线程只执行了一次 malloc,随后把这个指针传给两个线程。堆对象不会因为访问者换成另一个线程就自动复制;若双方同时修改该对象,就必须自行解决数据竞争和同步问题。
栈大小不是“进程剩余内存”
线程栈通常在创建线程时确定一段可用范围,并带有保护页等机制。默认大小受线程库、体系结构以及进程启动时的资源限制影响,不能假定所有 Linux 系统都固定为某个值。需要显式控制时,可以使用 pthread_attr_setstacksize 设置新线程栈大小,并遵守 PTHREAD_STACK_MIN 等限制。
栈大小也不等于立即占用同等数量的物理内存。地址空间可以先保留较大的虚拟范围,实际物理页通常随着访问逐步建立,因此观察虚拟地址映射时要区分“虚拟范围”和“当前常驻内存”。
最终可以用一个简单规则判断边界:普通自动局部变量跟随各线程栈,TLS 符号为每个线程解析到独立实例,而 malloc 返回的堆对象和普通全局对象位于共享地址空间中;是否安全共享,则由程序的同步策略决定。