
操作系统 / 系统课时
从 maps 还原进程地址空间
从 maps 还原进程地址空间
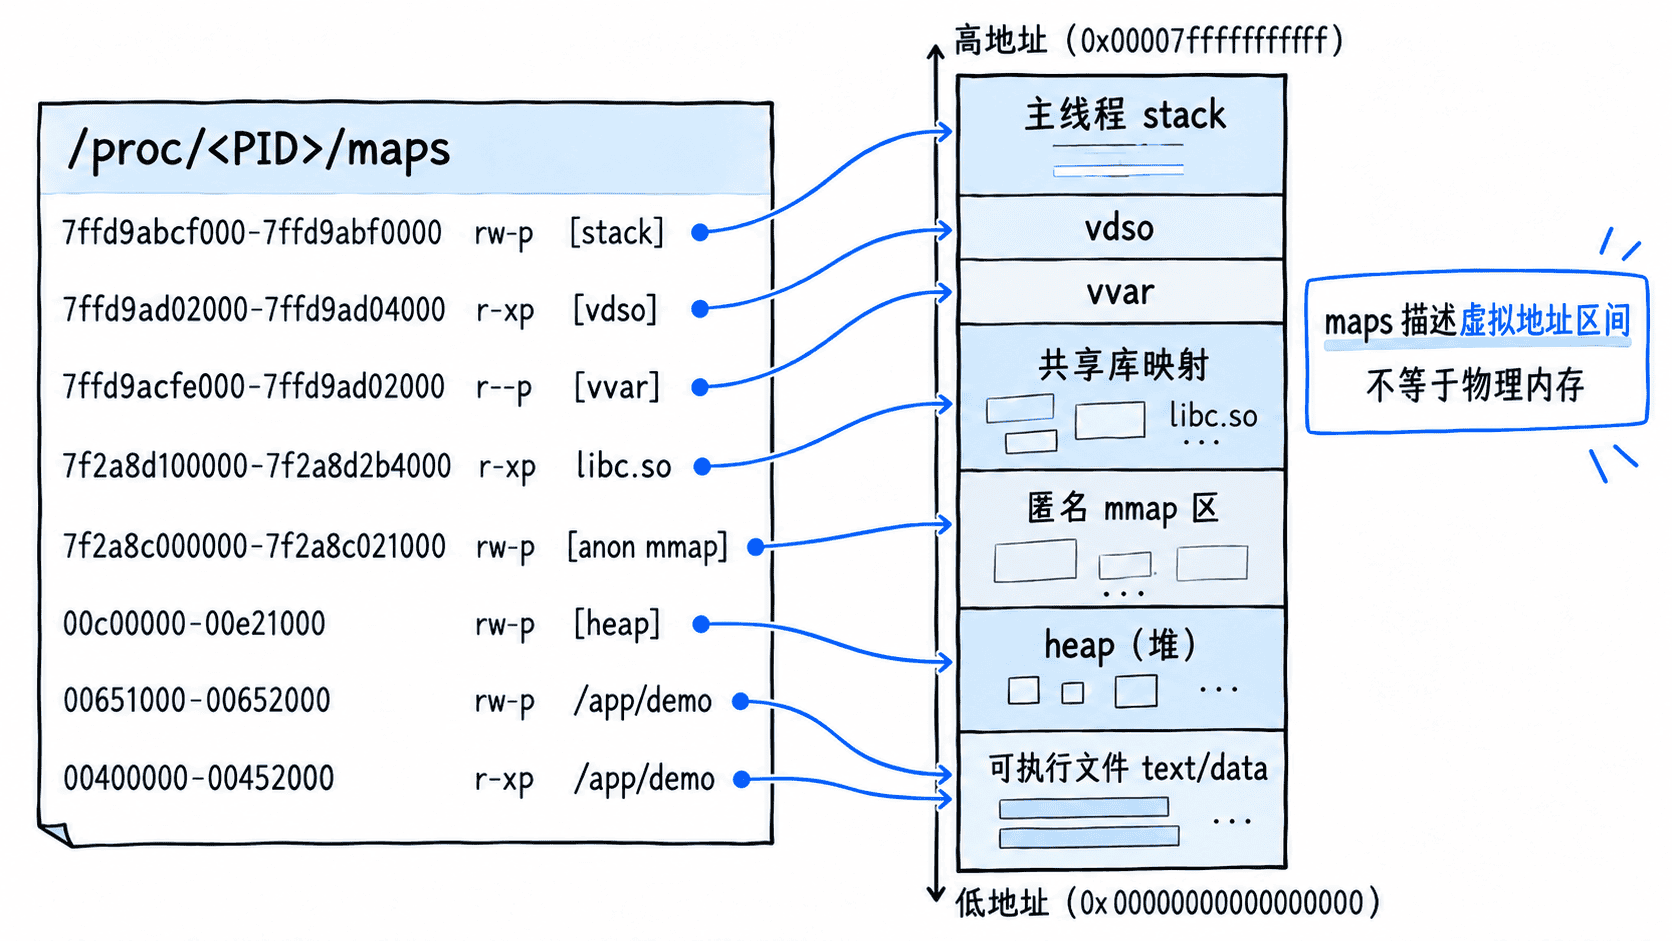
/proc/<PID>/maps 记录的是进程当前拥有的虚拟内存映射,而不是“已经占用多少物理内存”。本篇用一个正在运行的 Shell 进程读取 maps 与 smaps,把可执行文件、共享库、堆、栈和匿名映射放回同一张地址空间图,并学会用 RSS、PSS 判断映射的实际驻留情况。
学习目标
- 读懂
maps每一列,并按路径、权限和标签识别常见映射。 - 用
smaps区分虚拟映射大小与实际驻留的物理页。 - 知道线程栈和匿名映射为什么不能只靠名字判断。
先读懂一行 maps
一行典型记录由地址范围、权限、文件偏移、设备号、inode 和路径组成。例如 r-xp 表示可读、可执行且为私有映射;rw-p 常见于可写数据段、堆或匿名私有内存。地址范围的差值就是这段 VMA 的虚拟大小。
有路径的映射通常能直接追溯到 ELF 可执行文件或共享库;[heap]、[stack]、[vdso] 等是内核提供的特殊标签。路径为空并不等于无用,它往往代表 malloc 大块分配、线程栈、JIT 内存或应用主动创建的匿名 mmap。
读取当前进程的 maps 与 smaps
下面直接检查当前 Bash 的地址空间。smaps 在每个 VMA 后补充 Size、Rss、Pss、私有脏页等统计,因此适合回答“这段映射真正驻留了多少物理页”。
pid=$$
printf 'PID=%s\n' "$pid"

printf '\n== maps: first 12 entries ==\n'
sed -n '1,12p' "/proc/$pid/maps"

printf '\n== named regions ==\n'
grep -E '\[(heap|stack|vdso|vvar|vsyscall)\]' "/proc/$pid/maps" || true

printf '\n== heap/stack from smaps ==\n'
awk '
/^[[:xdigit:]]+-[[:xdigit:]]+/ {
  wanted = ($0 ~ /\[(heap|stack)\]/)
  if (wanted) print "\n" $0
  next
}
wanted && /^(Size|Rss|Pss|Private_Dirty):/ { print "  " $0 }
' "/proc/$pid/smaps"
预期输出
PID=<ID>

== maps: first 12 entries ==
<START>-<END> r--p <OFFSET> <DEV> <INODE> /usr/bin/bash
<START>-<END> r-xp <OFFSET> <DEV> <INODE> /usr/bin/bash
...
<START>-<END> rw-p 00000000 00:00 0 [heap]

== named regions ==
<START>-<END> rw-p 00000000 00:00 0 [heap]
<START>-<END> rw-p 00000000 00:00 0 [stack]
...

== heap/stack from smaps ==
<START>-<END> rw-p 00000000 00:00 0 [heap]
  Size:              <N> kB
  Rss:               <N> kB
  Pss:               <N> kB
  Private_Dirty:     <N> kB
...
实际地址、库路径和数值会因 ASLR、发行版与 Bash 版本不同。若系统的安全策略不允许读取目标进程的 smaps,应先用自己的进程验证,再检查 ptrace/procfs 权限设置,而不是直接用 root 绕过问题。
把映射归回内存用途
还原地址空间时先看路径,再看权限,最后看是否匿名。可执行文件通常拆成只读头部、r-xp 代码段、只读数据和 rw-p 数据段;共享库同样会出现多段权限不同的文件映射。[heap] 是传统 brk 堆,但现代分配器还会用匿名 mmap 获取大块内存,所以“堆内存”不只存在于 [heap]。
主线程栈通常能看到 [stack]。其他线程的栈在现代内核上经常只是匿名映射,不一定带 [stack:<TID>] 标签;诊断线程栈时还要结合线程 ID、调试器或应用已知的栈地址,不能仅凭 maps 的名字下结论。
Size 代表 VMA 覆盖的虚拟地址大小,Rss 是当前驻留在物理内存中的页,Pss 则把共享页按共享者数量折算。一个映射可以很大而 RSS 很小,这正是“保留虚拟地址”与“实际占用物理页”必须分开看的原因。
还原时最容易误判的地方
不要把 maps 中所有区间相加后称为“进程物理内存”;那得到的更接近虚拟映射规模。也不要看到匿名映射就直接判定为泄漏,因为线程栈、分配器 arena、JIT 和显式 mmap 都可能使用匿名区。
当你需要回答“哪一段地址属于什么、权限是什么、对应哪个文件”时先看 maps;需要回答“哪些页真的驻留、共享成本如何”时再看 smaps。两者合起来,才能把地址空间结构和真实内存成本对应起来。