
P2P 与分布式存储 / 系统课时
识别公开 CID 带来的隐私风险
识别公开 CID 带来的隐私风险
把合同、客户资料或内部日志直接加入公共 IPFS,即使没有发布网页,只要 CID 被传播且存在可达的内容提供者,其他人就可能获取原文。本课用无敏感数据的实验说明暴露路径,并给出上传前的加密、授权与留存检查方法。
学习目标
- 识别 CID 传播、节点元数据和跨节点副本的隐私风险。
- 区分内容完整性、传输加密与内容保密性。
- 为敏感文件制定先加密、后上传以及密钥授权的操作要求。
公开 CID 会暴露哪些信息
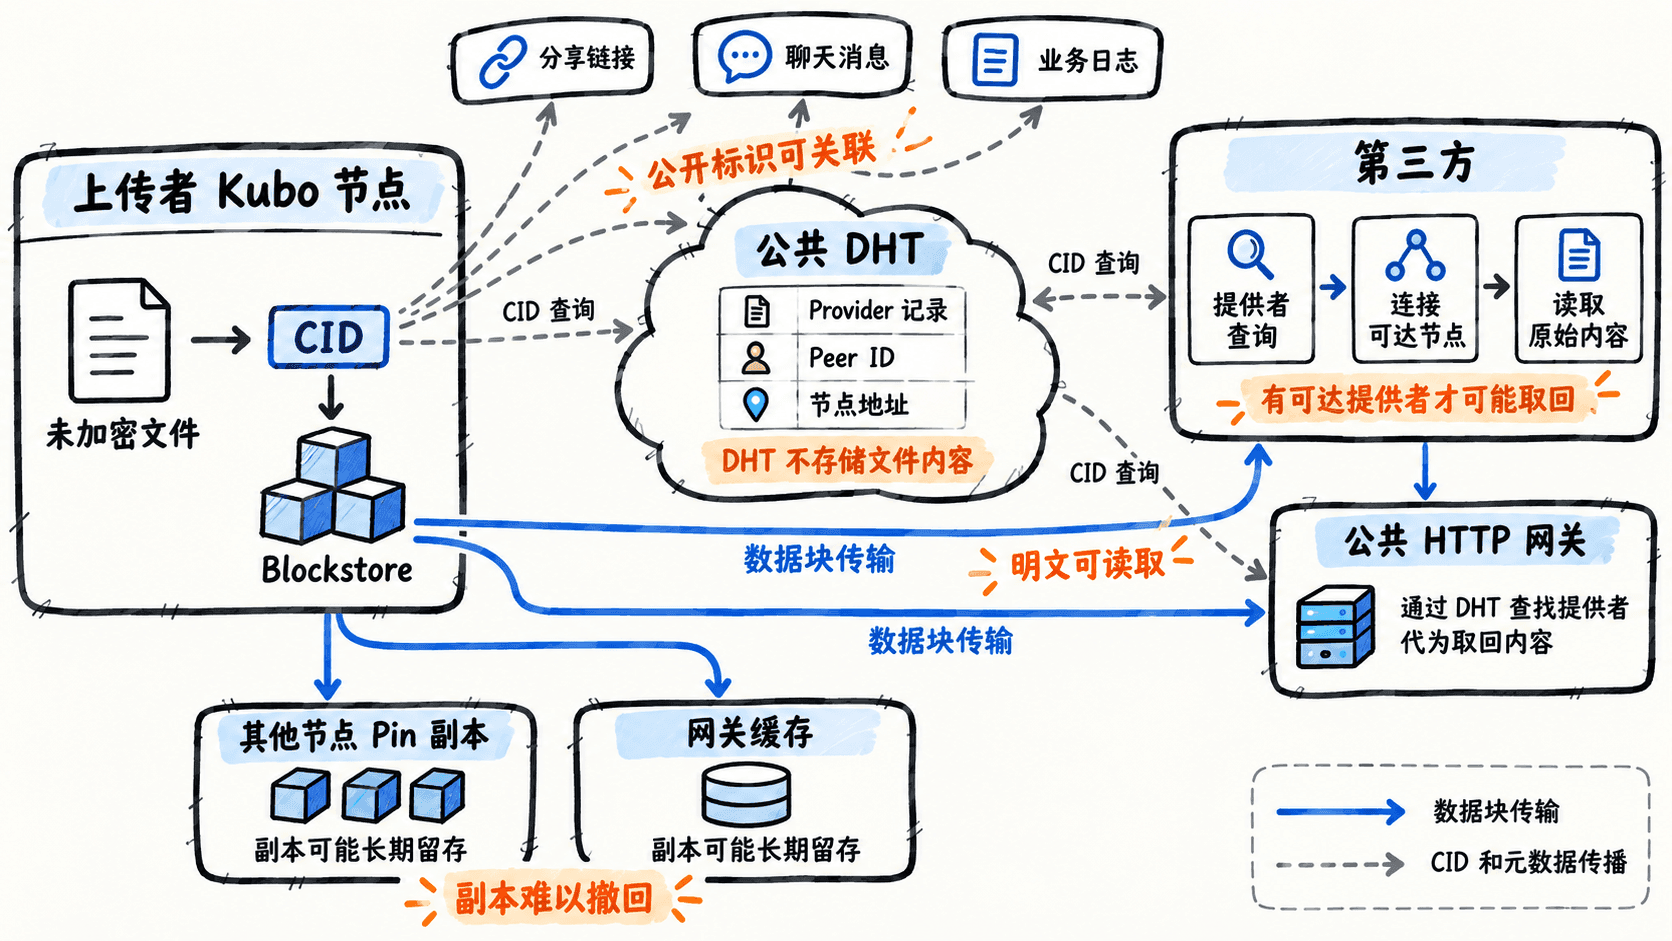
CID 是内容地址,不是密码或访问令牌。它可能出现在分享链接、应用日志、数据库记录或聊天消息中。拿到 CID 的人可尝试查询 DHT 或委托路由,寻找愿意提供内容的节点;但知道 CID 不代表文件一定在线,取回还需要可达的提供者。
公开 DHT 主要维护提供者与路由信息,不存储文件原文。查询与公告可能暴露 CID、Peer ID 和网络地址等关联信息;公共 HTTP 网关还可能记录访问者 IP 与请求的 CID。相同内容在相同编码、分块和导入参数下通常得到相同 CID,因而可能被用来匹配已知文件,但不能仅凭 CID 直接反推出任意未知内容。
用 Kubo 验证 CID 不是访问权限
先在测试环境安装并初始化 Kubo(首次运行使用 ipfs init),在另一个终端启动 ipfs daemon。以下是 Bash 示例,只创建不含敏感信息的文件:
# 仅上传可公开的测试文本
printf 'demo-not-secret\n' > public-demo.txt
CID=$(ipfs add -Q public-demo.txt)
# 同一节点只凭 CID 即可读取,不会检查文件主人身份
printf 'CID=%s\n' "$CID"
ipfs cat "$CID"
预期输出:
CID=<ID>
demo-not-secret
<ID> 是实际生成的 CID,不同导入设置可能导致结果不同。这个实验验证本地节点能按 CID 读取,不证明其他节点当前一定能下载;跨节点下载还取决于提供者公告、网络连通与节点是否持续保存内容。Kubo 的 ipfs add 默认会 Pin 导入内容,不要把测试上传当成自动过期的数据。
完整性不等于保密性
CID 可以让读取者检查收到的内容块是否与期望标识匹配;前提是期望的根 CID 来自可信渠道。CID 不会加密文件,也不会判定请求者是否获准读取。IPFS 节点间的加密连接保护链路传输,但端点仍可看到并保存所交换的明文;HTTPS 网关也可以读取它返回的明文。
| 机制 | 能做到 | 做不到 |
|---|---|---|
| CID 与块校验 | 发现内容与可信标识不匹配 | 隐藏内容、限制读者 |
| 节点间加密传输 / HTTPS | 减少链路被窃听的风险 | 阻止提供者、网关读取明文 |
| 上传前客户端加密 | 无解密密钥时无法直接阅读文件内容 | 隐藏所有 CID、节点和访问元数据 |
因此,给自建网关加登录验证只是在该入口设限:如果明文块仍通过公共 IPFS 提供,其他人可能绕过该网关直接向节点取回。
敏感文件上传前怎么做
以一份包含个人信息的 2 MB 合同为例,采用以下顺序:
- 在可信客户端或受控后端先使用经过审计的加密实现,例如 AES-256-GCM;每次加密使用新的、唯一的 12 字节 nonce,并安全保存认证标签。不要自行设计加密算法。
- 只把密文交给
ipfs add。生成的 CID 标识的是密文;避免将个人身份、明文文件名和访问密钥写入公开目录路径或 CID 分享链接。 - 业务服务先认证用户,再按合同权限发放经过保护的解密密钥;密钥由 KMS 或等效的安全密钥管理方案保存,不写入 IPFS 内容、前端公开配置或日志。客户端校验 GCM 认证标签后才使用解密结果。
- 对离职或权限变化安排密钥轮换。若旧密钥及其加密内容已被复制,单纯删除授权名单无法收回旧数据;必要时重新加密、生成新 CID,并限制新版本的密钥分发。
加密后的 CID、提供者和请求行为仍可能形成可关联的元数据。若连参与节点和访问关系都需要隐藏,应评估受控私有 IPFS 网络,而不是只依赖公网上的加密文件。
已误传明文时如何处理
发现误传时,立即停止继续分享 CID、暂停相关发布,在自己控制的节点移除 Pin 和 MFS 引用后评估执行 ipfs repo gc,并清理可控网关缓存、应用日志中的暴露信息;同时按数据泄露流程评估通知、凭证轮换和受影响范围。本地删除不能让其他节点的 Pin、副本或缓存同步消失,也不能保证公共网络上的内容被彻底撤回。
发布前至少核对三件事:实际上传的是密文;未经授权的人即使获得 CID 也拿不到解密密钥;业务已接受 CID 与节点元数据可能暴露、历史副本无法保证删除的边界。可参照 IPFS 官方隐私与加密说明 复核部署方案。