
P2P 与分布式存储 / 系统课时
识别 Peer ID 和多地址格式
识别 Peer ID 和多地址格式
排查 IPFS 节点连接时,经常会同时看到 Peer ID、IP 地址、端口和一串以斜杠分隔的 Multiaddr。它们分别描述节点身份和连接位置,不能混为一谈。本课使用 Kubo 命令读取真实节点信息、拆解多地址字段,并判断地址变化是否影响节点身份及连接可达性。
学习目标
- 识别 Peer ID 的作用,理解它与节点密钥的关系。
- 拆解 Multiaddr 中的网络地址、传输协议、端口和节点身份。
- 使用 Kubo 命令检查本地身份、监听地址与实际对等连接,避免把地址存在误判为节点可达。
Peer ID 标识的是节点身份
IPFS 使用 libp2p 建立节点之间的通信。每个节点持有一组身份密钥,Peer ID 根据公钥及其编码规则生成,用来标识网络中的对等节点。
Peer ID 不是 IP 地址,也不是随机分配的会话编号。同一节点只要继续使用原来的身份密钥,即使从家庭 Wi-Fi 切换到移动网络,Peer ID 通常仍然保持不变。
需要区分三个概念:
| 信息 | 作用 | 变化条件 |
|---|---|---|
| Peer ID | 标识节点身份 | 更换身份密钥时通常改变 |
| IP 地址 | 标识网络中的寻址位置 | 网络切换、DHCP 更新或公网出口变化 |
| 端口 | 指定传输层服务入口 | 监听配置或端口映射改变 |
Peer ID 常见于以 12D3KooW 开头的字符串,也可能使用其他合法的多重哈希和文本编码形式。不能仅凭前缀判断节点是否有效。
在已安装并初始化 Kubo 的环境中,启动守护进程:
ipfs daemon预期结果:终端最终出现以下就绪提示,其他启动日志及监听地址随版本和环境变化。
Daemon is ready另开终端执行:
ipfs id -f='<id>\n'预期输出为一行 Peer ID,例如:
12D3KooW...这里的省略号仅表示未展示完整标识,不是实际输出的一部分。真实 Peer ID 应以本机命令结果为准。该命令只读取身份,不会重新生成密钥。
拆解 Multiaddr 的协议字段
Multiaddr(多地址)使用可组合的协议段描述连接端点。每个协议名后是否跟随参数,由该协议的定义决定,因此不能简单地把所有斜杠字段都当成键值对。
例如:
/ip4/203.0.113.10/tcp/4001/p2p/12D3KooW...
这是用于解释结构的示意地址,IP 属于文档保留网段,Peer ID 也经过省略,不能直接用于连接。
| 地址片段 | 含义 |
|---|---|
/ip4/203.0.113.10 |
IPv4 网络位置 |
/tcp/4001 |
TCP 传输及目标端口 |
/p2p/12D3KooW... |
目标节点 Peer ID |
IPv6 地址使用 /ip6/,DNS 名称可以使用 /dns/、/dns4/ 或 /dns6/ 等协议段。基于 QUIC 的常见地址则采用 /udp/4001/quic-v1,不能把它误读成 TCP 连接。
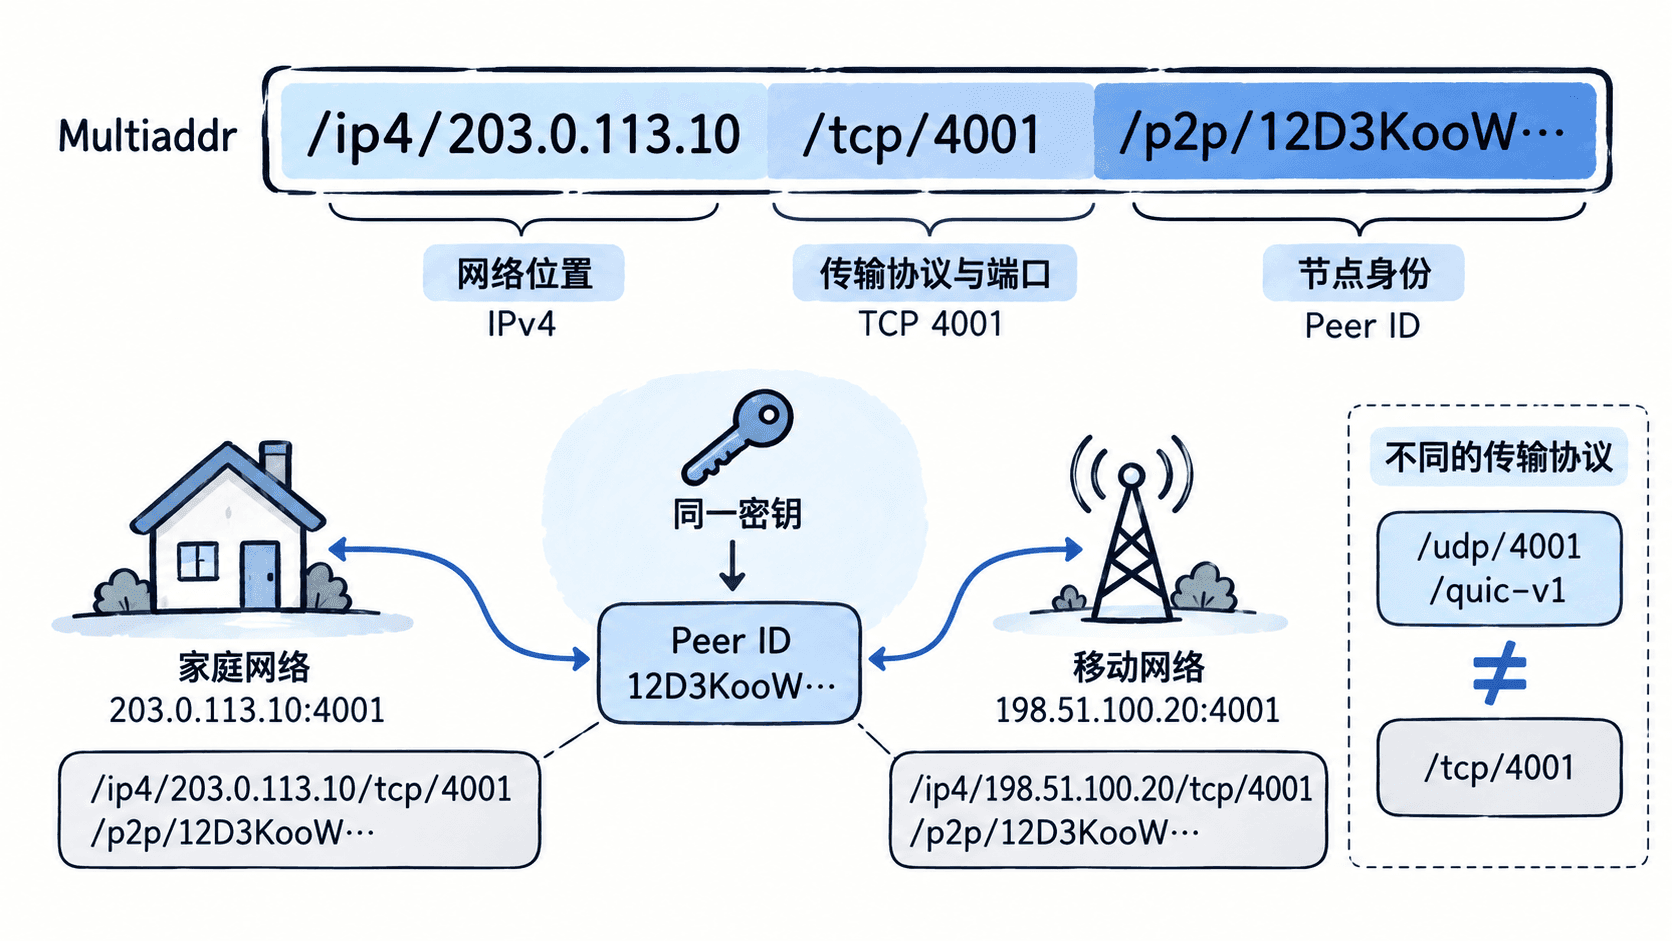
/p2p/ 段标识预期连接的节点身份。连接过程中,libp2p 还会通过安全握手验证远端身份,因此写在地址中的 Peer ID 并不意味着已经成功验证对方。
读取本地节点的真实地址
Kubo 的 ipfs id 可以同时查看节点身份和地址。以下命令适用于提供这些 CLI 接口的常见 Kubo 版本,要求本地守护进程已经启动。
ipfs id -f='<id>\n<addrs>'预期结果包含 Peer ID 和一组多地址。实际地址数量、顺序、协议及端口由节点配置和网络环境决定,不能预设为固定值。
如果只需要查看节点监听的传输地址,可以执行:
ipfs swarm addrs listen预期输出示例:
/ip4/0.0.0.0/tcp/4001
/ip4/0.0.0.0/udp/4001/quic-v1
0.0.0.0 表示绑定本机所有 IPv4 接口,并不是其他节点应当使用的远程目标地址。实际监听端口和协议可能不同,以上只是典型配置示例。
需要特别区分三种地址信息:
ipfs swarm addrs listen:本地正在监听的地址,不代表公网可访问。ipfs id的Addresses:节点报告的地址集合,可能包含本地、配置或发现的地址,不保证全部可达。ipfs swarm addrs:当前已连接对等节点的地址信息,反映已经建立的连接,而非所有候选节点。
在 NAT 环境中,节点可能监听 /ip4/0.0.0.0/tcp/4001,但公网 Peer 无法直接访问该端口。是否可达还受到路由器映射、防火墙、运营商网络和远端传输协议支持情况的影响。
验证身份与实际连接是否一致
判断节点是否真正可达,需要在两台独立运行的 Kubo 节点之间验证,而不是只检查本地地址列表。
假设节点 A 已获得节点 B 的完整 Peer ID 和可连接的 Multiaddr。在 A 上使用实际地址替换下面的示意参数:
ipfs swarm connect /ip4/203.0.113.10/tcp/4001/p2p/12D3KooW...预期结果:如果替换成真实地址,且传输连接与身份验证均成功,输出类似:
connect <ID> success<ID> 代表实际 Peer ID;示意地址不能直接执行成功。若连接失败,命令会报告错误,不能将失败输出视为已建立连接。
成功后,在 A 上检查当前连接:
ipfs swarm peers预期输出包含远端连接地址,常见格式类似:
/ip4/<IP>/tcp/<PORT>/p2p/<ID>其中 <IP>、<PORT>、<ID> 分别代表实际远端 IP、端口和 Peer ID,实际输出还可能包含不同的传输协议或附加信息。
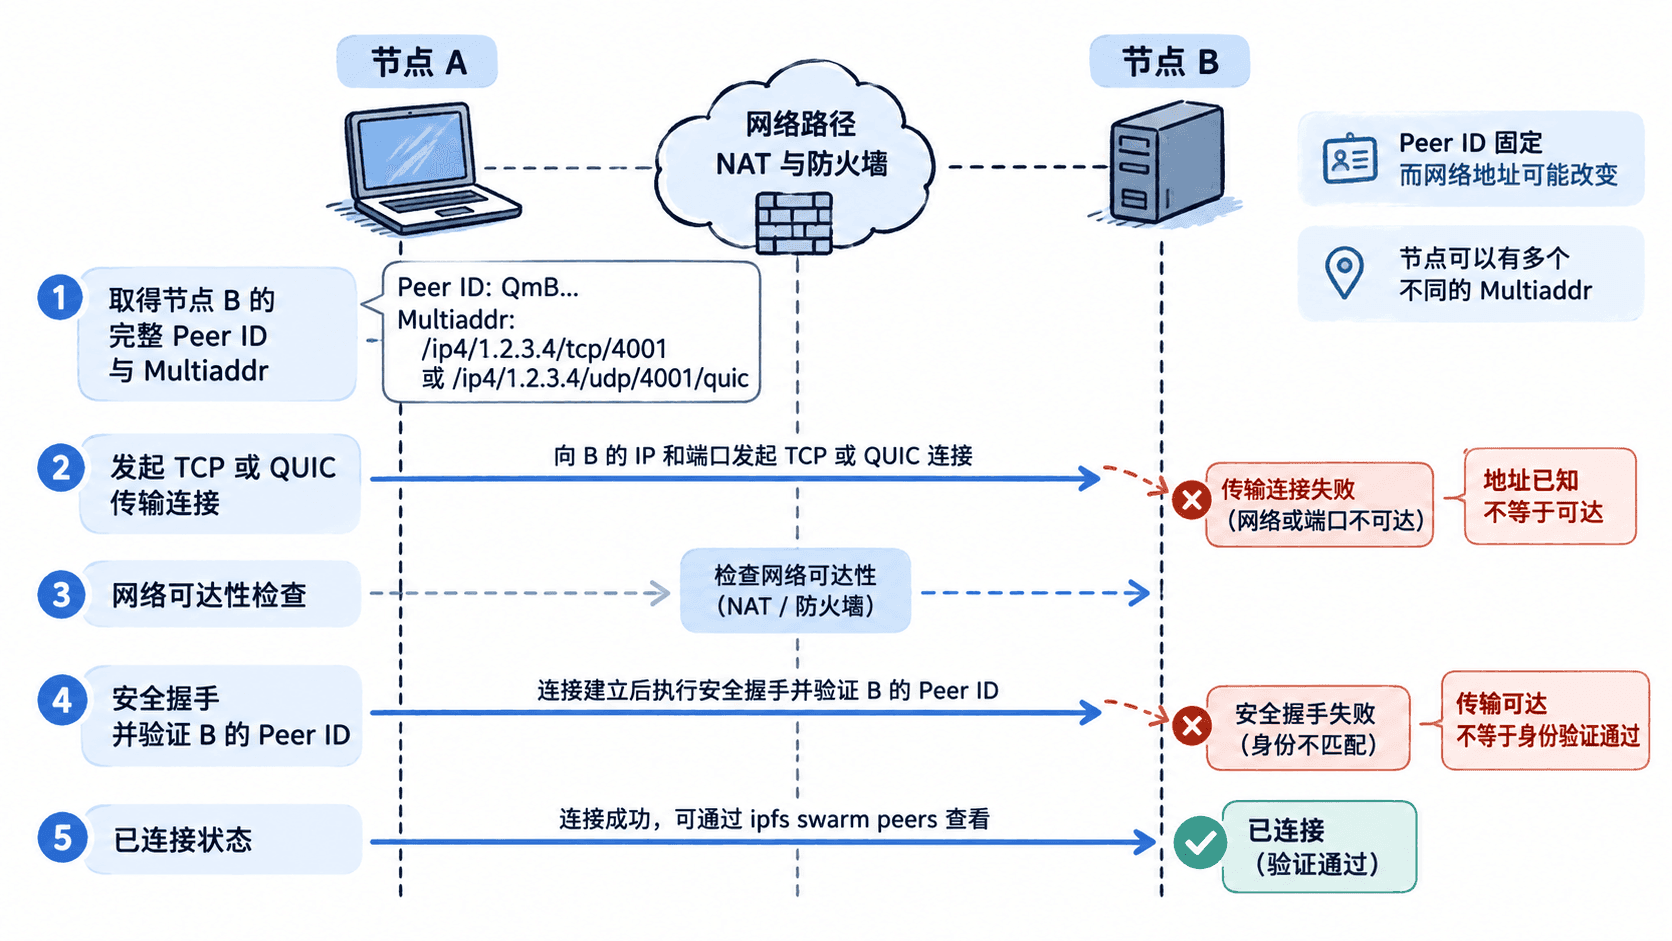
连接失败时,应按照网络层次定位:
- 检查地址是否完整,
/p2p/后是否为目标节点的真实 Peer ID。 - 确认目标节点正在监听对应端口和协议,例如 TCP 与 QUIC 不能混用。
- 检查本机防火墙、目标主机防火墙、NAT 端口映射及公网可达性。
- 如果传输连接已建立但身份验证失败,检查 Peer ID 是否与目标节点当前身份一致。
最终判断标准是:Peer ID 用于确认连接对象是谁,Multiaddr 用于描述如何尝试连接,成功的传输连接和身份验证才说明当前路径能够连接到预期节点。