
P2P 与分布式存储 / 系统课时
查询 DHT 中的内容提供者
查询 DHT 中的内容提供者
当 IPFS 节点需要获取某个 CID 对应的内容时,首先要找到可能持有该内容的节点。本课通过 Kubo 命令观察内容提供者的发布与查询过程,区分 DHT 中的提供者记录、节点连接信息和实际区块数据,并完成一次可验证的双节点实验。
学习目标
- 解释 IPFS DHT 提供者记录的作用及其与实际内容存储的区别。
- 使用 Kubo 发布和查询 CID 的内容提供者,识别返回的 Peer ID。
- 根据查询结果、连接状态和区块读取结果定位内容发现问题。
DHT 为什么只记录内容提供者
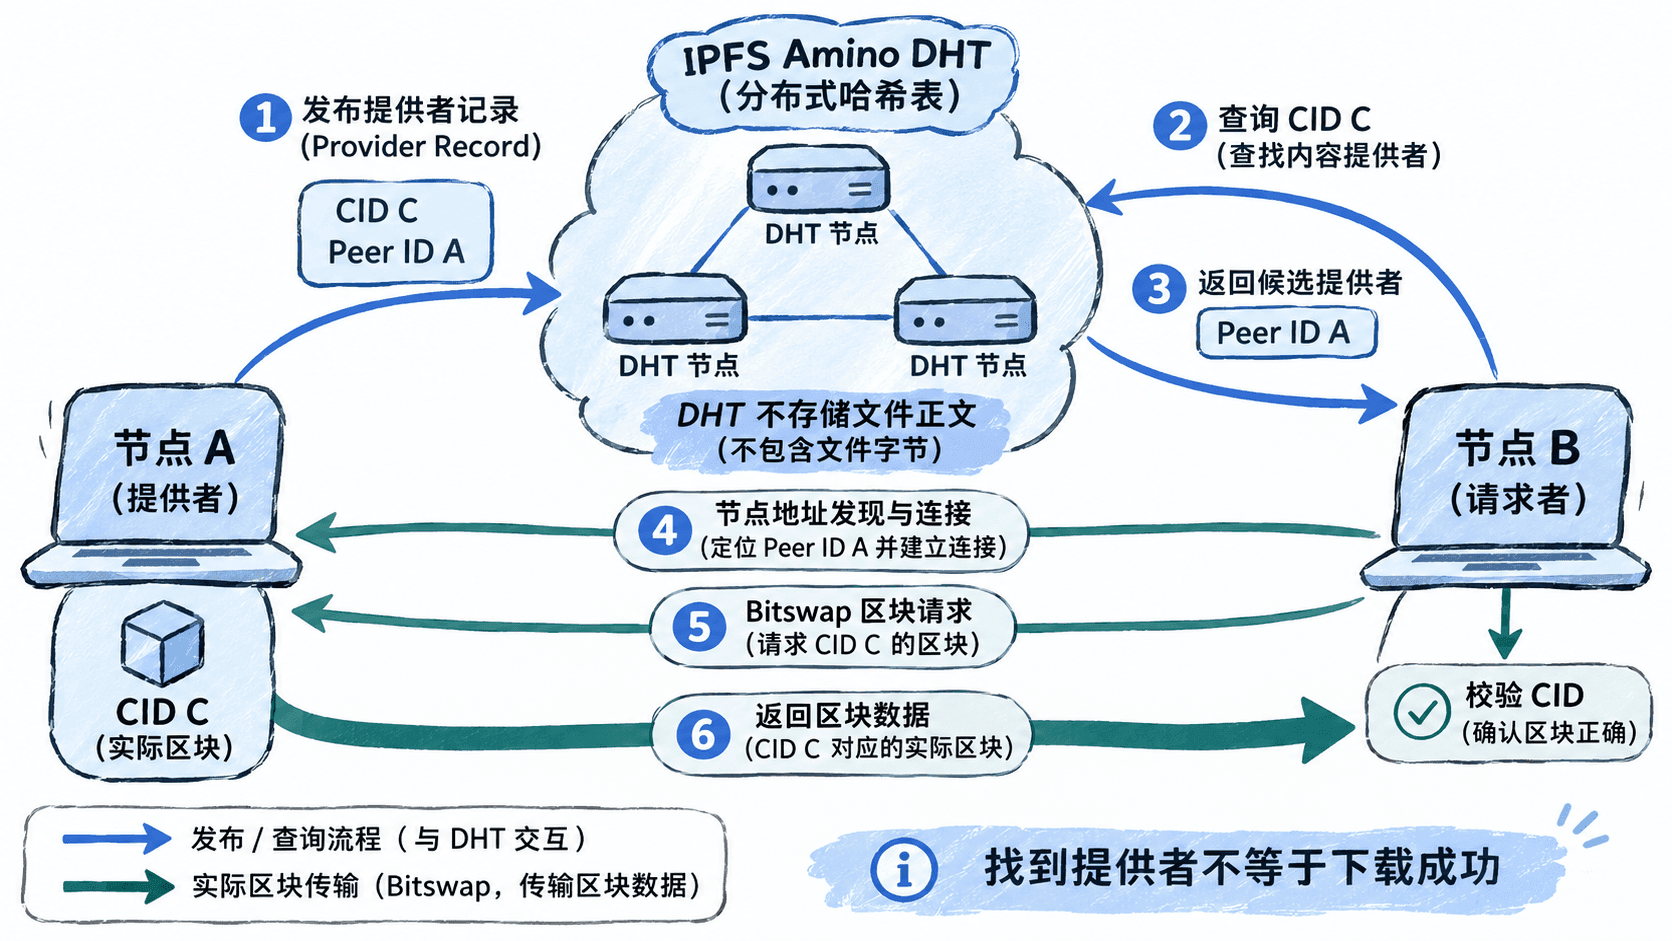
IPFS 使用 CID 标识内容,使用 Peer ID 标识网络节点。节点 A 想获取 CID 对应的区块时,需要找到可能提供该区块的节点,而不是从 DHT 路由节点直接下载文件。
在采用 Amino DHT 的公开 IPFS 网络中,内容提供者会发布提供者记录,使负责相关键空间的 DHT 节点能够返回候选 Peer ID。记录用于内容发现,不包含文件正文,也不保证提供者当前在线。
需要区分三类信息:
| 信息 | 主要作用 | 是否包含文件内容 |
|---|---|---|
| CID | 标识内容或 IPLD 对象 | 否 |
| Provider Record | 将 CID 与候选提供者关联 | 否 |
| IPFS Block | 存储实际内容字节 | 是 |
例如,节点 A 持有 CID 为 C 的区块并发布提供者信息。节点 B 查询 C 时,DHT 可能返回 A 的 Peer ID。B 还需要获得 A 的可用网络地址、建立连接,并通过 Bitswap 等区块交换机制请求内容。
使用 Kubo 发布提供者信息
下面使用两个独立 Kubo 节点进行实验。适用范围为支持 ipfs routing provide、ipfs routing findprovs 的 Kubo 版本;以 Kubo 0.30 系列为参考。不同版本的路由实现、默认配置和命令选项可能存在差异,可使用 ipfs routing --help 核对。
实验前提是两个节点已分别初始化仓库、启动守护进程,并接入可用的公开 IPFS 网络。节点 A 用于提供内容,节点 B 用于查询。两节点应使用独立仓库和不同的 API 监听端口。
在节点 A 的终端创建测试文件并导入:
printf 'ipfs-provider-demo\n' > provider-demo.txt
ipfs add --cid-version=1 provider-demo.txt
预期输出格式如下,CID 由实际内容和导入参数决定:
added <CID> provider-demo.txt将输出的真实 CID 保存下来,后续以 <CID> 表示。执行显式提供者发布:
ipfs routing provide <CID>预期结果:命令成功时通常不输出正文并正常退出。它表示本地路由提供操作已完成,不代表所有查询节点都能立即发现该记录。
ipfs add 会将内容写入本地仓库,并可能根据节点配置触发提供者发布;这里显式执行 routing provide,便于将发布动作与后续查询分开观察。
从另一个节点查询提供者
切换到节点 B 的终端。先确认节点能够访问网络,然后对同一个 CID 执行提供者查询:
ipfs routing findprovs <CID>预期输出:发现提供者时,输出一行或多行 Peer ID,示意如下:
<PEER_ID>其中 <PEER_ID> 代表实际返回的节点标识,可能包含节点 A,也可能包含其他持有相关内容并已发布提供者信息的节点。具体返回数量和顺序不固定;没有发现记录时,也可能没有输出。
在节点 A 上读取自身 Peer ID,以便对照:
ipfs id -f='<id>\n'预期输出:
<PEER_ID_A>如果节点 B 查询结果中出现 <PEER_ID_A> 对应的真实值,就说明这次查询发现了节点 A 的提供者信息。查询耗时受网络连接、DHT 路由状态及记录传播情况影响,不应将某个固定秒数作为成功标准。
从提供者记录走到实际区块读取
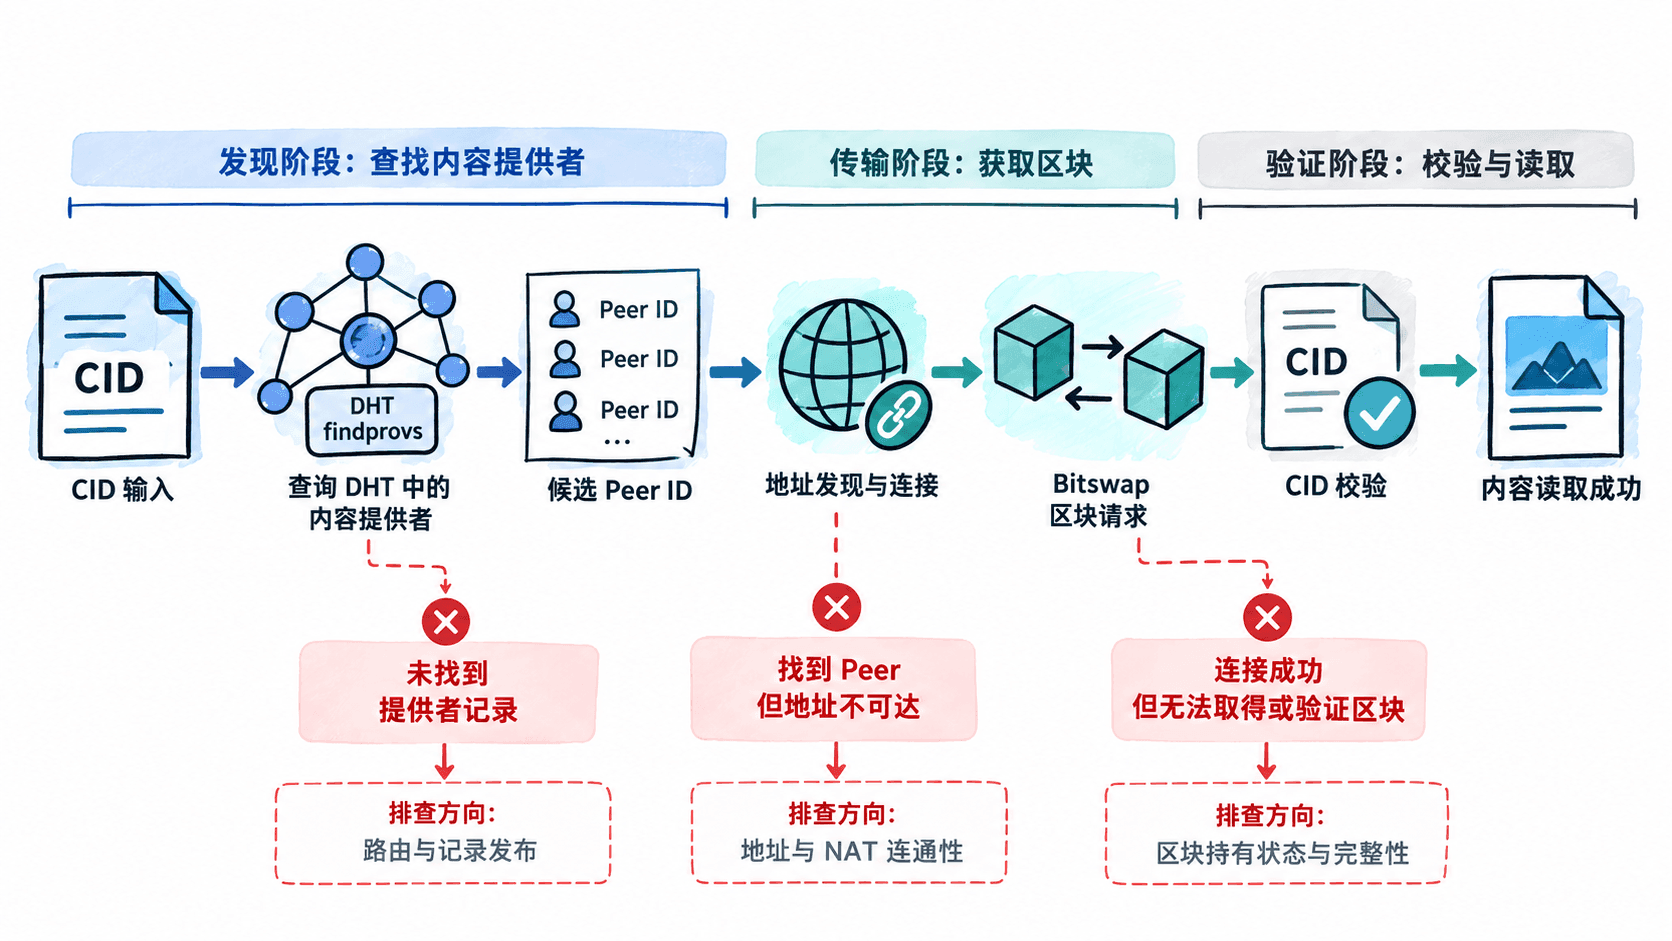
查询到 Peer ID 只能证明发现了候选提供者。要确认内容确实可用,需要进一步验证节点连接和数据获取。
在节点 B 上执行:
ipfs cat <CID>对于前面创建的单文件测试内容,成功时预期输出:
ipfs-provider-demo这个结果说明节点 B 已取得与 CID 对应的文件内容,但不能仅凭该命令证明数据一定来自节点 A。节点 B 可能已缓存数据,也可能从其他提供者获取。
为了验证指定节点的连接情况,可以在节点 B 上查询节点 A 的网络信息:
ipfs id <PEER_ID_A>预期结果:成功时返回包含 ID、Addresses 等字段的节点身份信息;实际地址和字段内容随节点与 Kubo 版本变化。该命令能够帮助检查地址发现,但不等于已经成功交换目标区块。
查询不到提供者时怎样定位
遇到 findprovs 没有返回值时,应先确认 CID、节点状态和路由能力,而不是直接认定文件丢失。
- 在节点 A 执行
ipfs block stat <CID>,确认目标 CID 对应的区块是否存在于本地仓库。对于文件根 CID,该命令检查的是根区块,不代表已验证所有子区块。 - 在节点 A 执行
ipfs routing provide <CID>,确认提供操作能够完成。如果路由不可用,应检查节点网络模式和路由配置。 - 在节点 B 执行
ipfs swarm peers,检查是否已有活动连接。存在连接不代表 DHT 一定可用,但完全没有连接时应先排查网络引导与连通性。 - 再次执行
ipfs routing findprovs <CID>,区分暂时未发现记录与持续查询失败。 - 如果已经发现 Peer ID,但
ipfs cat失败,继续检查提供者是否在线、地址是否可达、是否仍持有区块以及 Bitswap 交换是否成功。
可以在节点 A 上直接检查目标根区块:
ipfs block stat <CID>成功时预期输出格式类似:
Key: <CID>
Size: <SIZE>
其中 <SIZE> 是实际区块的字节大小,取决于编码和导入方式。若区块不存在,命令将报错,具体错误文本随版本和仓库状态变化。
还有两个容易误判的边界:一是 Kubo 的路由可能包含委托路由等实现,不应假设每次命令都直接向同一组 DHT 节点发送请求;二是 CID 可能代表 DAG 根节点,文件内容还依赖子区块,发现根 CID 的提供者不保证整棵 DAG 的所有区块都可用。
完成实验的验收标准是:节点 A 确认持有目标内容并完成提供者发布,节点 B 查询到预期 Peer ID,且能够读取与原文件一致的内容。这样才能分别证明内容发现和实际内容获取两个阶段都已成功。