
区块链原理 / 系统课时
难度目标如何约束区块哈希
难度目标如何约束区块哈希
判断一个 PoW 区块头是否满足工作量证明,只需把它的哈希当作无符号整数,与区块头声明的目标值比较。本篇用比特币的压缩目标字段和一段可运行的 Python 代码,算清有效性、难度与成功概率的关系。
学习目标
- 判断区块头哈希是否满足目标值,并解释边界等号。
- 将
nBits解码为目标,计算相对难度和单次尝试成功概率。 - 运行双 SHA-256 示例,区分 PoW 通过与区块整体有效。
哈希通过验证的判据
比特币 PoW 使用 80 字节区块头的两次 SHA-256 结果作为 256 位数值 H。设共识允许的目标值为 T,工作量证明的必要条件为:
比较的是整数大小,不是十六进制字符串的字符数;H = T 也属于通过。由于 H 被近似看作在 0 到 2^{256}-1 之间均匀分布,合格结果共有 T+1 个:
这里 p 是单次独立哈希的成功概率,E[N] 是平均尝试次数,不保证实际第几次命中。用 8 位哈希做缩小版算例:T=0x3f 时允许 64 个值,成功率为 64/256=25%;收紧到 T=0x0f 时只允许 16 个值,成功率降为 6.25%。
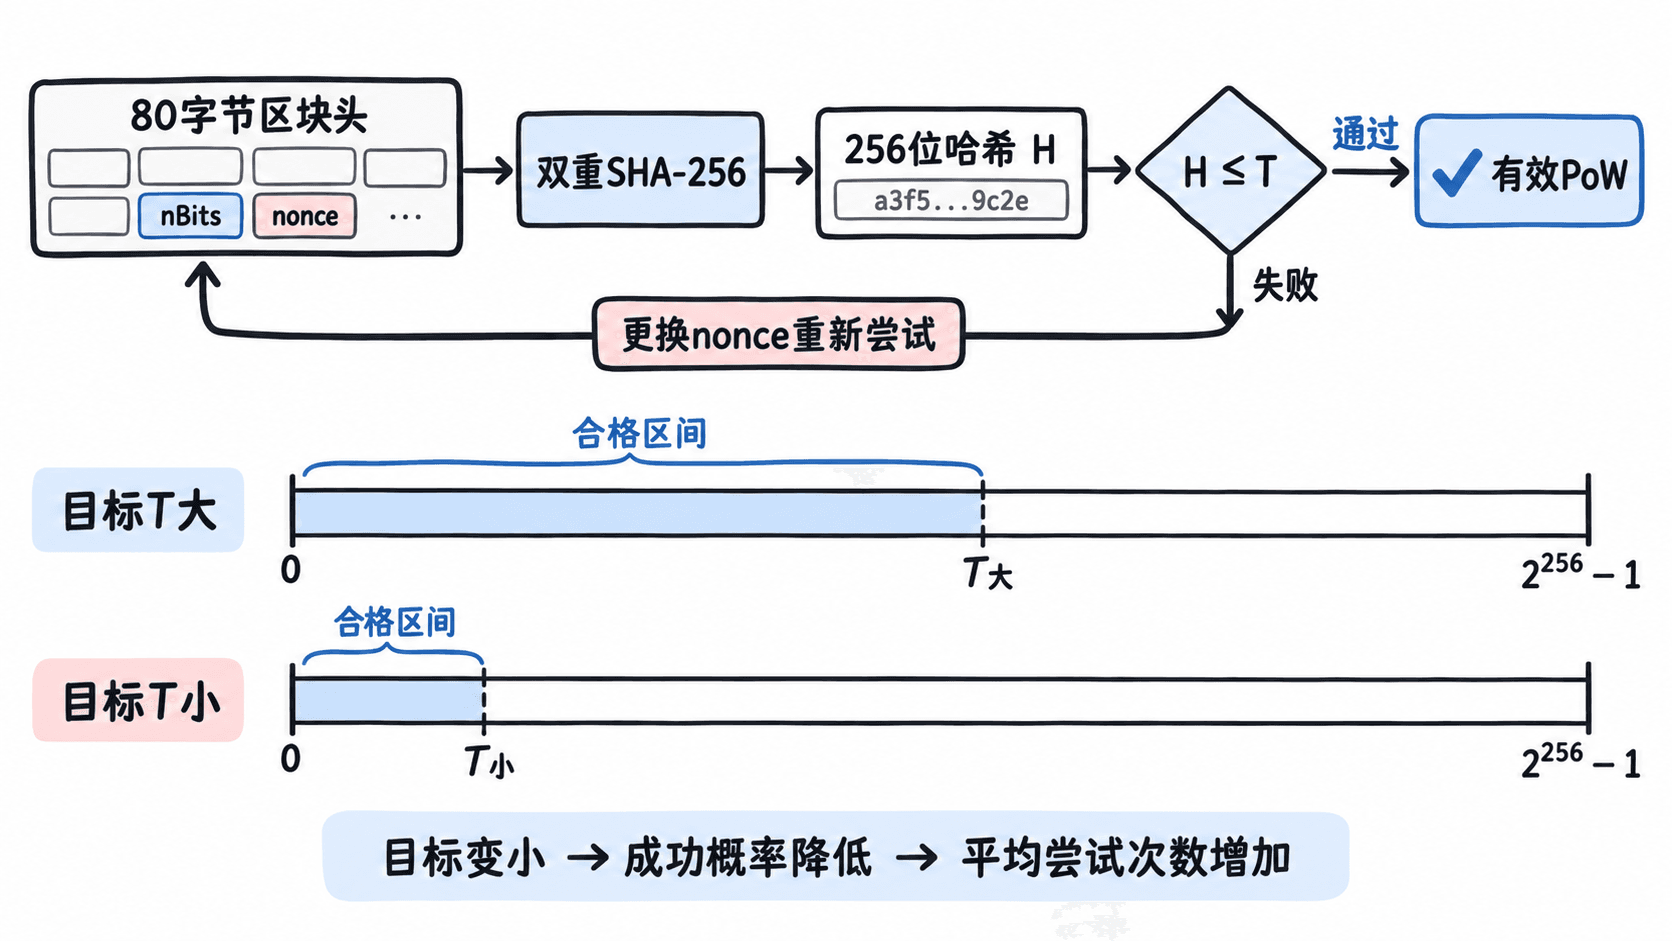
压缩目标如何变成难度
比特币区块头用 4 字节的 nBits 存储压缩目标,格式类似以 256 为底的科学计数法。在指数 e 至少为 3、尾数 m 为正的常见情况下,解码公式为:
例如 nBits=0x1d00ffff:指数 e=0x1d=29,尾数 m=0x00ffff=65535,因此 T=65535×2^{208}。这是比特币主网定义难度 1 时的参考目标 ,相对难度为:
| 目标(对照计算) | 相对难度 | 单次成功概率(约) | 平均尝试次数(约) |
|---|---|---|---|
| 1 | |||
| 2 |
第二行是理想化的目标减半算例,不代表网络一定能以相同精度编码该值。难度是相对于参考目标的比值;严格的成功概率仍应使用 (T+1)/2^256,不要直接把 1/D 当成概率。
用 Python 检查区块头哈希
以下代码适用于 Python 3.9 及以上版本,不需要第三方依赖。先按 nBits 计算概率,再构造一个仅用于验证 PoW 判据的模拟 80 字节头。为使演示立即完成,使用 regtest 常见的低难度目标 0x207fffff;此值不能直接用于主网。
import hashlib
import struct

def target_from_nbits(nbits: int) -> int:
    exponent = nbits >> 24
    mantissa = nbits & 0x007fffff
    # 示例只处理指数不小于 3 的正压缩目标
    if mantissa == 0 or nbits & 0x00800000 or exponent < 3:
        raise ValueError("本例不支持的压缩目标")
    target = mantissa << (8 * (exponent - 3))
    if target >= 1 << 256:
        raise ValueError("目标超出 256 位")
    return target

reference = target_from_nbits(0x1d00ffff)
for label, target in [("难度1", reference), ("目标减半", reference // 2)]:
    p = (target + 1) / (1 << 256)
    print(f"{label}: 难度={reference / target:.1f}, p≈{p:.3e}, 平均尝试≈{1/p:.3e}")

bits = 0x207fffff
# 版本、前块哈希、默克尔根、时间、nBits、nonce 共 80 字节
header = struct.pack("<I32s32sIII", 1, bytes(32), bytes(32), 0, bits, 0)
digest = hashlib.sha256(hashlib.sha256(header).digest()).digest()
# 比特币展示区块哈希时通常反转字节顺序;比较按小端整数解释
hash_value = int.from_bytes(digest, "little")
print("模拟区块头 nonce=0 满足目标:", hash_value <= target_from_nbits(bits))
预期输出:
难度1: 难度=1.0, p≈2.328e-10, 平均尝试≈4.295e+09
目标减半: 难度=2.0, p≈1.164e-10, 平均尝试≈8.590e+09
模拟区块头 nonce=0 满足目标: True这里没有发生真实挖矿或区块广播。程序只构造一个字节长度正确、但前块哈希和默克尔根等字段不具备真实区块意义的测试头;True 只说明本次模拟哈希没有超过演示目标。
为什么哈希达标仍不一定是有效区块
节点不能相信矿工随意填写的 nBits。除了 H ≤ T,还要检查目标是否为正、是否超出该网络的工作量上限,以及 nBits 是否符合当前高度的难度调整规则;后者不能通过上面的简化解码函数单独验证。区块的父块、交易、默克尔根等还须通过独立校验。比特币 Core 的 PoW 检查实现 也区分目标合法性与哈希达标检查。
若要估计出块等待时间,还须给定全网哈希率 R(次/秒):。例如使用上表难度 1 的成功概率,假定 R=10^9 次/秒,平均等待约 4.295 秒;这是统计期望,不是固定出块间隔。