
区块链原理 / 系统课时
拜占庭节点与宕机节点怎么区分
拜占庭节点与宕机节点怎么区分
同样是节点没有正常参与共识,完全停止响应与向不同节点发送矛盾消息,对协议安全性的威胁并不相同。本课通过四节点投票案例,区分崩溃故障与拜占庭故障,计算两类容错模型的节点数量要求,并建立可操作的故障判断方法。
学习目标
- 根据节点的实际行为区分崩溃故障、拜占庭故障与网络延迟。
- 使用四节点投票案例解释矛盾消息为什么会威胁共识安全性。
- 计算 CFT 与经典 BFT 协议的基本容错门槛,并识别故障证据。
从节点行为区分两类故障
崩溃故障(Crash Fault)指节点停止执行协议或停止提供响应。在典型的崩溃容错模型中,节点正常运行时遵守协议,故障发生后不再产生新的协议消息。节点可能因为进程退出、主机断电或操作系统崩溃而停止工作。
拜占庭故障(Byzantine Fault)允许节点表现出任意偏离协议的行为,包括发送错误数据、对不同接收者发送相互矛盾的消息、跳过必要的校验步骤,以及故意拒绝响应。拜占庭行为不一定出于恶意,严重的软件缺陷也可能产生同样的外部表现。
| 观察到的行为 | 故障模型中的解释 | 判断依据 |
|---|---|---|
| 节点进程退出,不再发送消息 | 典型崩溃故障 | 进程退出记录与主机状态 |
| 节点超过超时时间未响应 | 原因尚不确定 | 可能是宕机、丢包、网络分区或故意沉默 |
| 同一节点对同一轮共识发送相互冲突的有效签名投票 | 拜占庭行为 | 两份可验证的冲突投票 |
| 节点报告与确定性执行规则不符的结果 | 可能是拜占庭行为 | 重放执行并对比状态与结果 |
| 消息声称来自其他节点,但签名无效 | 无效或伪造消息 | 签名校验失败,不能据此认定被冒充节点作恶 |
需要特别区分故障行为与故障原因。一个节点在 2 秒内没有回复,并不能证明它已经宕机,更不能证明它是拜占庭节点。超时只能说明本地尚未收到预期消息。
四节点投票怎样暴露拜占庭行为
假设共识委员会包含 A、B、C、D 四个验证节点,A、B、C 遵守协议,D 发生故障。本轮需要就区块 X 或区块 Y 达成一致。为了观察差异,先假定节点具有可验证的数字签名,并且每条投票都包含高度、轮次、投票阶段和区块摘要。
第一种情况是 D 宕机。A、B、C 仍然在线,能够交换消息并对区块 X 投票。对于满足相应网络与协议条件的四节点 BFT 系统,三个正常节点可以形成所需的三票法定人数。D 没有响应,主要影响可用性和达成共识的速度。
第二种情况是 D 拜占庭作恶。它在同一高度、同一轮次和同一投票阶段,向 A、B 发送签名支持 X 的投票,却向 C 发送签名支持 Y 的投票。这种针对同一决策位置发送冲突有效投票的行为称为双重投票或矛盾投票(Equivocation)。
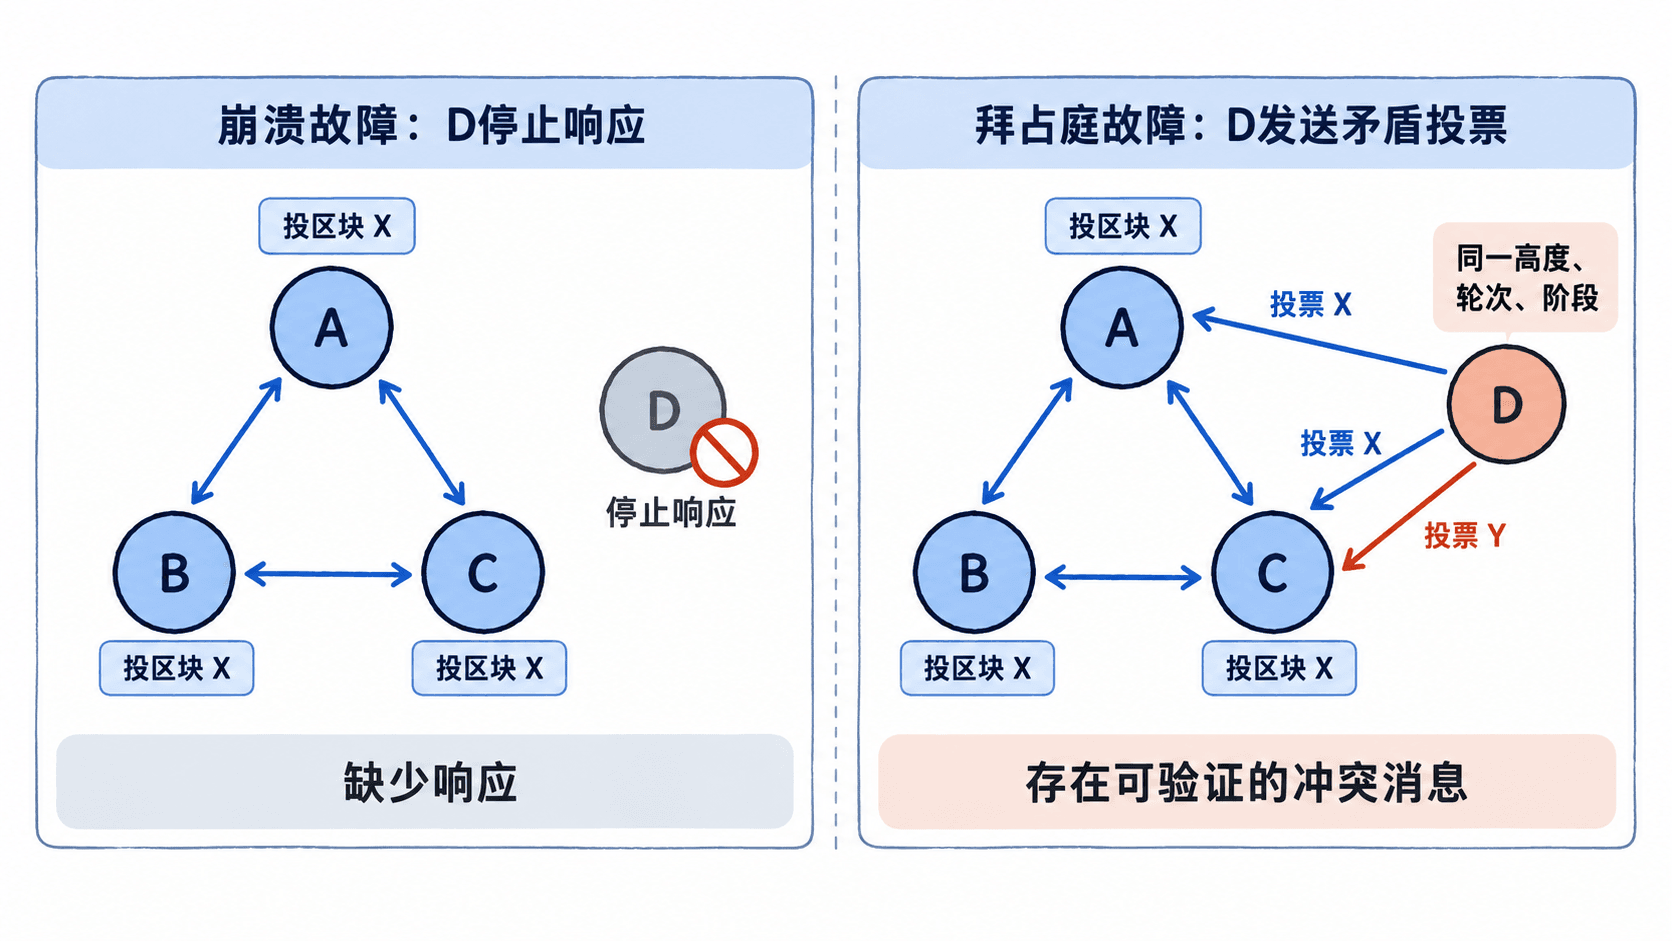
D 的矛盾投票可能让不同诚实节点暂时观察到不同的投票集合,但这不等于两个冲突区块已经最终确认。设计正确的 BFT 协议必须通过法定人数交集、投票约束和跨轮锁定等机制防止这种结果。
在这一案例中,两份冲突的有效签名消息可以成为 D 偏离协议的证据。相反,如果 D 只是保持沉默,即使其他节点怀疑它故意作恶,也不能仅凭沉默确定故障类型。
CFT 与 BFT 的容错门槛有什么不同
崩溃容错(Crash Fault Tolerance,CFT)协议只需要处理节点停止工作等非任意行为故障。以典型的 Raft 多数派模型为例,容忍 个节点崩溃,通常配置至少 个投票节点。
对于经典部分同步拜占庭容错协议,例如 PBFT,在采用相应认证与协议假设时,容忍 个拜占庭节点通常需要至少 个副本,提交法定人数为 。
| 最多容忍的故障节点数 | 典型 CFT 节点数 | 经典 PBFT 节点数 | PBFT 法定人数 |
|---|---|---|---|
| 1 | 3 | 4 | 3 |
| 2 | 5 | 7 | 5 |
| 3 | 7 | 10 | 7 |
以四节点 PBFT 模型为例,任意两个包含三个节点的法定人数集合,至少有两个共同节点。即使其中一个共同节点是拜占庭节点,仍然至少有一个诚实节点处于交集中。
诚实节点遵守协议规定的投票与锁定约束,不会为两个冲突的最终决定提供不兼容的有效投票。结合协议的多阶段确认机制,法定人数交集就能用于证明冲突决定不能同时合法提交。
需要注意三个适用边界:
- 是经典部分同步 BFT 协议的常见门槛,不是所有网络和密码学模型下的统一下界;采用更强同步假设的协议可能使用不同门槛。
- BFT 模型允许故障节点宕机,因为停止响应也是任意故障行为的一种;CFT 模型通常不能保证在节点发送矛盾协议消息时仍然安全。
- 满足节点数量要求不意味着任何时刻都能继续出块。经典部分同步 BFT 协议的活性仍依赖网络最终满足足够稳定的通信条件,以及其他协议假设。
因此,为四个验证节点配置三票门槛只是必要设计条件之一,不能单独证明任意实现具有拜占庭容错能力。
如何定位节点故障并验证容错边界
排查共识异常时,先收集可验证的消息,再判断故障类别。建议按照以下顺序进行。
- 确认故障范围:记录节点 ID、区块高度、轮次、协议阶段、最后响应时间和连接状态。区分只有一个节点无法连接,还是多个节点之间存在网络分区。
- 检查进程状态:结合进程退出码、重启记录和主机监控判断是否发生宕机。若进程仍运行但消息没有到达,继续检查网络路径和发送队列。
- 比对协议消息:按签名者、区块高度、轮次和投票阶段分组,比较消息中的区块摘要。对于禁止双重投票的阶段,检查是否存在同一签名者支持两个不同区块的有效签名。
- 验证签名和规则:先验证消息确实由对应节点的密钥签发,再确认两份消息在协议语义上构成冲突。签名无效的消息不能作为该节点双重投票的证据。
- 检查共识结果:分别查看诚实节点的本地链头、已提交高度和提交证明。链头暂时不同不必然代表安全性破坏,应重点检查是否有两个冲突区块在同一高度都获得合法最终确认。
可以使用下面的记录作为人工排查样例。它描述的是假设协议中的同阶段投票,不代表某个真实客户端的固定日志格式。
| 字段 | 消息一 | 消息二 |
|---|---|---|
| 签名节点 | D | D |
| 区块高度 | 120 | 120 |
| 轮次 | 7 | 7 |
| 投票阶段 | Precommit | Precommit |
| 区块摘要 | X | Y |
| 数字签名 | 有效 | 有效 |
假设该协议禁止同一节点在相同高度、轮次和阶段为两个不同区块投票,那么这两份有效签名消息就构成可检查的双重投票证据。实际系统还应保存原始签名字节、完整签名消息和相关验证者集合信息,避免只有文本日志而无法复核。
最后用一个边界场景检验判断:四节点 PBFT 委员会中,如果两个节点同时停止响应,剩余两个节点通常无法形成三票法定人数,因此共识可能停滞。这属于超过既定容错预算后的活性问题,不能据此推断已经发生冲突最终确认。分析故障时,应始终分别报告观察到的节点行为、协议容错上限,以及安全性和活性是否受到影响。