
区块链原理 / 系统课时
安全性与活性分别约束什么
安全性与活性分别约束什么
当两个节点分别确认了互相冲突的区块,或者整个网络长时间无法产生新区块时,共识系统面对的是两种不同问题。本文以具有确定性最终性的 BFT 区块链为例,通过冲突提交和网络停滞两个反例,建立安全性与活性的独立判定方法,并使用最小脚本检查模拟结果。
学习目标
- 区分共识安全性与活性,理解两者各自禁止或要求发生的事情。
- 利用冲突区块同时最终确认、网络长期停滞两个反例判断故障性质。
- 编写简单检查程序,分别验证终局冲突与进展停滞,并认识验证所需的前提条件。
安全性与活性的判定边界
安全性(Safety)约束系统不能产生互相矛盾的最终决定。对于采用确定性最终性的区块链,如果诚实节点已经最终确认高度 12 的区块 A,其他诚实节点就不能再最终确认与 A 冲突的区块 B。
这里的最终确认不是节点暂时接收到区块,也不是节点认为区块大概率不会回滚,而是按照协议规则完成最终决定,例如取得足够的有效提交投票。
活性(Liveness)约束系统在规定的运行假设满足时最终能够取得进展。例如,节点当前都停留在高度 12,但网络最终恢复正常通信、足够多的诚实验证者能够参与共识,协议就应当最终确认高度 13,并继续推进。
两种性质可以按以下条件分别检查:
| 检查维度 | 安全性 | 活性 |
|---|---|---|
| 关注问题 | 是否发生冲突决定 | 是否能够继续产生决定 |
| 典型反例 | 两个诚实节点最终确认不同的高度 12 区块 | 条件满足后仍无限期停留在高度 12 |
| 证明思路 | 所有允许执行中都不存在冲突决定 | 满足约定前提后,执行最终取得进展 |
| 故障证据 | 两份相互冲突且有效的最终性证明 | 长期执行轨迹、网络与验证者状态 |
| 直接后果 | 已确认的链历史不再一致 | 交易无法获得新的最终确认 |
安全性具有不变式特征:只要找到一次符合模型假设的冲突最终决定,就能推翻对应安全性声明。活性涉及无限执行过程,观察到短时间停滞只能产生告警,不能直接证明协议永远无法前进。
冲突区块同时提交为什么违反安全性
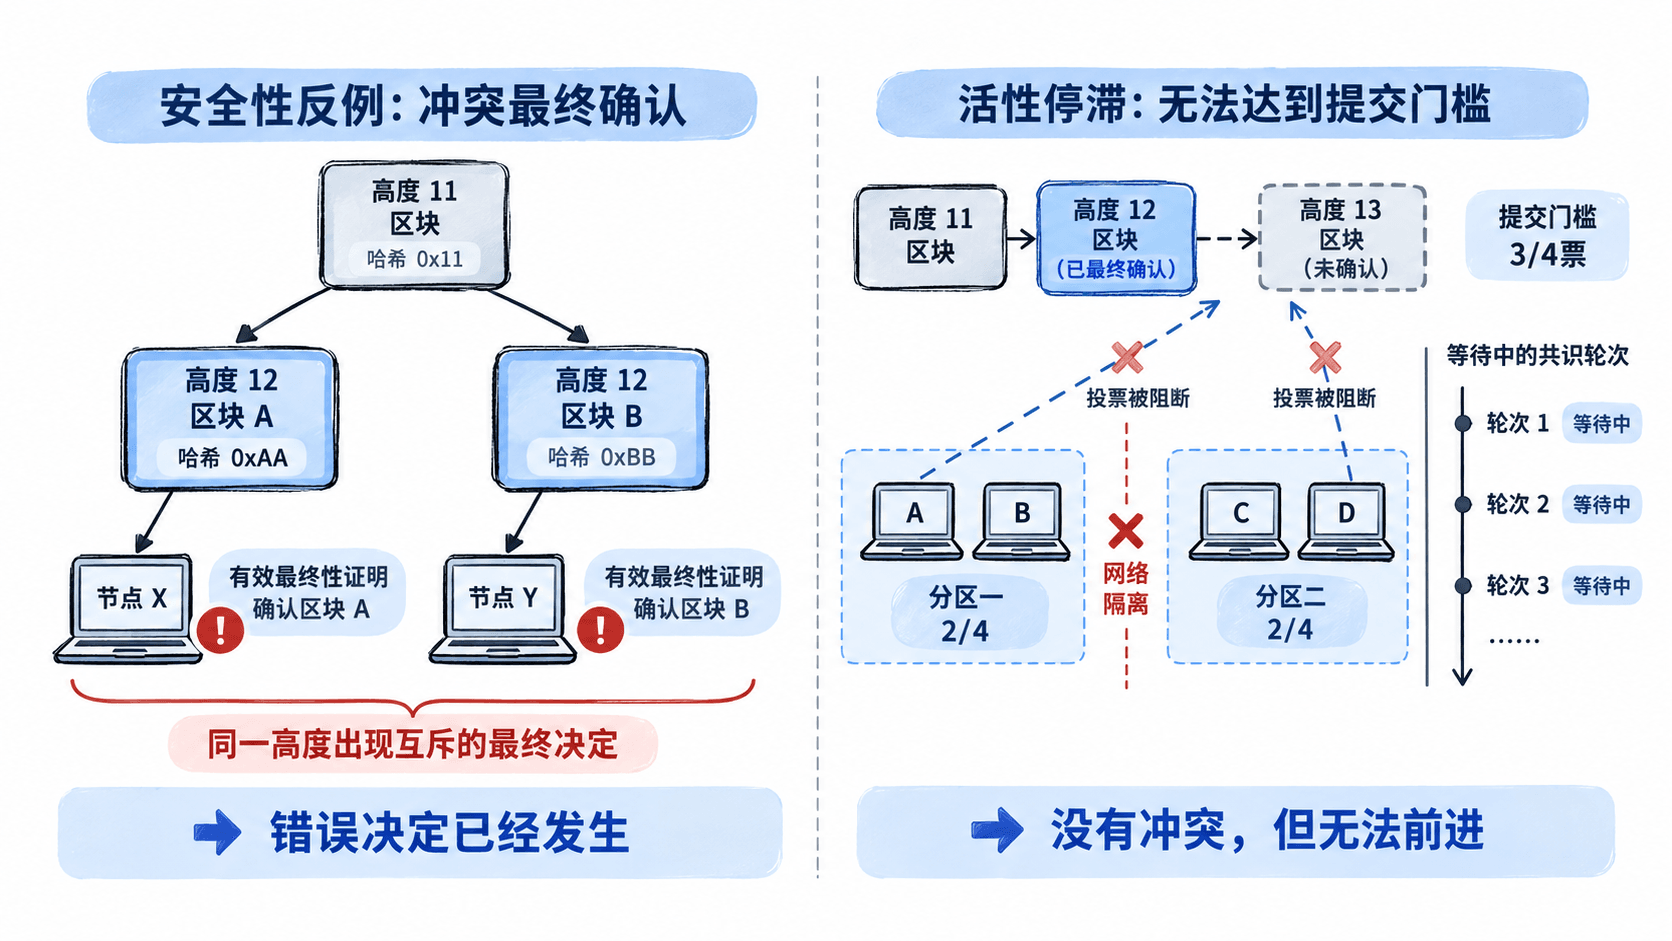
假设网络有四个等权重验证者,采用需要至少三票才能最终确认区块的 BFT 共识规则。正常情况下,同一高度应当只有一个区块获得合法的最终确认。
现在构造故障轨迹:
- 高度 11 已由全部诚实节点确认,网络开始处理高度 12。
- 节点 X 收到区块 A,其哈希为
0xAA,并根据协议认可的最终性证明确认 A。 - 节点 Y 收到另一个区块 B,其哈希为
0xBB,也根据协议认可的最终性证明确认 B。 - A 与 B 都以高度 11 的同一区块为父区块,但包含不同交易,彼此不是祖先关系。
- X 与 Y 都是诚实节点,并且分别完成了真正的最终确认。
此时安全性已经被破坏。两个诚实节点对同一高度的不可逆历史作出了不同决定,后续继续出块也不能抹去已经发生的矛盾。
不过,在正确实现并满足容错假设的四验证者 BFT 协议中,这种情况本来不应出现。任意两个三票法定人数集合至少重叠两个验证者;如果最多一个验证者作恶,且协议的锁定和跨轮投票规则正确实现,就应当阻止冲突最终决定。
因此,这个反例用于检测协议缺陷或容错假设遭破坏后的结果,而不是说普通网络分叉必然导致双重最终确认。
网络长期没有进展为什么涉及活性
仍然使用四个等权重验证者、至少三票才能确认区块的系统。假设当前所有诚实节点都确认到高度 12,随后网络发生分区。
- 分区一:验证者 A、B 可以互相通信。
- 分区二:验证者 C、D 可以互相通信。
- 两个分区之间无法交换提案和投票。
每个分区最多只能收集两票,都达不到三票门槛。因此,验证者可能持续超时、进入新的共识轮次,却无法最终确认高度 13。
这种情况下,协议坚持不降低提交门槛,可以继续保证没有冲突最终决定,但暂时失去了进展能力。
需要特别区分两种判断:
- 网络持续分区,始终无法满足共识所要求的通信条件。此时协议可能无法前进,但这通常不构成对其有条件活性保证的反例。
- 网络已经恢复,至少三个正确验证者能够稳定交换消息,其他协议前提也已满足,但执行无限持续而始终无法确认高度 13。这才可能构成真正的活性反例。
实际 BFT 协议通常依赖部分同步假设:网络在某个未知时刻之后具有足够稳定的消息传递条件。具体活性证明还会依赖正确领导者最终出现、超时机制和投票锁定规则等条件。可参考 Tendermint 共识规范 中对安全性与活性的分别论证。
因此,无法立即确认新区块与协议不具备活性不是同一个结论。
编写脚本分别检查两种故障信号
可以先用一个最小 Python 程序模拟两个场景。程序不实现完整 BFT 共识,而是读取已经产生的最终确认记录,并独立检查两个信号:同高不同哈希,以及超过设定时间没有新区块最终确认。
使用 Python 3.10 或更新版本,将以下内容保存为 consensus_check.py:
def check_consensus(records, last_commit_sec, now_sec, threshold_sec=600):
    finalized = {}
    conflict = False

    # 相同高度出现不同最终确认哈希,构成冲突信号
    for height, block_hash in records:
        if height in finalized and finalized[height] != block_hash:
            conflict = True
        finalized[height] = block_hash

    # 时间阈值只用于停滞告警,不等同于活性证明
    stalled = now_sec - last_commit_sec >= threshold_sec
    return conflict, stalled


scenarios = [
    ("冲突终局", [(12, "0xAA"), (12, "0xBB")], 590),
    ("持续停滞", [(12, "0xAA")], 0),
]

for name, records, last_commit in scenarios:
    conflict, stalled = check_consensus(records, last_commit, 600)
    print(f"{name}: 冲突={conflict}, 停滞告警={stalled}")
在终端运行:
python consensus_check.py预期输出:
冲突终局: 冲突=True, 停滞告警=False
持续停滞: 冲突=False, 停滞告警=True
第一组记录同时包含高度 12 的两个不同区块哈希,因此冲突检查返回 True。最新确认时间为第 590 秒,当前时间为第 600 秒,仅相隔 10 秒,不触发停滞告警。
第二组记录只有一个高度 12 的区块,不存在冲突。最新确认时间停留在第 0 秒,当前时间到达第 600 秒,刚好达到 600 秒告警阈值,因此返回停滞告警 True。
两个检查相互独立:一个系统可能没有冲突却无法前进,也可能在继续产生区块的同时已经发生过冲突最终确认。
为两种性质设计独立验收条件
在共识测试环境中,应当为安全性和活性分别建立测试断言,不能只用“区块高度持续增长”作为系统正确性的证据。
安全性测试可以采用以下检查过程:
- 建立四验证者环境,设定最多一个拜占庭验证者,并明确协议的最终确认规则。
- 注入提案竞争、消息乱序、重复投票消息、领导者切换等场景。
- 记录每个诚实节点确认的
height、blockHash和最终性证明。 - 对比所有诚实节点的最终确认历史,检查是否存在互相冲突且均被合法确认的区块。
- 一旦出现符合定义的冲突,保留完整投票和状态迁移轨迹,作为安全性失败证据。
活性测试需要另外构造运行条件:
- 先将四个验证者分成两个互不通信的二节点分区,观察系统是否因不足三票而停止确认新区块。
- 恢复网络连通,使四个验证者能够稳定交换共识消息,并持续提交有效交易。
- 检查系统能否重新形成提交法定人数,最终从高度 12 推进到高度 13。
- 可以将网络恢复后 600 秒内产生至少一个新区块设为本次工程测试的验收目标,但必须明确它是测试预算,不是数学上的活性保证。
- 如果恢复后仍没有进展,检查领导者轮换、消息投递、轮次超时、锁定状态和投票数量,并保存执行轨迹继续定位。
验收结果也应该分开记录。例如安全性测试通过、活性恢复测试失败,说明本轮测试没有观察到冲突最终确认,但系统在规定条件下未达到预期进展目标,不能据此断言共识系统整体正确。
对于具有确定性最终性的 BFT 系统,可以用两句话保持判断边界:安全性要求诚实节点不能最终确认冲突历史;活性要求在明确的网络与故障假设成立后最终继续确认新区块。任何测试结论都应附带对应的运行前提、判断条件和实际证据。